
最新发布第295页

CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection
漏洞标题 CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection 漏洞描述 WordPress Simple Link Directory plugin before 7.7.2 contains a SQL injection vulnerabilit...
 2022年7月2日 07:40
CVE-2021-42567: Apereo CAS Cross-Site Scripting
漏洞标题 CVE-2021-42567: Apereo CAS Cross-Site Scripting 漏洞描述 Apereo CAS through 6.4.1 allows cross-site scripting via POST requests sent to the REST API endpoints. PoC代码
2021年6月5日 18:34CVE-2021-24236: WordPress Imagements <=1.2.5 - Arbitrary File Upload
漏洞标题 CVE-2021-24236: WordPress Imagements <=1.2.5 - Arbitrary File Upload 漏洞描述 WordPress Imagements plugin through 1.2.5 is susceptible to arbitrary file upload which ca...
2021年9月4日 00:28CVE-2022-35413: WAPPLES Web Application Firewall <=6.0 - Hardcoded Credentials
漏洞标题 CVE-2022-35413: WAPPLES Web Application Firewall <=6.0 - Hardcoded Credentials 漏洞描述 WAPPLES Web Application Firewall through 6.0 contains a hardcoded credentials vu...
2022年8月21日 14:20CVE-2019-11510: Pulse Connect Secure SSL VPN Arbitrary File Read
漏洞标题 CVE-2019-11510: Pulse Connect Secure SSL VPN Arbitrary File Read 漏洞描述 Pulse Secure Pulse Connect Secure (PCS) 8.2 before 8.2R12.1, 8.3 before 8.3R7.1, and 9.0 before 9...
2019年9月11日 17:28Argus Surveillance DVR WEBACCOUNT.CGI文件RESULTPAGE参数-目录遍历(CVE-2018-15745)
漏洞标题 Argus Surveillance DVR WEBACCOUNT.CGI文件RESULTPAGE参数-目录遍历(CVE-2018-15745) 漏洞描述 【漏洞对象】Surveillance DVR 【涉及版本】 4.0.0.0版本 【漏洞描述】 摄像头录像大师...
2018年11月2日 05:16CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年1月24日 20:13CVE-2019-5591: FortiOS – Insecure LDAP Configuration Detection
漏洞标题 CVE-2019-5591: FortiOS - Insecure LDAP Configuration Detection 漏洞描述 The FortiGate LDAP configuration was detected to be insecure due to missing ca-cert, secure LDAPS, ...
2019年4月20日 17:58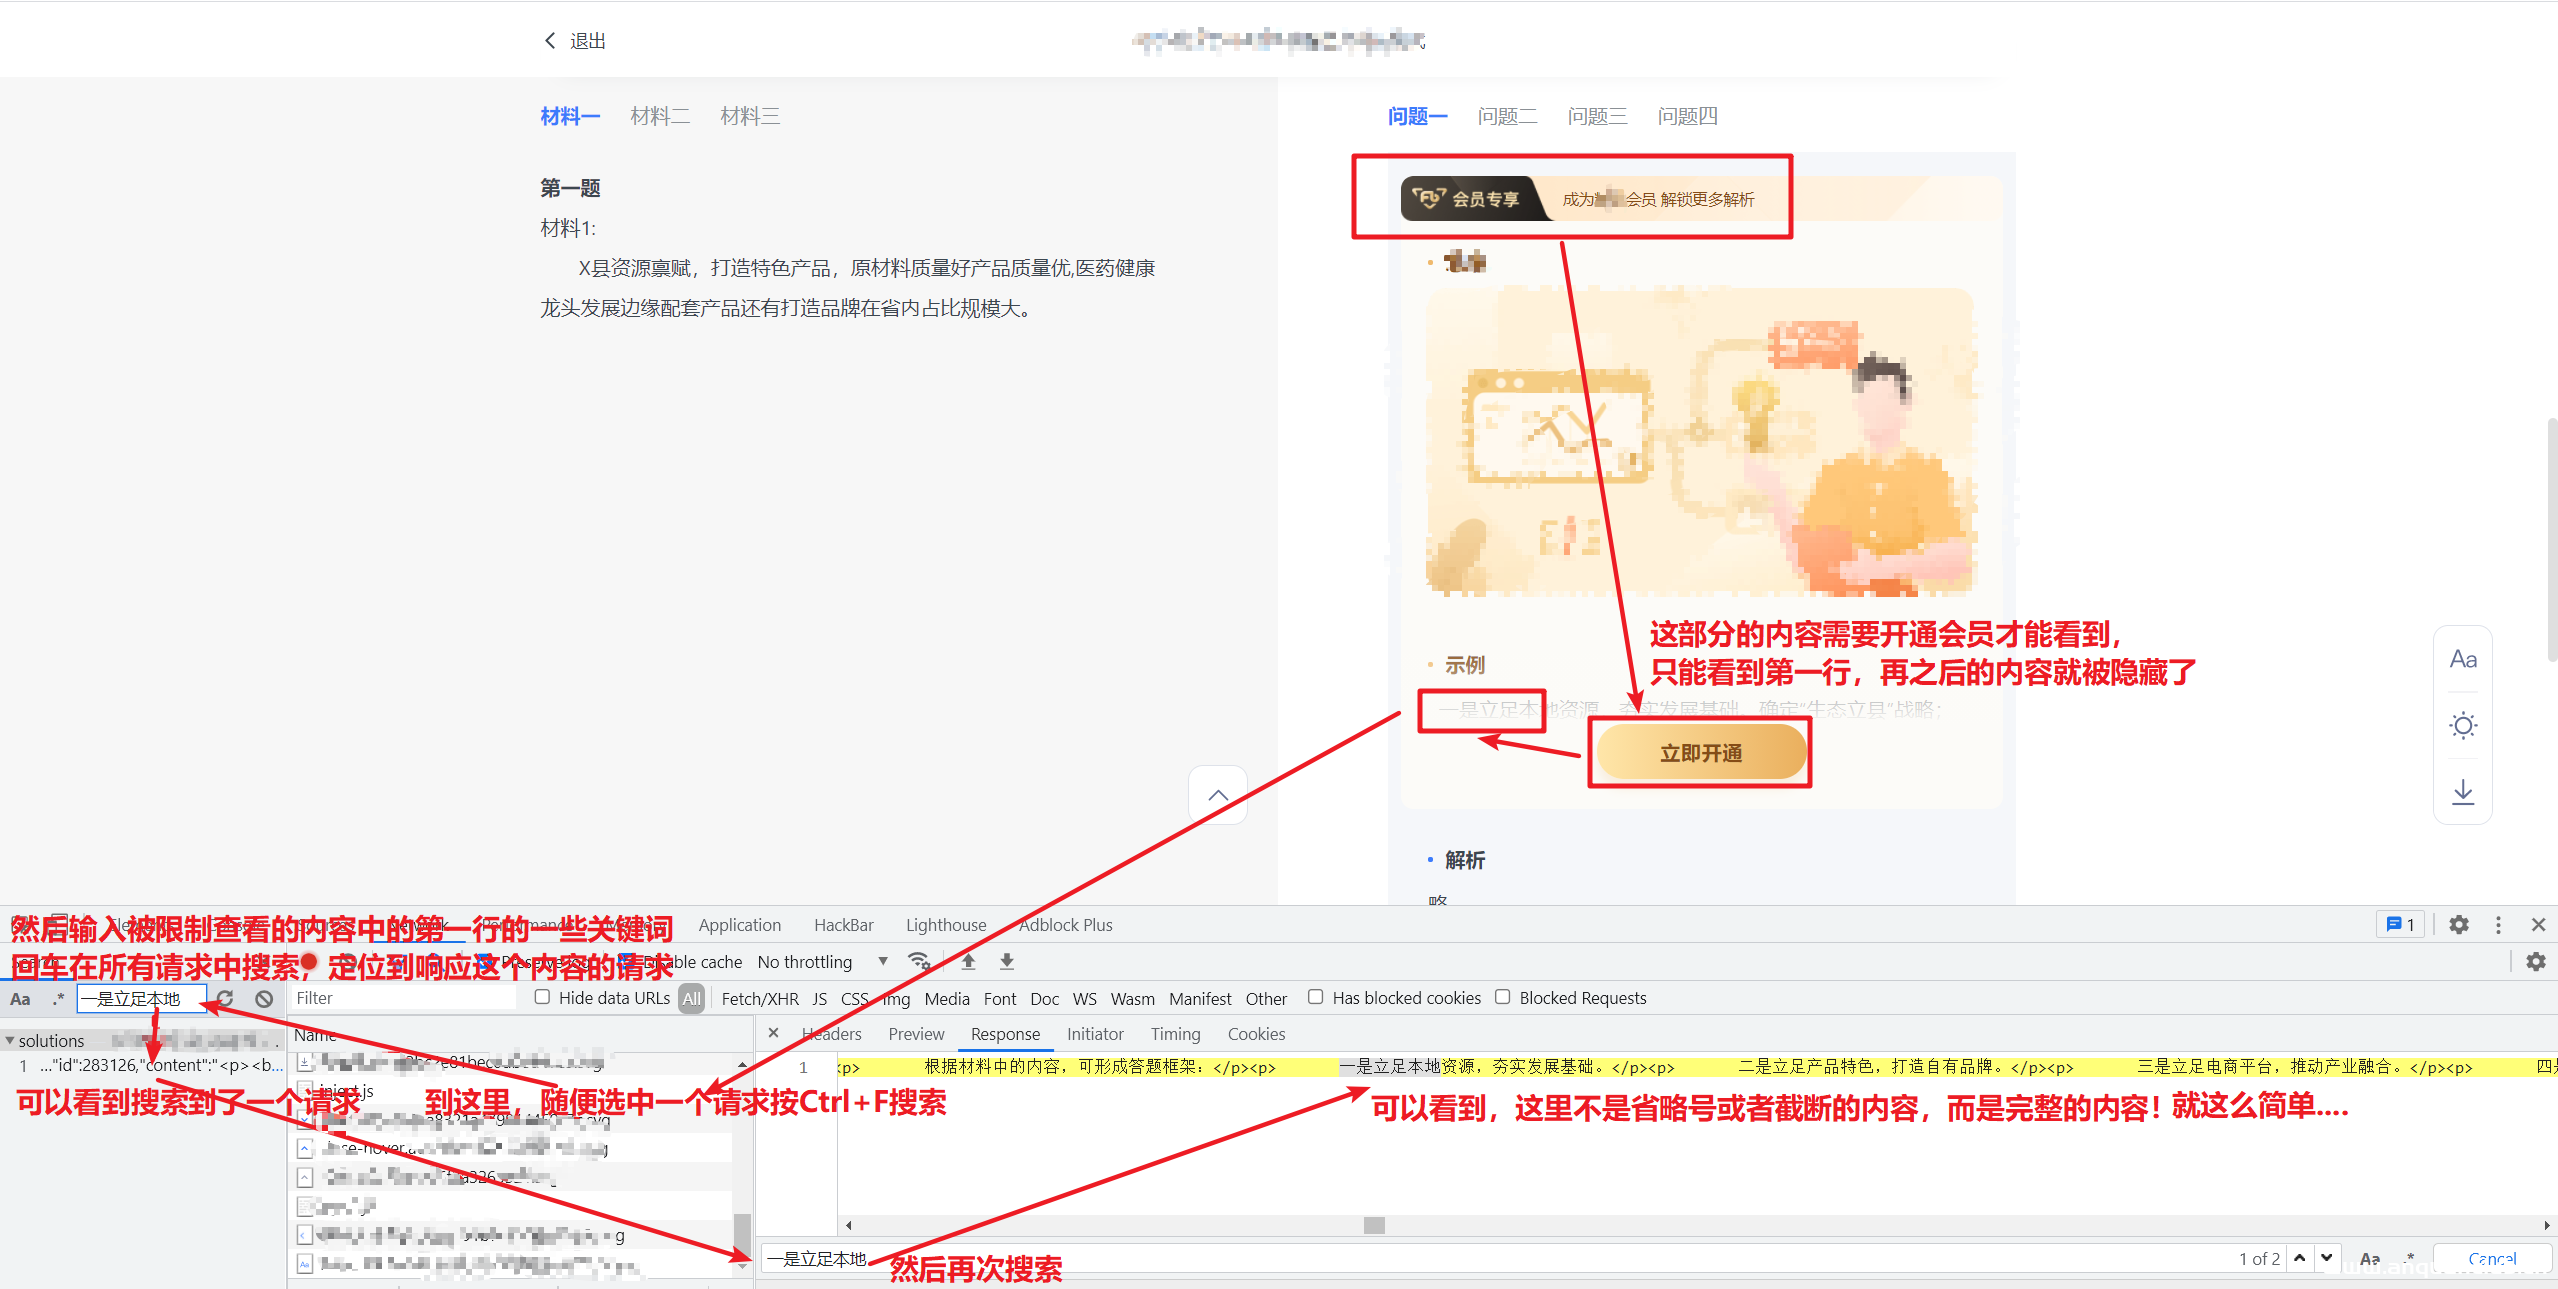
水一发:vip业务权限漏洞挖掘入门姿势实战
现在很多网站都是通过卖VIP会员盈利的,为了让用户更有购买欲望,有的时候会把内容展示一小部分,然后隐藏绝大多部分,让你看完一点还想看就忍不住付钱了:),产品经理的愿景是很美好的,但是...
2022年3月10日 23:33CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年3月13日 03:10Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938)
漏洞标题 Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938) 漏洞描述 ApacheTomcat会开启AJP连接器,方便与其他Web服务器通过AJP协议进行交互。由于Tomcat本身也内含了HTTP服务器,因...
2020年10月26日 23:30CVE-2022-2467: Garage Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-2467: Garage Management System 1.0 - SQL Injection 漏洞描述 Garage Management System 1.0 contains a SQL injection vulnerability in /login.php via manipulation of ...
2022年2月11日 14:28CVE-2021-40150: Reolink E1 Zoom Camera <=3.0.0.716 - Information Disclosure
漏洞标题 CVE-2021-40150: Reolink E1 Zoom Camera <=3.0.0.716 - Information Disclosure 漏洞描述 Reolink E1 Zoom camera through 3.0.0.716 is susceptible to information disclosure. ...
2021年4月20日 09:39CVE-2007-4504: Joomla! RSfiles <=1.0.2 - Local File Inclusion
漏洞标题 CVE-2007-4504: Joomla! RSfiles <=1.0.2 - Local File Inclusion 漏洞描述 Joomla! RSfiles 1.0.2 and earlier is susceptible to local file inclusion in index.php in the RSfi...
2007年8月15日 12:22CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect
漏洞标题 CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect 漏洞描述 WordPress StageShow plugin before 5.0.9 contains an open redirect vulnerability in the Redirect funct...
2015年2月20日 12:18CVE-2023-44813: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44813: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 Cross-Site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbitra...
2023年1月20日 11:41
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

