
最新发布第297页

使用docker命令不需要敲sudo的操作_docker
这篇文章主要介绍了使用docker命令不需要敲sudo的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 由于docker daemon需要绑定到主机的Unix socket而不是普通的TCP端口,...
 2023年2月1日 21:45

CVE-2020-11530: WordPress Chop Slider 3 – Blind SQL Injection
漏洞标题 CVE-2020-11530: WordPress Chop Slider 3 - Blind SQL Injection 漏洞描述 WordPress Chop Slider 3 plugin contains a blind SQL injection vulnerability via the id GET parameter...
2020年8月15日 03:57CVE-2021-3110: PrestaShop 1.7.7.0 – SQL Injection
漏洞标题 CVE-2021-3110: PrestaShop 1.7.7.0 - SQL Injection 漏洞描述 PrestaShop 1.7.7.0 contains a SQL injection vulnerability via the store system. It allows time-based boolean SQL...
2021年1月14日 09:38CVE-2019-15858: WordPress Woody Ad Snippets <2.2.5 - Cross-Site Scripting/Remote Code Execution
漏洞标题 CVE-2019-15858: WordPress Woody Ad Snippets <2.2.5 - Cross-Site Scripting/Remote Code Execution 漏洞描述 WordPress Woody Ad Snippets prior to 2.2.5 is susceptible to cr...
2019年10月10日 09:03CVE-2019-15823: WPS Hide Login <= 1.5.2.2 - Login Page Bypass
漏洞标题 CVE-2019-15823: WPS Hide Login <= 1.5.2.2 - Login Page Bypass 漏洞描述 WPS-Hide-Login plugin before 1.5.3 for WordPress contains an action=confirmaction protection bypa...
2019年5月27日 12:59CVE-2025-26793: FREEDOM Administration – Default Login
漏洞标题 CVE-2025-26793: FREEDOM Administration - Default Login 漏洞描述 The Web GUI configuration panel of Hirsch (formerly Identiv and Viscount) Enterphone MESH through 2024 ship...
2025年10月8日 23:56
在VMware虚拟机中安装windowsserver2016步骤详解(附激活教程及激活码)
前言 去msdn上面找了一下这个资源,给了一个种子链接,明明记得以前百度网盘可以下载的,结果这次就是不行,无奈下载一个迅雷,结果告诉我没会员不能下载,我都去搜索资源了,怎么可能还去付费...

 2026年3月27日 14:57
CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting
漏洞标题 CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting 漏洞描述 The CMS Tree Page View plugin for WordPress has a Reflected Cross-Site Scripting vulnerabi...
2023年10月7日 11:41CVE-2017-12617: Apache Tomcat – Remote Code Execution
漏洞标题 CVE-2017-12617: Apache Tomcat - Remote Code Execution 漏洞描述 When running Apache Tomcat versions 9.0.0.M1 to 9.0.0, 8.5.0 to 8.5.22, 8.0.0.RC1 to 8.0.46 and 7.0.0 to 7.0...
2017年6月3日 18:52Apache APISIX Dashboard CVE-2021-45232 未授权访问漏洞
漏洞标题 Apache APISIX Dashboard CVE-2021-45232 未授权访问漏洞 漏洞描述 Apache APISIX Dashboard存在未授权访问漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2021年2月8日 22:04解决docker run 或者 docker restart 启动镜像就自动退出_docker
这篇文章主要介绍了解决docker run 或者 docker restart 启动镜像就自动退出的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 执行命令:docker run --name centos8 -d...
2023年1月21日 21:03CVE-2016-1000136: WordPress heat-trackr 1.0 – Cross-Site Scripting
漏洞标题 CVE-2016-1000136: WordPress heat-trackr 1.0 - Cross-Site Scripting 漏洞描述 WordPress heat-trackr 1.0 contains a cross-site scripting vulnerability via heat-trackr_abtest_...
2016年7月8日 15:42CVE-2021-39322: WordPress Easy Social Icons Plugin < 3.0.9 - Cross-Site Scripting
漏洞标题 CVE-2021-39322: WordPress Easy Social Icons Plugin < 3.0.9 - Cross-Site Scripting 漏洞描述 The Easy Social Icons plugin <= 3.0.8 for WordPress echoes out the raw val...
2021年2月8日 21:39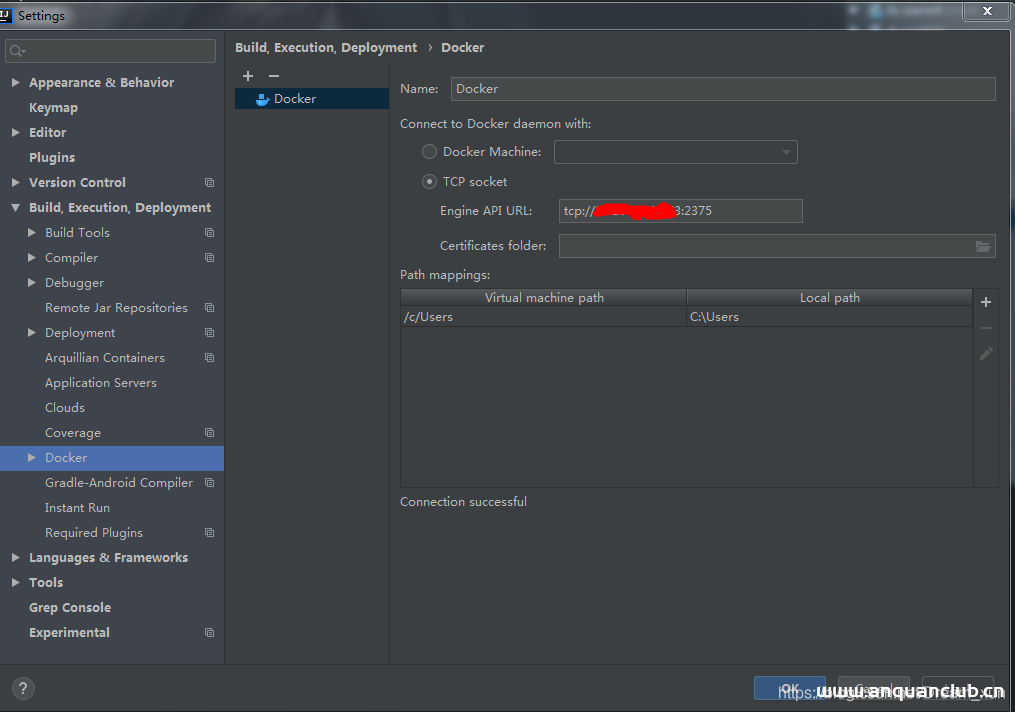
idea集合docker实现镜像打包一键部署_docker
这篇文章主要介绍了idea集合docker实现镜像打包一键部署 一.服务器安装docker yum install docker 修改配置文件,打开2375端口 [root@microservice ~]# vim /usr/lib/systemd/system/docker.ser...
2022年9月27日 21:01CVE-2023-2624: KiviCare WordPress Plugin – Cross-Site Scripting
漏洞标题 CVE-2023-2624: KiviCare WordPress Plugin - Cross-Site Scripting 漏洞描述 The KiviCare WordPress plugin before 3.2.1 does not sanitise and escape the 'filterType'...
2023年3月5日 10:24CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年12月18日 20:20
2026年10月18日 11:45
2026年10月18日 11:45
2026年10月17日 11:45
2026年10月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

