
最新发布第29页

CVE-2022-23544: MeterSphere < 2.5.0 SSRF
漏洞标题 CVE-2022-23544: MeterSphere < 2.5.0 SSRF 漏洞描述 MeterSphere is a one-stop open source continuous testing platform, covering test management, interface testing, UI tes...
 2022年3月12日 21:18
CVE-2020-23814: XXL-JOB v2.2.0 — Stored Cross Site Scripting
漏洞标题 CVE-2020-23814: XXL-JOB v2.2.0 — Stored Cross Site Scripting 漏洞描述 Multiple cross-site scripting (XSS) vulnerabilities in xxl-job v2.2.0 allow remote attackers to inje...
2020年11月28日 14:59CVE-2021-25063: WordPress Contact Form 7 Skins <=2.5.0 - Cross-Site Scripting
漏洞标题 CVE-2021-25063: WordPress Contact Form 7 Skins <=2.5.0 - Cross-Site Scripting 漏洞描述 WordPress Contact Form 7 Skins plugin 2.5.0 and prior contains a reflected cross-...
2021年10月8日 21:03
-Struts2-046 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-046 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月5日 12:56
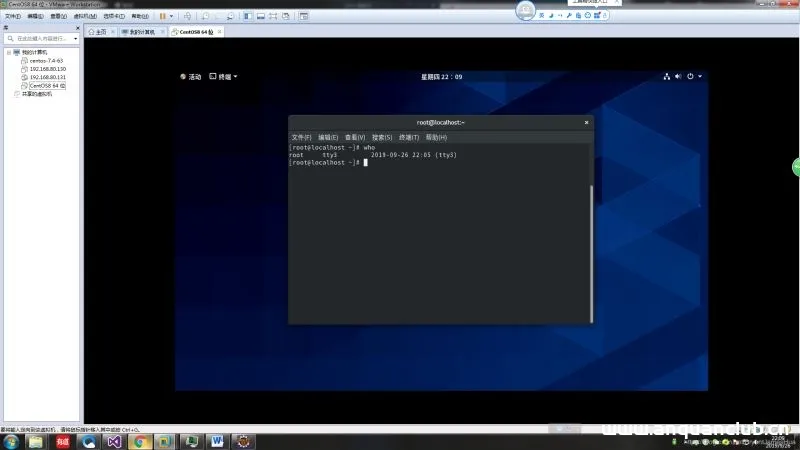
详解VMware12安装centOS8的配置图文教程(vm虚拟机安装centos8教程)_VMware
这篇文章主要介绍了VMware12安装centOS8配置图文教程(vm虚拟机安装centos8教程),本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 前几天Centos8发布了,尽...
2026年6月1日 11:45CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery
漏洞标题 CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery 漏洞描述 WordPress PhonePe Payment Solutions plugin through 1.0.15 is suscept...
2022年6月23日 16:41
CVE-2021-43798 Grafana任意文件读取漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-43798 Grafana任意文件读取漏洞 Grafana是一个跨平台、开源的数据可视化网络应用程序平台。用户配置连接的数据源之后,Graf...
2023年2月9日 17:22CVE-2019-16313: ifw8 Router ROM v4.31 – Credential Discovery
漏洞标题 CVE-2019-16313: ifw8 Router ROM v4.31 - Credential Discovery 漏洞描述 ifw8 Router ROM v4.31 is vulnerable to credential disclosure via action/usermanager.htm HTML source c...
2019年11月24日 23:51CVE-2024-8181: Flowise <= 1.8.2 Authentication Bypass
漏洞标题 CVE-2024-8181: Flowise <= 1.8.2 Authentication Bypass 漏洞描述 An Authentication Bypass vulnerability exists in Flowise version 1.8.2. This could allow a remote, unauth...
2024年2月29日 18:05Adobe Coldfusion绕过身份验证(CVE-2023-26347)
漏洞标题 Adobe Coldfusion绕过身份验证(CVE-2023-26347) 漏洞描述 Adobe ColdFusion 版本2023.5 (及更早版本)和2021.11(及更早版本)存在不正确的访问控制漏洞,可能导致安全功能被绕过。未经身...
2023年5月25日 22:33CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 – XML Injection
漏洞标题 CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 - XML Injection 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by an XML Injection vulne...
2025年4月8日 20:17CVE-2020-20300: WeiPHP 5.0 – SQL Injection
漏洞标题 CVE-2020-20300: WeiPHP 5.0 - SQL Injection 漏洞描述 WeiPHP 5.0 contains a SQL injection vulnerability via the wp_where function. An attacker can possibly obtain sensitive ...
2020年11月24日 01:48CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年11月3日 16:18CVE-2023-1454: Jeecg Boot QuerySql sql injection
漏洞标题 CVE-2023-1454: Jeecg Boot QuerySql sql injection 漏洞描述 JeecgBoot是一款基于BPM的低代码平台!前后端分离架构 SpringBoot 2.x,SpringCloud,Ant Design&Vue,Mybatis-plus...
2023年2月20日 10:30
白宫辟谣:美国不会为了援助乌克兰而对俄罗斯发起大规模网络攻击
2月24日,美国全国广播公司NBC(美国历史最久、实力最强的商业广播电视公司)刊载了一则新闻,其称收到知情人士消息,已有进行大规模网络攻击的备选方案呈递给了拜登总统,旨在破坏俄罗斯维持其...
2022年3月10日 23:40CVE-2020-17453: WSO2 Carbon Management Console <=5.10 - Cross-Site Scripting
漏洞标题 CVE-2020-17453: WSO2 Carbon Management Console <=5.10 - Cross-Site Scripting 漏洞描述 WSO2 Management Console through 5.10 is susceptible to reflected cross-site script...
2020年7月30日 08:34
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

