
最新发布第2页

CVE-2021-24316: WordPress Mediumish Theme <=1.0.47 - Cross-Site Scripting
漏洞标题 CVE-2021-24316: WordPress Mediumish Theme <=1.0.47 - Cross-Site Scripting 漏洞描述 WordPress Mediumish theme 1.0.47 and prior contains an unauthenticated reflected cros...
 2021年7月7日 20:07
CVE-2020-8771: WordPress Time Capsule < 1.21.16 - Authentication Bypass
漏洞标题 CVE-2020-8771: WordPress Time Capsule < 1.21.16 - Authentication Bypass 漏洞描述 WordPress Time Capsule plugin before 1.21.16 for WordPress has an authentication bypass...
2020年7月6日 15:12CVE-2024-0337: Travelpayouts <= 1.1.16 - Open Redirect
漏洞标题 CVE-2024-0337: Travelpayouts <= 1.1.16 - Open Redirect 漏洞描述 The plugin is vulnerable to Open Redirect due to insufficient validation on the travelpayouts_redirect v...
2024年5月21日 22:40CVE-2013-3526: WordPress Plugin Traffic Analyzer – ‘aoid’ Cross-Site Scripting
漏洞标题 CVE-2013-3526: WordPress Plugin Traffic Analyzer - 'aoid' Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in js/ta_loaded.js.php in the Traffi...
2013年10月29日 06:21CVE-2024-4577: PHP CGI – Argument Injection
漏洞标题 CVE-2024-4577: PHP CGI - Argument Injection 漏洞描述 PHP CGI - Argument Injection (CVE-2024-4577) is a critical argument injection flaw in PHP. PoC代码
2024年4月18日 14:00CVE-2023-6895: Hikvision IP ping.php – Command Execution
漏洞标题 CVE-2023-6895: Hikvision IP ping.php - Command Execution 漏洞描述 A vulnerability was found in Hikvision Intercom Broadcasting System 3.0.3_20201113_RELEASE(HIK). It has b...
2023年3月13日 09:35CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年9月3日 13:23CVE-2023-40755: PHPJabbers Callback Widget v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40755: PHPJabbers Callback Widget v1.0 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the "theme" parameter of p...
2023年6月16日 21:23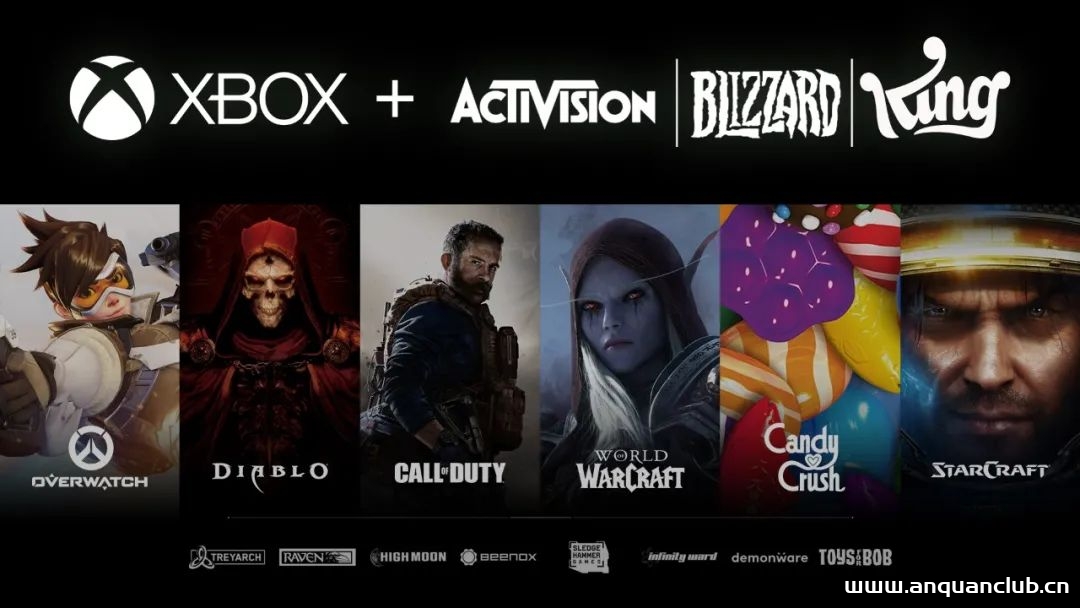
微软及游戏行业史上最大收购:以687亿美元收购动视暴雪
今天一则新闻轰动了整个游戏圈,就在1月18日,微软官方宣布将以687亿美元收购动视暴雪Activision Blizzard。这不仅是微软有史以来规模最大,亦是游戏行业史上最大的收购案。收购完成后,微软将...
2022年3月10日 23:39CVE-2022-21500: Oracle E-Business Suite <=12.2 - Authentication Bypass
漏洞标题 CVE-2022-21500: Oracle E-Business Suite <=12.2 - Authentication Bypass 漏洞描述 Oracle E-Business Suite (component: Manage Proxies) 12.1 and 12.2 are susceptible to an ...
2022年2月27日 08:02CVE-2022-0653: WordPress Profile Builder Plugin Cross-Site Scripting
漏洞标题 CVE-2022-0653: Wordpress Profile Builder Plugin Cross-Site Scripting 漏洞描述 The Profile Builder User Profile & User Registration Forms WordPress plugin is vulnerable...
2022年9月20日 11:39CVE-2023-0600: WP Visitor Statistics (Real Time Traffic) < 6.9 - SQL Injection
漏洞标题 CVE-2023-0600: WP Visitor Statistics (Real Time Traffic) < 6.9 - SQL Injection 漏洞描述 The plugin does not escape user input which is concatenated to an SQL query, all...
2023年4月25日 09:22CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 – Authentication Bypass
漏洞标题 CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 - Authentication Bypass 漏洞描述 TOTOLINK EX1200T 4.1.2cu.5215 is susceptible to authentication bypass. An attacker can bypas...
2021年10月28日 21:13CVE-2018-7662: Couchcms 2.0 Dictionary Disclosure
漏洞标题 CVE-2018-7662: Couchcms 2.0 Dictionary Disclosure 漏洞描述 Couchcms 2.0 Dictionary Disclosure fofa: app="Couchcms" shodan: http.html:"Couchcms" PoC代码
2018年7月25日 13:36CVE-2021-37291: KevinLAB BEMS 1.0 – SQL Injection
漏洞标题 CVE-2021-37291: KevinLAB BEMS 1.0 - SQL Injection 漏洞描述 KevinLAB BEMS 1.0 contains a SQL injection vulnerability. Input passed through input_id POST parameter in /http/...
2021年8月13日 23:45
浅谈红队中的提权(连载第四篇)
受限于个人水平,文中难免会出现错误或者描述不当的地方,还望各位在评论处指出,望谅解。 0x00 前言 续接上文浅谈红队中的权限维持(连载第三篇) 当拿下目标后,难免会遇到拿下的权限只是一个...
2022年3月10日 23:39
2026年10月8日 11:45
2026年10月7日 15:45
2026年10月6日 11:45
2026年10月5日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

