
最新发布第301页

CVE-2022-32015: Complete Online Job Search System 1.0 – SQL Injection
漏洞标题 CVE-2022-32015: Complete Online Job Search System 1.0 - SQL Injection 漏洞描述 Complete Online Job Search System 1.0 contains a SQL injection vulnerability via /eris/index...
 2022年4月4日 15:14
CVE-2019-16920: D-Link Routers – Remote Code Execution
漏洞标题 CVE-2019-16920: D-Link Routers - Remote Code Execution 漏洞描述 D-Link products such as DIR-655C, DIR-866L, DIR-652, and DHP-1565 contain an unauthenticated remote code ex...
2019年2月23日 20:05CVE-2019-8442: Atlassian Jira webroot leak
漏洞标题 CVE-2019-8442: Atlassian Jira webroot leak 漏洞描述 Atlassian Jira是澳大利亚Atlassian公司的一套缺陷跟踪管理系统。该系统主要用于对工作中各类问题、缺陷进行跟踪管理。 Atlassi...
2019年2月14日 15:20
virtualbox上安装OpenSuse的方法_VirtualBox
这篇文章主要介绍了virtualbox上安装OpenSuse的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 虚拟机安装在宿主机上。 cpu和内存都需要和宿...
2022年8月22日 20:43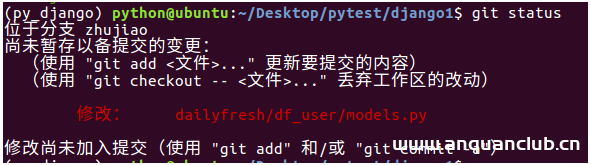
每天学一分钟使用Git服务器实现查看Debug分支及修复_服务器其它
这篇文章主要教大家怎样实现查看Debug分支及修复,学习是一条长远而无尽头之路,坚持就不用多少说了,只要大家每天花一分钟的时间来学习一下Git相信查看Debug分支及修复对大家来说就是so easy D...
2022年6月15日 22:49CVE-2023-6909: Mlflow <2.9.2 - Path Traversal
漏洞标题 CVE-2023-6909: Mlflow <2.9.2 - Path Traversal 漏洞描述 Path Traversal: '\..\filename' in GitHub repository mlflow/mlflow prior to 2.9.2. PoC代码
2023年9月18日 22:49CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting
漏洞标题 CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting 漏洞描述 WordPress sourceAFRICA plugin version 0.1.3 contains a cross-site scripting vulnerability....
2015年4月21日 14:15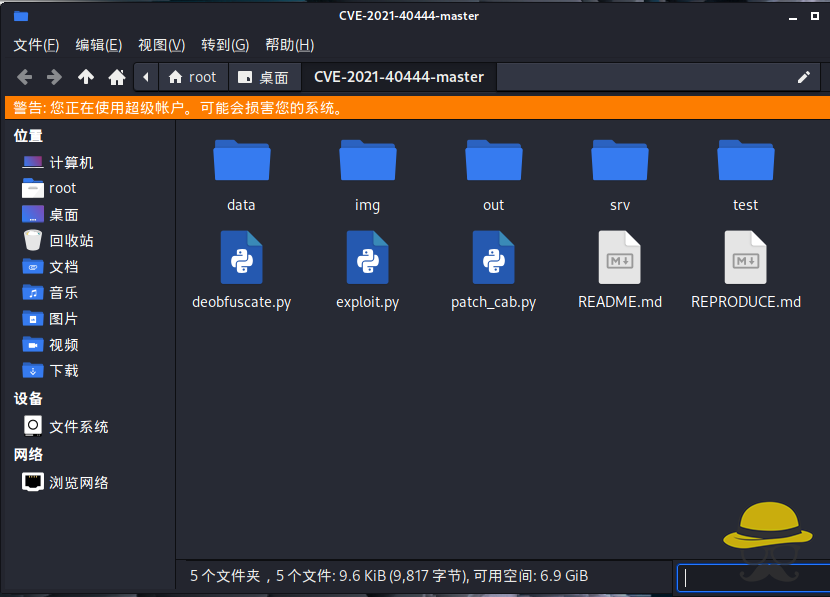
CVE-2021-40444-Microsoft MSHTML远程命令执行
2021年9月8日,微软官方发布了MSHTML组件的风险通告(漏洞编号:CVE-2021-40444),未经身份验证的攻击者可以利用该漏洞在目标系统上远程执行代码。微软官方表示已经监测到该漏洞存在在野利用。...
2022年2月22日 20:33CVE-2018-10737: Nagios XI SQL Inject
漏洞标题 CVE-2018-10737: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年2月26日 00:06
bugbounty技巧聚合20211202
漏洞报告 【VK.com】XSS http://hackerone.com/reports/1115763 【 VK.com】#1343280 Получаем название и аватарку (50x50) частной группы. http://ha...
2022年3月10日 23:33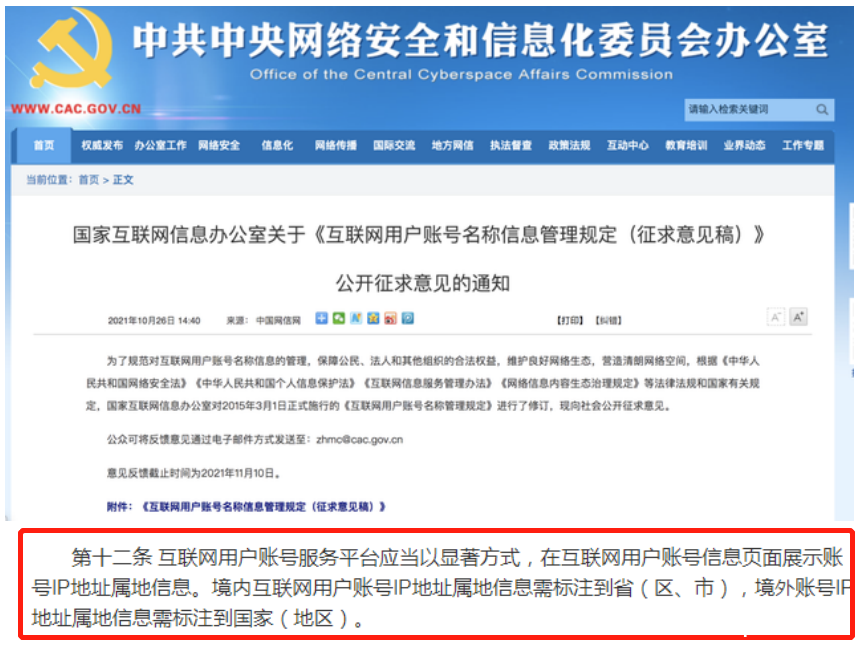
发现了吗?发表网络动态公开显示“IP属地”,会暴露我的行踪隐私吗?
自4月15日起,微博、抖音、今日头条、抖音、百家号、快手、知乎、小红书等各大平台宣布“公开账号IP属地”后,“国外”博主惊现国内IP,不少大V们都慌了,网络上出现了一个又一个翻车现场,因为...
2022年5月7日 18:07CVE-2014-3704: Drupal SQL Injection
漏洞标题 CVE-2014-3704: Drupal SQL Injection 漏洞描述 The expandArguments function in the database abstraction API in Drupal core 7.x before 7.32 does not properly construct prepar...
2014年5月20日 18:34CVE-2018-6184: Zeit Next.js < 4.2.3 - Local File Inclusion
漏洞标题 CVE-2018-6184: Zeit Next.js < 4.2.3 - Local File Inclusion 漏洞描述 Zeit Next.js before 4.2.3 is susceptible to local file inclusion under the /_next request namespace....
2018年2月17日 16:29CVE-2025-2746: Kentico Xperience 13 CMS – Staging Service Authentication Bypass (WT-2025-0011)
漏洞标题 CVE-2025-2746: Kentico Xperience 13 CMS - Staging Service Authentication Bypass (WT-2025-0011) 漏洞描述 Before Kentico Xperience 13 Hotfix 173, this vulnerability can be e...
2025年6月19日 07:15CVE-2020-5191: PHPGurukul Hospital Management System – Cross-Site Scripting
漏洞标题 CVE-2020-5191: PHPGurukul Hospital Management System - Cross-Site Scripting 漏洞描述 PHPGurukul Hospital Management System in PHP 4.0 contains multiple cross-site scriptin...
2020年11月25日 19:06CVE-2019-14470: WordPress UserPro 4.9.32 – Cross-Site Scripting
漏洞标题 CVE-2019-14470: WordPress UserPro 4.9.32 - Cross-Site Scripting 漏洞描述 WordPress UserPro 4.9.32 is vulnerable to reflected cross-site scripting because the Instagram PHP...
2019年6月27日 09:59
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

