
最新发布第303页

(CVE-2010-1603) Joomla! ZiMB Core组件目录遍历漏洞
漏洞标题 (CVE-2010-1603) Joomla! ZiMB Core组件目录遍历漏洞 漏洞描述 (CVE-2010-1603) Joomla! ZiMB Core组件目录遍历漏洞 PoC代码 暂无
 2010年11月18日 22:38
CVE-2018-17422: DotCMS < 5.0.2 - Open Redirect
漏洞标题 CVE-2018-17422: DotCMS < 5.0.2 - Open Redirect 漏洞描述 dotCMS before 5.0.2 contains multiple open redirect vulnerabilities via the html/common/forward_js.jsp FORWARD_U...
2018年1月15日 04:13CVE-2023-43325: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-43325: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in the data[redirect_url] parameter on user lo...
2023年9月17日 18:44CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload
漏洞标题 CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in server/php/UploadHandler.php in the jQu...
2014年8月2日 04:23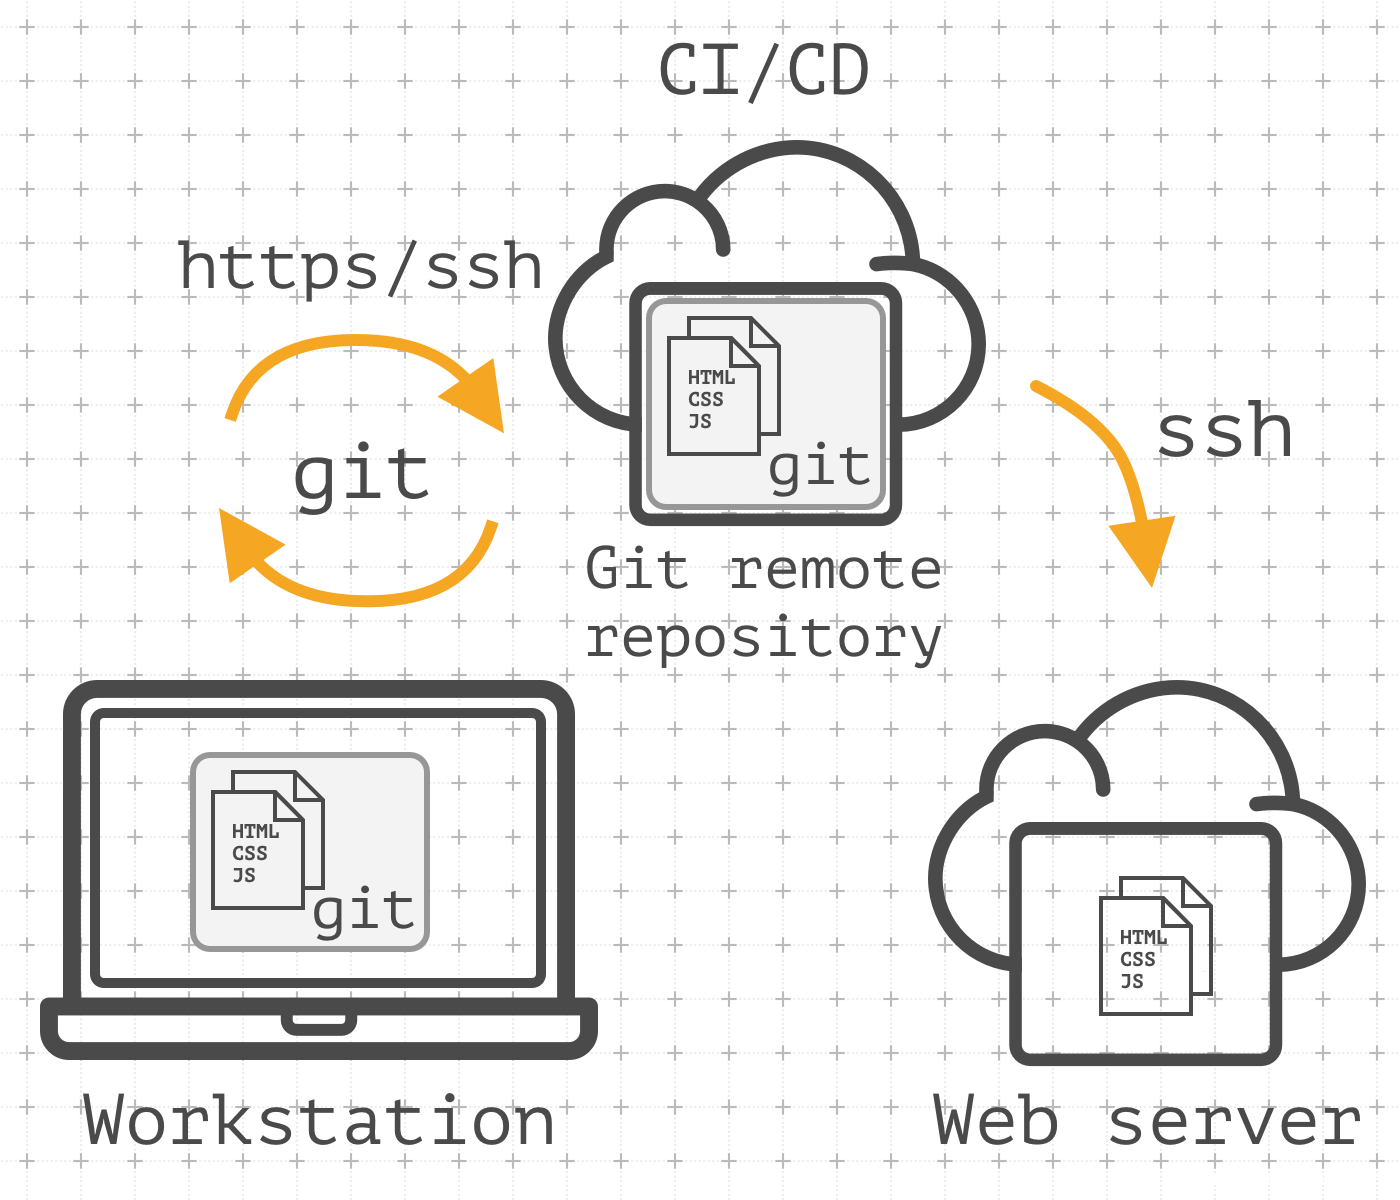
如何利用Gitlab-ci持续部署到远程机器(详细教程)_Linux
这篇文章主要介绍了如何利用Gitlab-ci持续部署到远程机器(详细教程),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 长话短说,今天聊一聊使用Git...
2023年9月9日 21:13CVE-2023-24657: phpIPAM – 1.6 – Cross-Site Scripting
漏洞标题 CVE-2023-24657: phpIPAM - 1.6 - Cross-Site Scripting 漏洞描述 phpIPAM 1.6 contains a cross-site scripting vulnerability via the closeClass parameter at /subnet-masks/popup...
2023年5月22日 01:46CVE-2018-10942: Prestashop AttributeWizardPro Module – Arbitrary File Upload
漏洞标题 CVE-2018-10942: Prestashop AttributeWizardPro Module - Arbitrary File Upload 漏洞描述 In the Attribute Wizard addon 1.6.9 for PrestaShop allows remote attackers to execute...
2018年3月7日 15:57CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年5月28日 15:02CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection
漏洞标题 CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection 漏洞描述 PrestaHome Blog for PrestaShop prior to version 1.7.8 is vulnerable to a SQL injection (b...
2021年1月8日 15:14
McMenamins 23年间的雇员数据泄露,最早可追溯到1998年
麦克梅纳明斯McMenamins在俄勒冈州和华盛顿州拥有62家酒店、剧院、酒吧和餐馆,其中不少位于经过修复的历史遗迹中,同时该公司是美国50大精酿啤酒厂之一,现今拥有 2700 名员工。近日, McMenam...
2022年3月10日 23:39CVE-2024-22207: Fastify Swagger-UI – Information Disclosure
漏洞标题 CVE-2024-22207: Fastify Swagger-UI - Information Disclosure 漏洞描述 fastify-swagger-ui is a Fastify plugin for serving Swagger UI. Prior to 2.1.0, the default configurati...
2024年3月11日 21:45CVE-2025-3102: SureTriggers – All-in-One Automation Platform ≤ 1.0.78 – Authentication Bypass
漏洞标题 CVE-2025-3102: SureTriggers – All-in-One Automation Platform ≤ 1.0.78 - Authentication Bypass 漏洞描述 The SureTriggers- All-in-One Automation Platform plugin for WordPr...
2025年1月6日 23:04
命令执行后利用之WebShell文件落地
前言 相信对于命令执行大家都是比较熟悉的吧,输入命令ipconfig、calc、systeminfo、whoami等等 在测试的过程中只要执行这些命令就可以了,但在某些时候,咱们为了进行深入的渗透测试,往往会直...

 2024年3月1日 21:52
CVE-2021-21972: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21972: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 VMware vCenter vSphere Client (HTML5) contains a remote code execution vulnerability in a vC...
2021年11月5日 19:09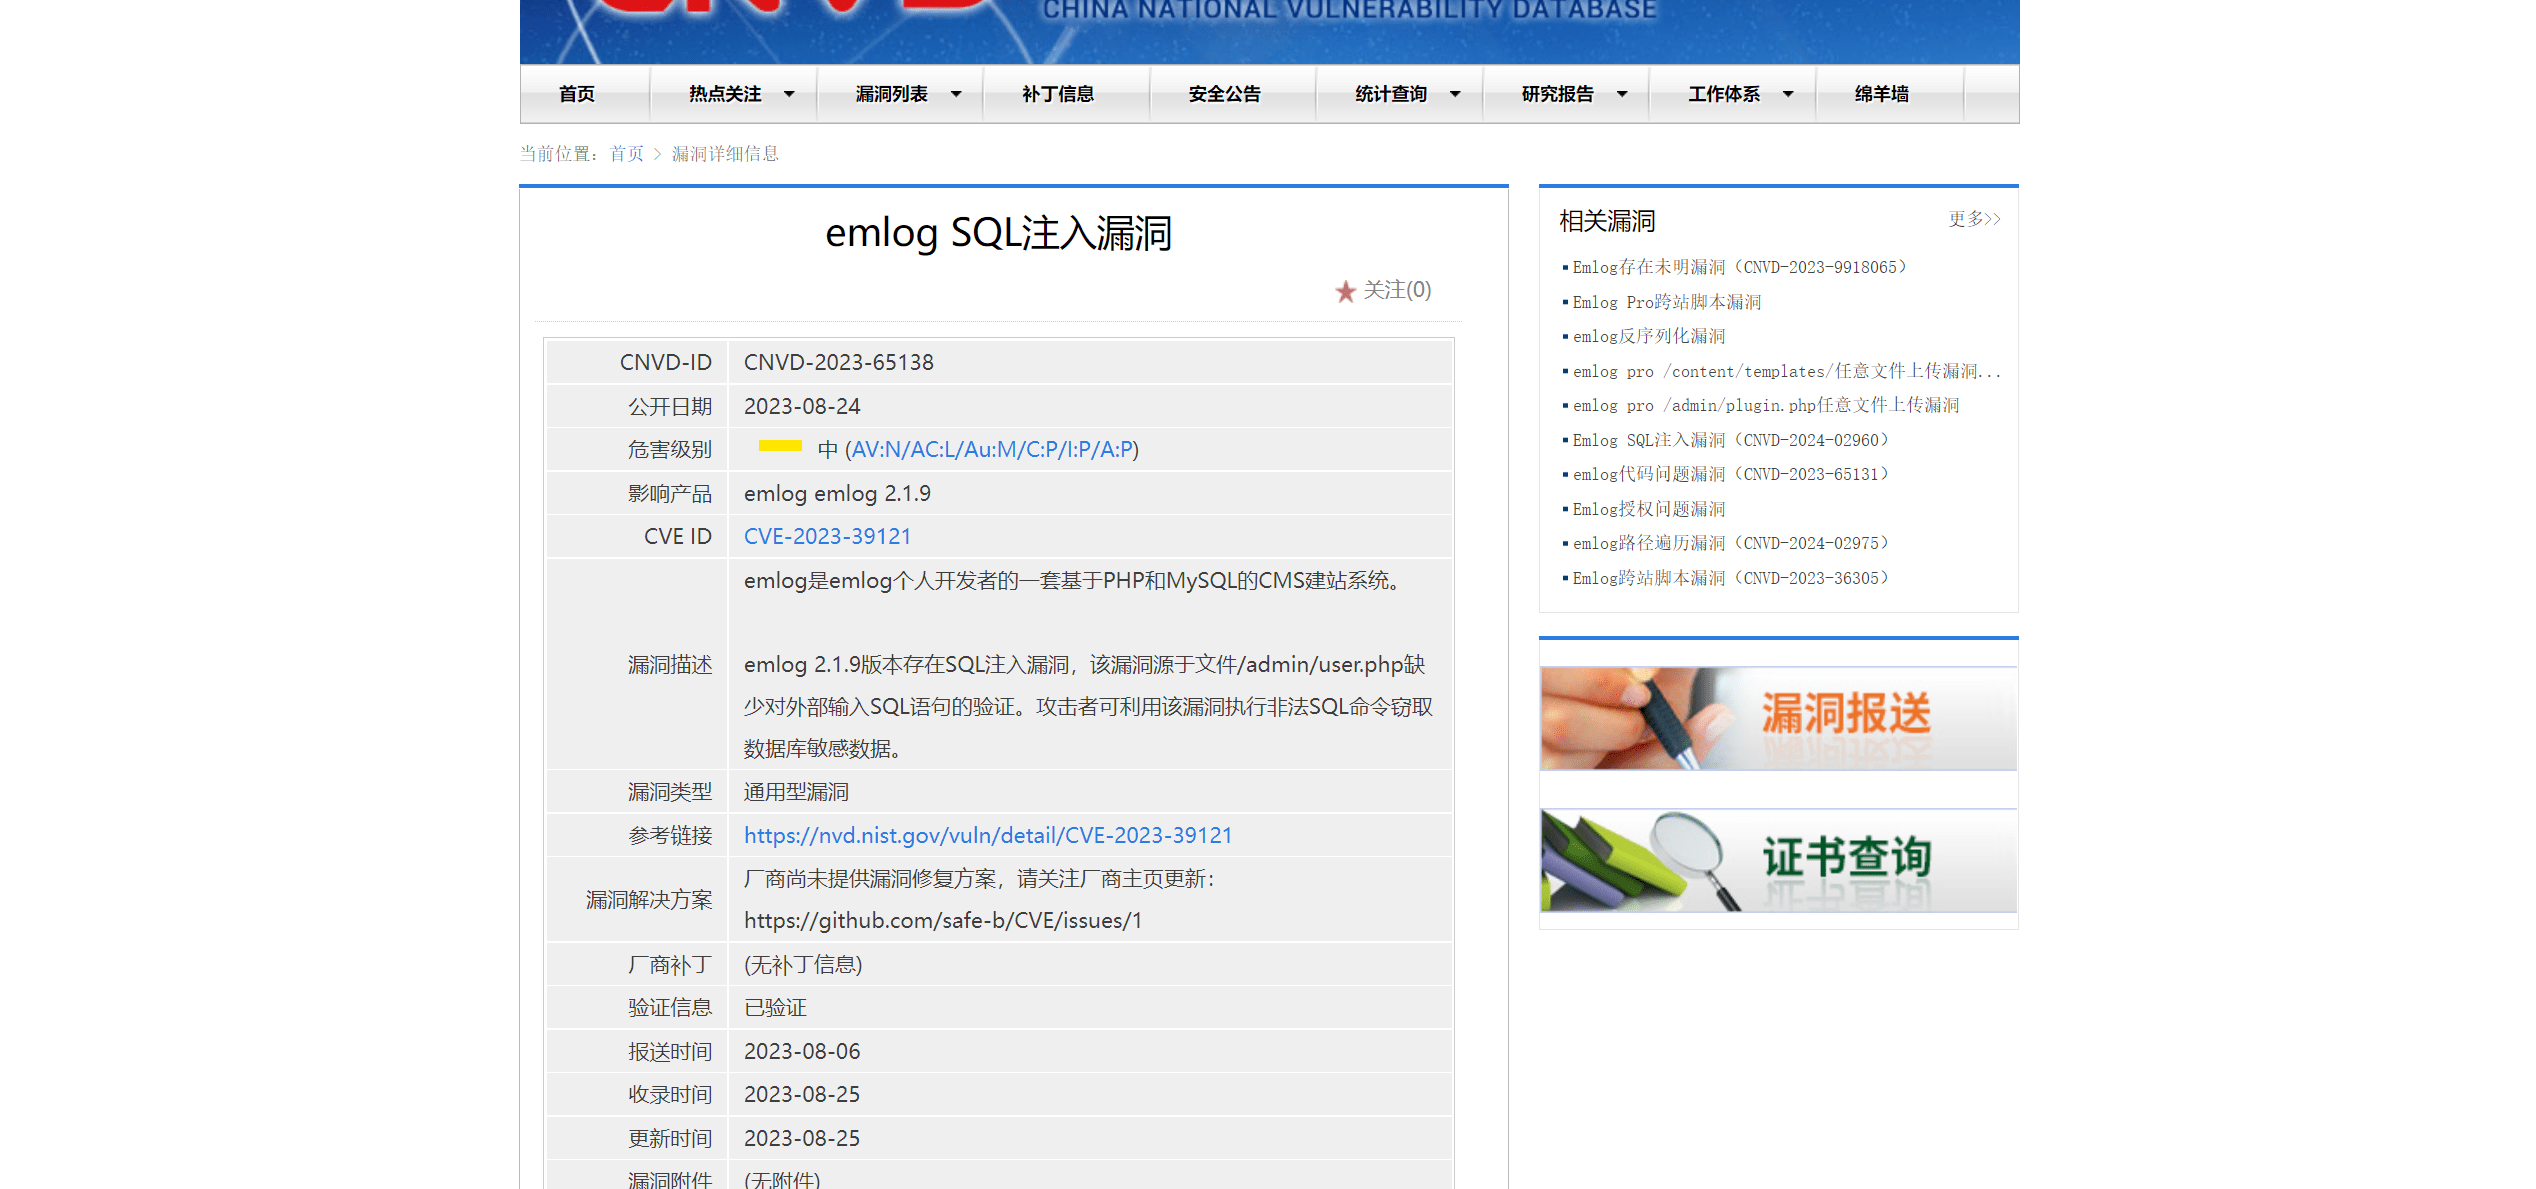
代码审计 | CNVD Emlog_Pro的二次SQL注入漏洞
前言 今天给大家带来一篇关于emlog的代码审计文章,该漏洞属于后台SQL注入,利用条件比较苛刻,用来学习代码审计思路还是挺好的 环境搭建 emlog是emlog个人开发者的一套基于PHP和MySQL的CMS建站...
2024年2月4日 21:22CVE-2024-11728: KiviCare Clinic & Patient Management System (EHR) <= 3.6.4 - SQL Injection
漏洞标题 CVE-2024-11728: KiviCare Clinic & Patient Management System (EHR) <= 3.6.4 - SQL Injection 漏洞描述 The KiviCare Clinic & Patient Management System (EHR) plugin...
2024年6月17日 16:17
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

