
最新发布第30页

CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...
 2023年7月25日 21:59
CVE-2024-21644: pyLoad Flask Config – Access Control
漏洞标题 CVE-2024-21644: pyLoad Flask Config - Access Control 漏洞描述 pyLoad is the free and open-source Download Manager written in pure Python. Any unauthenticated user can brow...
2024年9月28日 14:26CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年7月24日 05:37CVE-2021-20158: Trendnet AC2600 TEW-827DRU 2.08B01 – Admin Password Change
漏洞标题 CVE-2021-20158: Trendnet AC2600 TEW-827DRU 2.08B01 - Admin Password Change 漏洞描述 Trendnet AC2600 TEW-827DRU version 2.08B01 contains an authentication bypass vulnerabil...
2021年6月1日 11:28CVE-2018-6530: D-Link – Unauthenticated Remote Code Execution
漏洞标题 CVE-2018-6530: D-Link - Unauthenticated Remote Code Execution 漏洞描述 OS command injection vulnerability in soap.cgi (soapcgi_main in cgibin) in D-Link DIR-880L DIR-880L_...
2018年8月9日 23:29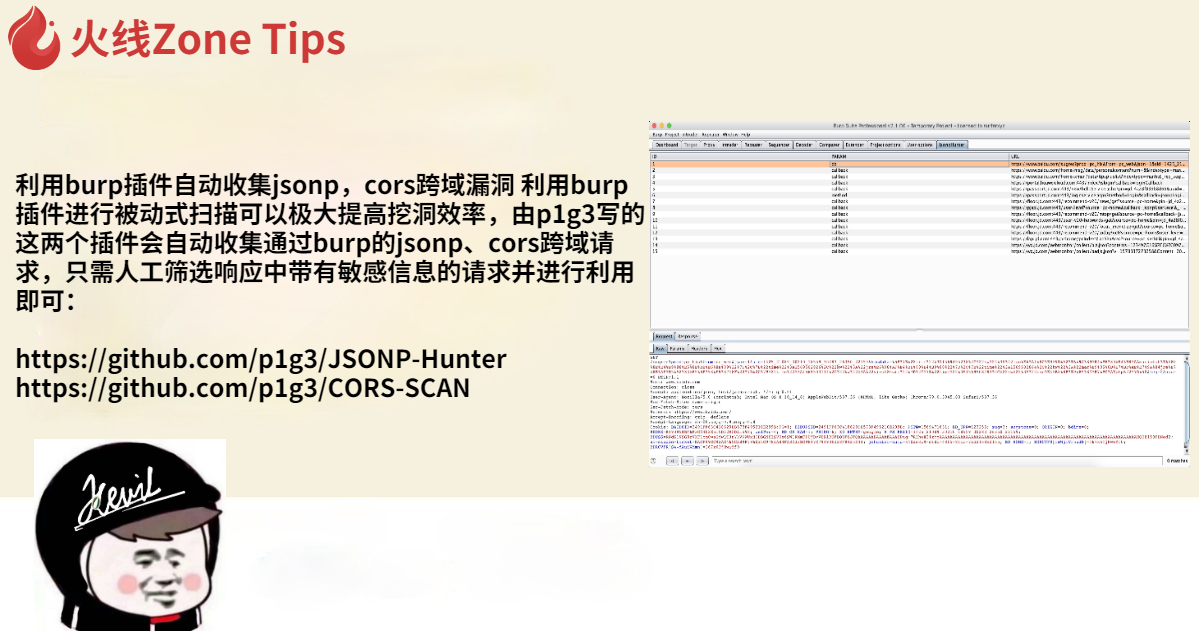
利用burp插件自动收集jsonp,cors跨域漏洞
利用burp插件进行被动式扫描可以极大提高挖洞效率,由p1g3写的这两个插件会自动收集通过burp的jsonp、cors跨域请求,只需人工筛选响应中带有敏感信息的请求并进行利用即可: http://github.com/...
2022年3月10日 23:35
bugbounty技巧聚合20210901
Affirm [#1312365 Subdomain takeover due to non registered TLD ██████████.█████.██████.com ] #1213580 Open Redirect UPchieve #1166066 No Rate Limit On Reset Pas...
2022年4月1日 18:36CVE-2022-3869: Froxlor < 0.10.38.2. - HTML Injection
漏洞标题 CVE-2022-3869: Froxlor < 0.10.38.2. - HTML Injection 漏洞描述 HTML Injection in GitHub repository froxlor/froxlor prior to 0.10.38.2. PoC代码
2022年12月2日 00:33CVE-2018-6200: vBulletin – Open Redirect
漏洞标题 CVE-2018-6200: vBulletin - Open Redirect 漏洞描述 vBulletin 3.x.x and 4.2.x through 4.2.5 contains an open redirect vulnerability via the redirector.php URL parameter. An ...
2018年10月3日 03:59bugbounty技巧聚合20211027
挖洞技巧 What can I do with Open Redirect with OAuth? http://flex0geek.blogspot.com/2021/10/what-can-i-do-with-open-redirect-with.html Metacommunication and Bug Bounty Programs htt...
2022年3月10日 23:39CVE-2017-18564: Sender by BestWebSoft < 1.2.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18564: Sender by BestWebSoft < 1.2.1 - Cross-Site Scripting 漏洞描述 The sender plugin before 1.2.1 for WordPress has multiple XSS issues. PoC代码
2017年1月16日 12:27使用 Linux seq 命令生成数字序列(推荐)_Linux
seq命令用于以指定增量从首数开始打印数字到尾数,即产生从某个数到另外一个数之间的所有整数,并且可以对整数的格式、宽度、分割符号进行控制。这篇文章主要介绍了使用 Linux seq 命令生成数字...
2024年6月15日 20:17CVE-2020-5412: Spring Cloud Netflix – Server-Side Request Forgery
漏洞标题 CVE-2020-5412: Spring Cloud Netflix - Server-Side Request Forgery 漏洞描述 Spring Cloud Netflix 2.2.x prior to 2.2.4, 2.1.x prior to 2.1.6, and older unsupported versions ...
2020年6月29日 19:37CVE-2020-16846: SaltStack Shell Injection
漏洞标题 CVE-2020-16846: SaltStack Shell Injection 漏洞描述 An issue was discovered in SaltStack Salt through 3002. Sending crafted web requests to the Salt API, with the SSH clien...
2020年8月12日 02:47CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 – Information Disclosure
漏洞标题 CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 - Information Disclosure 漏洞描述 WordPress WP Security Audit Log 3.1.1 plugin is susceptible to information disclosur...
2018年9月21日 14:17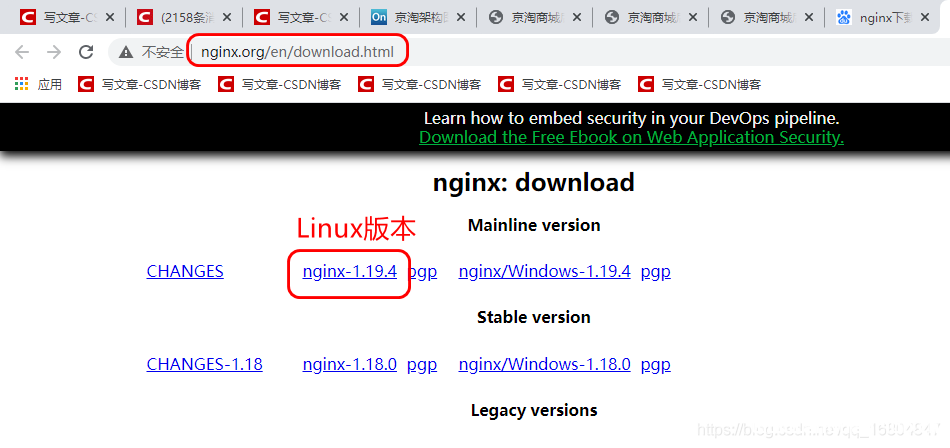
Linux安装Nginx步骤详解_nginx
这篇文章主要介绍了Linux安装Nginx步骤,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1. Nginx安装步骤 1.1 官网介绍 http:/...
2023年2月18日 20:10
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

