
最新发布第311页

CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting
漏洞标题 CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting 漏洞描述 WordPress plugin Sassy Social Share < 3.3.40 contains a reflected cross-s...
 2021年10月30日 00:42
x-ui面板爬虫爬取及登陆分享
前言 最近无意间翻到了以前的一些文章,其中这个x-ui面板还蛮有意思的 首先他有固定特征,按脚本一键安装之后,默认端口就是54321,默认账号:admin,默认密码:admin 虽然后台都有地方修改,但...

 2024年6月6日 14:27
CVE-2022-40022: Symmetricom SyncServer Unauthenticated – Remote Command Execution
漏洞标题 CVE-2022-40022: Symmetricom SyncServer Unauthenticated - Remote Command Execution 漏洞描述 Microchip Technology (Microsemi) SyncServer S650 was discovered to contain a com...
2022年3月4日 21:32CVE-2022-46888: NexusPHP <1.7.33 - Cross-Site Scripting
漏洞标题 CVE-2022-46888: NexusPHP <1.7.33 - Cross-Site Scripting 漏洞描述 NexusPHP before 1.7.33 contains multiple cross-site scripting vulnerabilities via the secret parameter ...
2022年8月15日 00:46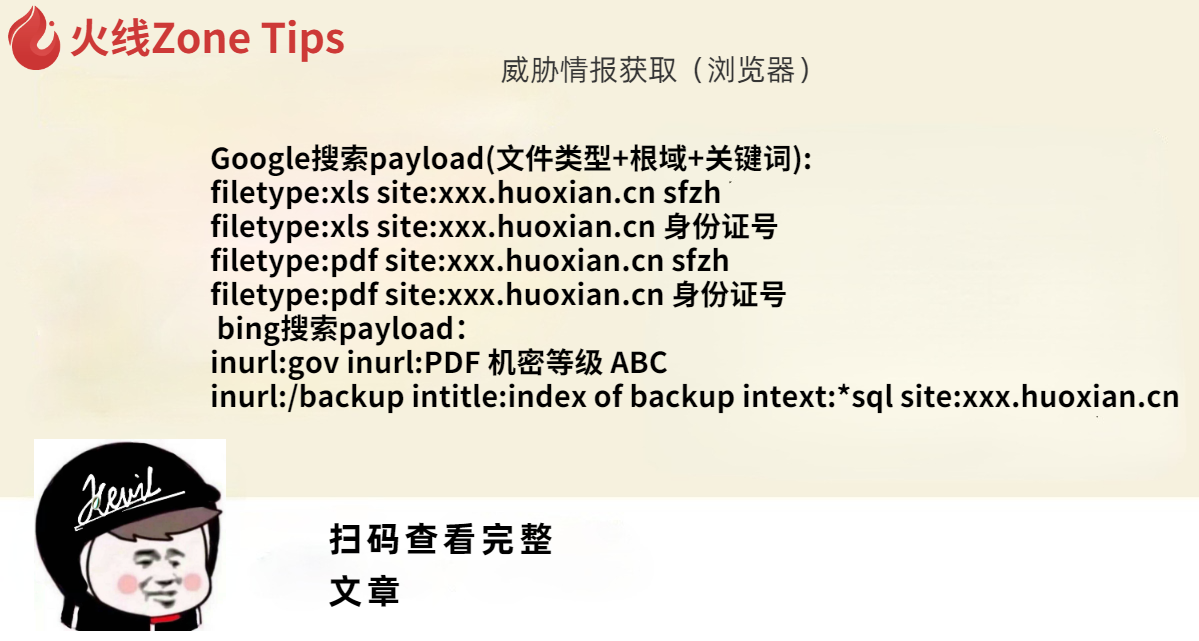
威胁情报获取(浏览器)
Google搜索payload(文件类型+根域+关键词): filetype:xls site:xxx.huoxian.cn sfzh filetype:xls site:xxx.huoxian.cn 身份证号 filetype:pdf site:xxx.huoxian.cn sfzh filetype:pdf site:xxx...
2022年3月10日 23:34CVE-2023-7028: GitLab – Account Takeover via Password Reset
漏洞标题 CVE-2023-7028: GitLab - Account Takeover via Password Reset 漏洞描述 An issue has been discovered in GitLab CE/EE affecting all versions from 16.1 prior to 16.1.6, 16.2 pr...
2023年2月25日 08:06CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年5月7日 11:11CVE-2022-0788: WordPress WP Fundraising Donation and Crowdfunding Platform <1.5.0 - SQL Injection
漏洞标题 CVE-2022-0788: WordPress WP Fundraising Donation and Crowdfunding Platform <1.5.0 - SQL Injection 漏洞描述 WordPress WP Fundraising Donation and Crowdfunding Platform p...
2022年11月13日 00:04CVE-2017-7269: Windows Server 2003 & IIS 6.0 – Remote Code Execution
漏洞标题 CVE-2017-7269: Windows Server 2003 & IIS 6.0 - Remote Code Execution 漏洞描述 Internet Information Services (IIS) 6.0 in Microsoft Windows Server 2003 R2 contains a bu...
2017年10月13日 22:17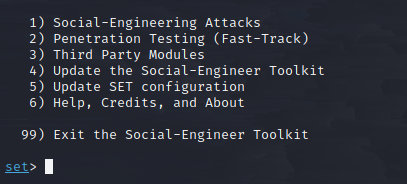
红队钓鱼攻击(1)–钓鱼网站介绍及kali利用setoolkit工具制作钓鱼网站
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 实验流程 实验环境:一台kali(为×××机 NAT模式) 一台物理机(靶机),要想外网访问,需要做内网穿透 ...
2022年12月4日 18:56
将 Python 项目打包成 EXE 可执行文件
标准打包 目前比较常见的打包 exe 方法都是通过 Pyinstaller 来实现的,本文也将使用这种常规方法。如果对这块已经很熟悉的小伙伴,可以直接下滑到本文下半部分。 为什么要打包? 众...
2022年10月2日 15:47CVE-2019-8943: WordPress Core 5.0.0 – Crop-image Shell Upload
漏洞标题 CVE-2019-8943: WordPress Core 5.0.0 - Crop-image Shell Upload 漏洞描述 WordPress through 5.0.3 allows Path Traversal in wp_crop_image(). An attacker (who has privileges to...
2019年2月24日 14:52CVE-2023-5815: News & Blog Designer Pack – WordPress Blog Plugin <= 3.4.1 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2023-5815: News & Blog Designer Pack – WordPress Blog Plugin <= 3.4.1 - Unauthenticated Local File Inclusion 漏洞描述 The News & Blog Designer Pack WordPre...
2023年11月3日 06:00CVE-2015-7245: D-Link DVG-N5402SP – Local File Inclusion
漏洞标题 CVE-2015-7245: D-Link DVG-N5402SP - Local File Inclusion 漏洞描述 D-Link DVG-N5402SP is susceptible to local file inclusion in products with firmware W1000CN-00, W1000CN-0...
2015年1月5日 23:12CVE-2005-3128: SquirrelMail Address Add 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2005-3128: SquirrelMail Address Add 1.4.2 - Cross-Site Scripting 漏洞描述 SquirrelMail Address Add 1.4.2 plugin contains a cross-site scripting vulnerability. It fails...
2005年6月10日 18:00CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
2023年6月29日 17:20
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

