
最新发布第312页
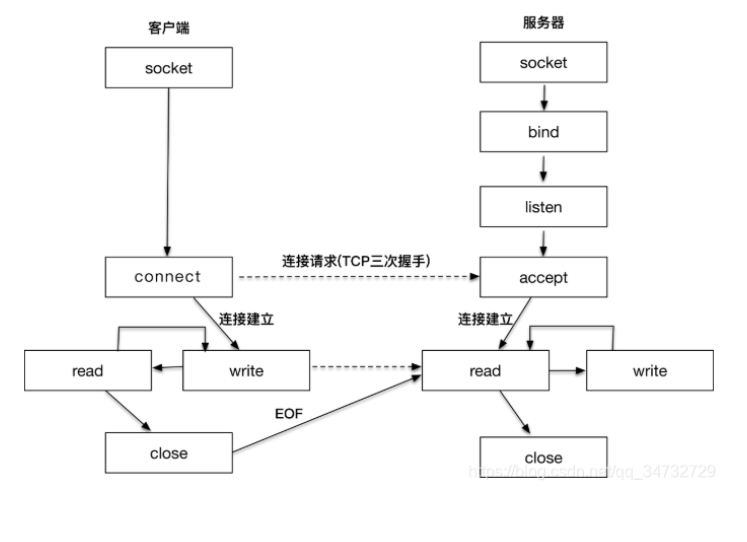
简析Linux网络编程函数_Linux
这篇文章主要介绍了Linux网络编程函数,利用这些基本函数,可以实现tcp协议通讯,可以实现通信。需要了解的小伙伴可以参考一下 目录1,创建套接字socket2,绑定套接字bind3,创建监听;listen4...
 2022年6月15日 22:46

CVE-2024-28255: OpenMetadata – Authentication Bypass
漏洞标题 CVE-2024-28255: OpenMetadata - Authentication Bypass 漏洞描述 OpenMetadata is a unified platform for discovery, observability, and governance powered by a central metadata...
2024年5月12日 14:08CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting
漏洞标题 CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting 漏洞描述 WordPress GTranslate plugin before 2.8.52 contains an unauthenticated reflected cross-site ...
2020年3月24日 00:30CVE-2022-38322: Temenos Transact – Cross-Site Scripting
漏洞标题 CVE-2022-38322: Temenos Transact - Cross-Site Scripting 漏洞描述 Multiple vulnerabilities in Temenos Transact (formerly T24) that allows multiple reflected cross-site scri...
2022年4月26日 22:50CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection
漏洞标题 CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection 漏洞描述 WordPress Personal Dictionary plugin before 1.3.4 contains a blind SQL injection vuln...
2022年9月11日 15:32CVE-2016-10924: WordPress Zedna eBook download <1.2 - Local File Inclusion
漏洞标题 CVE-2016-10924: Wordpress Zedna eBook download <1.2 - Local File Inclusion 漏洞描述 Wordpress Zedna eBook download prior to version 1.2 was affected by a filedownload.p...
2016年11月10日 07:35CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年2月20日 05:08CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
2022年12月5日 04:11(CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞
漏洞标题 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 漏洞描述 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 PoC代码 暂无
2022年5月8日 16:16CVE-2023-4174: mooSocial 3.1.6 – Reflected Cross Site Scripting
漏洞标题 CVE-2023-4174: mooSocial 3.1.6 - Reflected Cross Site Scripting 漏洞描述 A vulnerability has been found in mooSocial mooStore 3.1.6 and classified as problematic. Affected...
2023年6月6日 15:10CVE-2023-0448: WP Helper Lite < 4.3 - Cross-Site Scripting
漏洞标题 CVE-2023-0448: WP Helper Lite < 4.3 - Cross-Site Scripting 漏洞描述 The WP Helper Lite WordPress plugin, in versions < 4.3, returns all GET parameters unsanitized in...
2023年10月2日 10:32CVE-2021-38647: Microsoft Open Management Infrastructure – Remote Code Execution
漏洞标题 CVE-2021-38647: Microsoft Open Management Infrastructure - Remote Code Execution 漏洞描述 Microsoft Open Management Infrastructure is susceptible to remote code execution ...
2021年10月6日 15:21CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting 漏洞描述 WordPress Contact Form 7 before 1.3.6.3 contains an unauthenticated stored cross...
2022年12月2日 09:16
腾讯安全发布《2021年移动广告反欺诈白皮书》:2021年广告主因欺诈致损高达220亿
数字技术创新迭代与数字经济蓬勃发展,推动了数字广告的高速增长,与此同时,广告黑灰产也已经形成上下游分工 、配合密切的产业链,逐步蚕食着广告主的预算和对数字广告的信心。近日,由...
2022年4月2日 16:12CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload
漏洞标题 CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in server/php/UploadHandler.php in the jQu...
2014年1月9日 10:16CVE-2024-3552: Web Directory Free < 1.7.0 - SQL Injection
漏洞标题 CVE-2024-3552: Web Directory Free < 1.7.0 - SQL Injection 漏洞描述 The plugin does not sanitise and escape a parameter before using it in a SQL statement via an AJAX ac...
2024年2月21日 21:58
2026年10月17日 11:45
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

