
最新发布第314页

CVE-2021-38647: Microsoft Open Management Infrastructure – Remote Code Execution
漏洞标题 CVE-2021-38647: Microsoft Open Management Infrastructure - Remote Code Execution 漏洞描述 Microsoft Open Management Infrastructure is susceptible to remote code execution ...
 2021年10月6日 15:21
CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting 漏洞描述 WordPress Contact Form 7 before 1.3.6.3 contains an unauthenticated stored cross...
2022年12月2日 09:16
腾讯安全发布《2021年移动广告反欺诈白皮书》:2021年广告主因欺诈致损高达220亿
数字技术创新迭代与数字经济蓬勃发展,推动了数字广告的高速增长,与此同时,广告黑灰产也已经形成上下游分工 、配合密切的产业链,逐步蚕食着广告主的预算和对数字广告的信心。近日,由...
2022年4月2日 16:12CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload
漏洞标题 CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in server/php/UploadHandler.php in the jQu...
2014年1月9日 10:16CVE-2024-3552: Web Directory Free < 1.7.0 - SQL Injection
漏洞标题 CVE-2024-3552: Web Directory Free < 1.7.0 - SQL Injection 漏洞描述 The plugin does not sanitise and escape a parameter before using it in a SQL statement via an AJAX ac...
2024年2月21日 21:58CVE-2022-28079: College Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-28079: College Management System 1.0 - SQL Injection 漏洞描述 College Management System 1.0 contains a SQL injection vulnerability via the course code parameter. ...
2022年4月22日 05:16CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年10月14日 19:10CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion
漏洞标题 CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion 漏洞描述 WordPress Videos sync PDF 1.7.4 and prior does not validate the p parameter before usin...
2022年1月16日 07:05CVE-2015-3035: TP-LINK – Local File Inclusion
漏洞标题 CVE-2015-3035: TP-LINK - Local File Inclusion 漏洞描述 TP-LINK is susceptible to local file inclusion in these products: Archer C5 (1.2) with firmware before 150317, Arche...
2015年9月2日 12:08CVE-2023-24489: Citrix ShareFile StorageZones Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-24489: Citrix ShareFile StorageZones Controller - Unauthenticated Remote Code Execution 漏洞描述 A vulnerability has been discovered in the customer-managed Share...
2023年2月23日 06:10CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年12月9日 16:20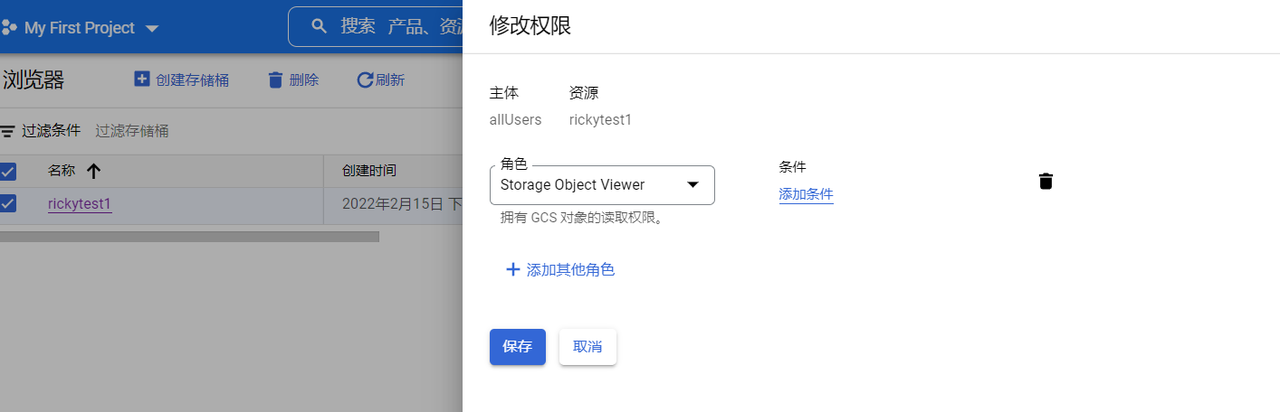
谷歌云 对象存储攻防
本文主要介绍谷歌云对象存储攻防的方式 1、存储桶配置错误-公开访问 当创建的存储桶配置了allUsers拥有GCS对象的读取权限时,该存储桶可以被任何用户公开访问 2、Bucket爆破 当不存在时访问会提...
2022年3月10日 23:38CVE-2024-45591: XWiki Platform – Unauthorized Document History Access
漏洞标题 CVE-2024-45591: XWiki Platform - Unauthorized Document History Access 漏洞描述 A vulnerability in XWiki Platform's REST API allows unauthorized users to access docume...
2024年8月23日 12:11CVE-2023-46732: XWiki < 14.10.14 - Cross-Site Scripting
漏洞标题 CVE-2023-46732: XWiki < 14.10.14 - Cross-Site Scripting 漏洞描述 XWiki is vulnerable to reflected cross-site scripting (RXSS) via the rev parameter that is used in the ...
2023年7月20日 18:50CVE-2024-39250: EfroTech Timetrax v8.3 – Sql Injection
漏洞标题 CVE-2024-39250: EfroTech Timetrax v8.3 - Sql Injection 漏洞描述 EfroTech Timetrax v8.3 was discovered to contain an unauthenticated SQL injection vulnerability via the q p...
2024年12月24日 10:34CVE-2025-56819: Datart v1.0.0-rc.3 – Remote Code Execution
漏洞标题 CVE-2025-56819: Datart v1.0.0-rc.3 - Remote Code Execution 漏洞描述 Datart v1.0.0-rc.3 contains a vulnerability that allows remote attackers to execute arbitrary code via ...
2025年7月27日 15:23
2026年10月18日 11:45
2026年10月18日 11:45
2026年10月17日 11:45
2026年10月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

