
最新发布第316页

CVE-2022-43014: OpenCATS 0.9.6 – Cross-Site Scripting
漏洞标题 CVE-2022-43014: OpenCATS 0.9.6 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.6 contains a cross-site scripting vulnerability via the joborderID parameter. An attacker can i...
 2022年4月11日 05:04
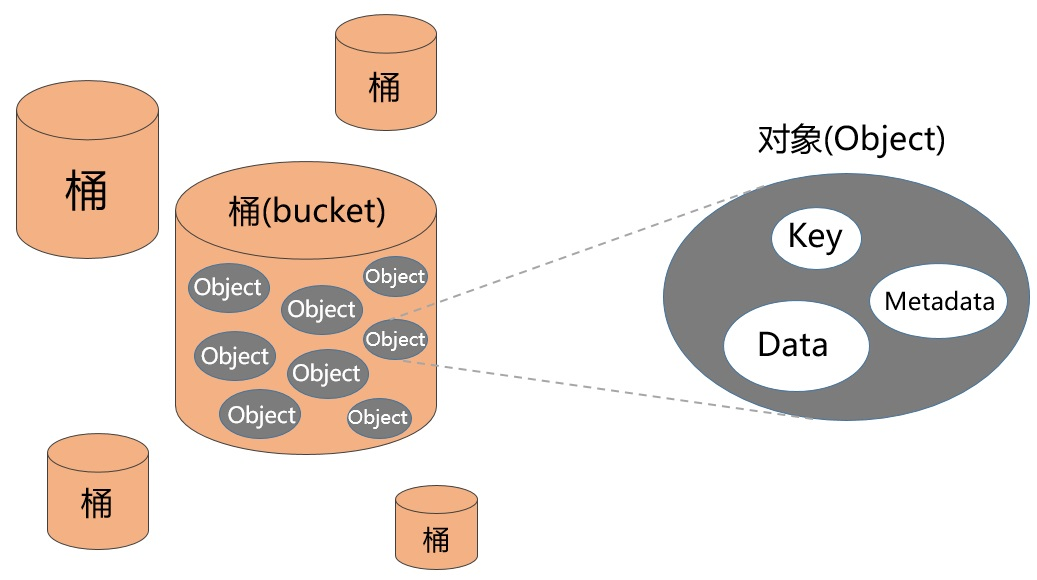
AWS S3 对象存储攻防
0x00 前言 对象存储(Object-Based Storage),也可以叫做面向对象的存储,现在也有不少厂商直接把它叫做云存储。 说到对象存储就不得不提 Amazon,Amazon S3 (Simple Storage Service) 简单存...
2022年3月10日 23:34
关于tomcat部署应用无法访问前端页面的问题_Tomcat
这篇文章主要介绍了关于tomcat部署应用无法访问前端页面的问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 最近在做实训项目的时候使用到了 s...
2023年2月14日 21:59Apache Pinot存在认证绕过漏洞(CVE-2024-56325)
漏洞标题 Apache Pinot存在认证绕过漏洞(CVE-2024-56325) 漏洞描述 Apache Pinot 1.3 版本以下存在认证绕过漏洞,攻击者可构造恶意请求绕过相关权限认证,调用相关后台功能,造成敏感信息泄漏...
2024年4月8日 09:48CVE-2020-14179: Atlassian Jira Server/Data Center <8.5.8/8.6.0 - 8.11.1 - Information Disclosure
漏洞标题 CVE-2020-14179: Atlassian Jira Server/Data Center <8.5.8/8.6.0 - 8.11.1 - Information Disclosure 漏洞描述 Atlassian Jira Server and Data Center before 8.5.8 and 8.6.0 t...
2020年3月7日 00:42CVE-2020-11710: Kong Admin <=2.03 - Admin API Access
漏洞标题 CVE-2020-11710: Kong Admin <=2.03 - Admin API Access 漏洞描述 Kong Admin through 2.0.3 contains an issue via docker-kong which makes the admin API port accessible on in...
2020年5月6日 13:09CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection
漏洞标题 CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection 漏洞描述 PrestaShop SmartBlog by SmartDataSoft < 4.0.6 is vulnerable to a SQL injection vulnerability in ...
2021年10月2日 08:32CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution
漏洞标题 CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution 漏洞描述 WordPress themes including Shapely <= 1.2.7, NewsMag <= 2.4.1, Activel...
2020年7月23日 01:37CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation
漏洞标题 CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation 漏洞描述 The InstaWP Connect – 1-click WP Staging & Migration plugin for WordP...
2024年9月29日 04:42
数百万恶意短信肆虐,芬兰发布严重警报
11月26日,芬兰国家网络安全中心(NCSC-FI)发布了一则黄色警报,警告国民早前在该国Android用户中引起大麻烦的Flubot恶意软件再次肆虐。据估计,目前用于传播该恶意软件的短信已达数百万条,而...
2022年3月10日 23:38CVE-2020-8191: Citrix ADC/Gateway – Cross-Site Scripting
漏洞标题 CVE-2020-8191: Citrix ADC/Gateway - Cross-Site Scripting 漏洞描述 Citrix ADC and Citrix Gateway versions before 13.0-58.30, 12.1-57.18, 12.0-63.21, 11.1-64.14 and 10.5-70....
2020年6月25日 16:43CVE-2024-54764: ipTIME A2004 – Unauthorized Access
漏洞标题 CVE-2024-54764: ipTIME A2004 - Unauthorized Access 漏洞描述 An access control issue exists in the component /login/hostinfo2.cgi of ipTIME A2004 v12.17.0 that allows attac...
2024年5月26日 13:49CVE-2018-11133: Quest KACE SMA /common/run_cross_report.php ‘fmt’ XSS
漏洞标题 CVE-2018-11133: Quest KACE SMA /common/run_cross_report.php 'fmt' XSS 漏洞描述 The 'fmt' parameter of the '/common/run_cross_report.php' scri...
2018年6月30日 23:35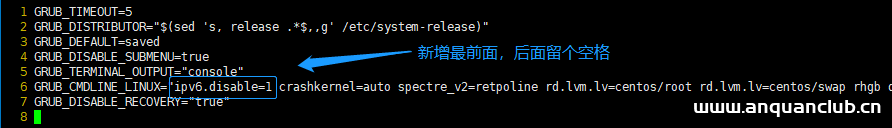
Docker 常见问题解决_docker
这篇文章主要介绍了如何解决Docker 常见问题,帮助大家更好的理解和使用docker容器,感兴趣的朋友可以了解下 Docker映射端口时仅有IPv6无法到IPv4 启动 docker 某服务,只显示 ipv6 的端口信息...
2023年6月5日 20:12CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
2022年11月27日 05:24CVE-2021-40247: Budget and Expense Tracker System SQL注入 – 绕过B&E Tracker登录CVE-2021-40247
漏洞标题 CVE-2021-40247: Budget and Expense Tracker System SQL注入 - 绕过B&E Tracker登录CVE-2021-40247 漏洞描述 B&E Tracker v1.0 存在漏洞在从/expense_budget/dist/js/script....
2021年3月10日 00:07
2026年9月27日 11:45
2026年9月26日 11:45
2026年9月25日 11:45
2026年9月24日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

