
最新发布第31页

CVE-2017-18565: Updater by BestWebSoft < 1.35 - Cross-Site Scripting
漏洞标题 CVE-2017-18565: Updater by BestWebSoft < 1.35 - Cross-Site Scripting 漏洞描述 The updater plugin before 1.35 for WordPress has multiple XSS issues. PoC代码
 2017年3月7日 15:14
CVE-2020-8615: WordPress Plugin Tutor LMS 1.5.3 – Cross-Site Request Forgery
漏洞标题 CVE-2020-8615: Wordpress Plugin Tutor LMS 1.5.3 - Cross-Site Request Forgery 漏洞描述 A CSRF vulnerability in the Tutor LMS plugin before 1.5.3 for WordPress can result in...
2020年11月28日 01:00
挖洞经验 诡异位置的存储XSS
一、内容介绍 登陆框处的存储XSS 高 ¥3000 二、挖掘过程 利用 未授权访问 + XSS Payload = 存储XSS 三、案例 之前在一次项目中,遇到了一个后台,此后台有账号密码,验证码等相关登陆功能,尝...
2022年3月10日 23:39CVE-2021-26710: Redwood Report2Web 4.3.4.5 & 4.5.3 – Cross-Site Scripting
漏洞标题 CVE-2021-26710: Redwood Report2Web 4.3.4.5 & 4.5.3 - Cross-Site Scripting 漏洞描述 Redwood Report2Web 4.3.4.5 and 4.5.3 contains a cross-site scripting vulnerability i...
2021年8月28日 07:53CVE-2015-3224: Ruby on Rails Web Console – Remote Code Execution
漏洞标题 CVE-2015-3224: Ruby on Rails Web Console - Remote Code Execution 漏洞描述 Ruby on Rails Web Console before 2.1.3, as used with Ruby on Rails 3.x and 4.x, does not properly...
2015年1月7日 19:06CVE-2023-45375: PrestaShop PireosPay – SQL Injection
漏洞标题 CVE-2023-45375: PrestaShop PireosPay - SQL Injection 漏洞描述 In the module “PireosPay” (pireospay) up to version 1.7.9 from 01generator.com for PrestaShop, a guest can ...
2023年5月24日 16:34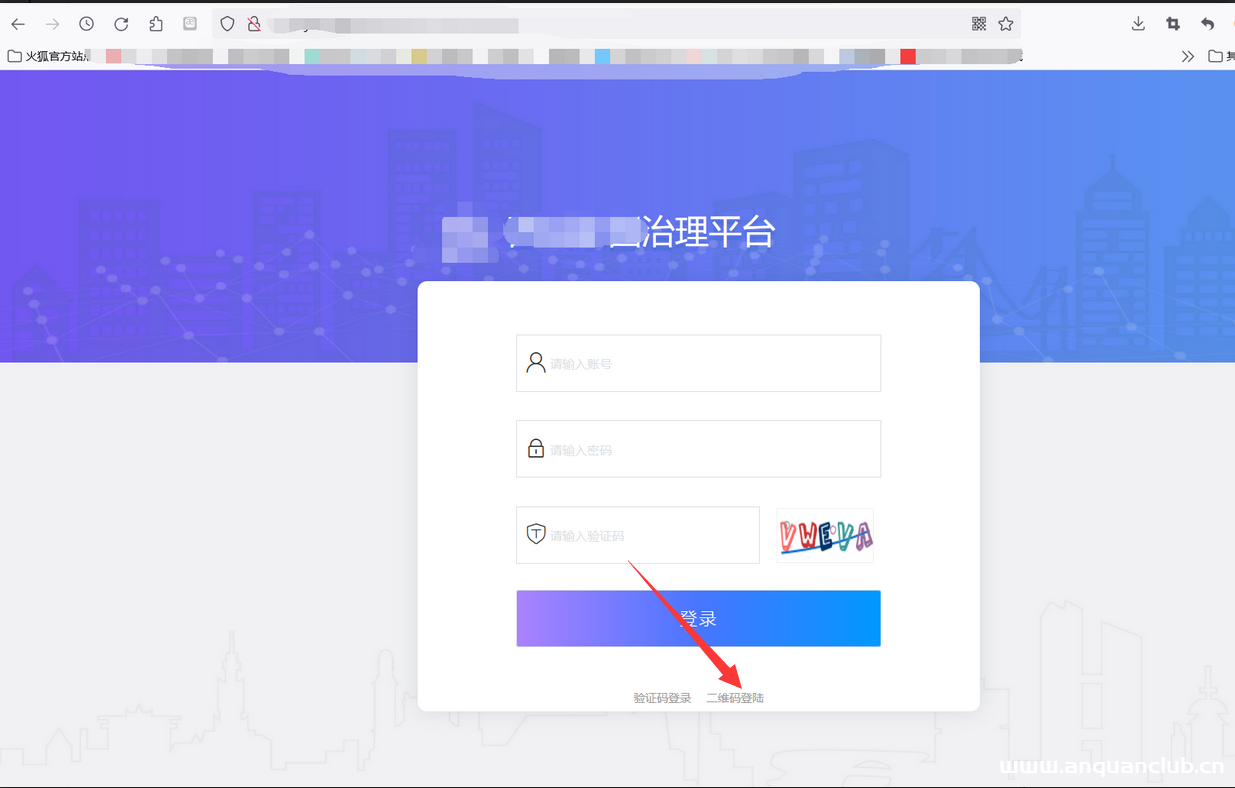
信息收集过程中误打误撞的漏洞
简介: 由于本人也是刚接触挖洞半年左右,在信息收集上有自己的方法,当然也有一些不足的地方,希望各位大佬可以多多纠正,多多提出新方法。 信息收集方法: 信息收集对于一个src漏洞挖掘来说是...
2022年3月10日 23:37CVE-2023-4596: WordPress Plugin Forminator 1.24.6 – Arbitrary File Upload
漏洞标题 CVE-2023-4596: WordPress Plugin Forminator 1.24.6 - Arbitrary File Upload 漏洞描述 The Forminator plugin for WordPress is vulnerable to arbitrary file uploads due to file ...
2023年3月8日 09:23CVE-2009-1872: Adobe Coldfusion <=8.0.1 - Cross-Site Scripting
漏洞标题 CVE-2009-1872: Adobe Coldfusion <=8.0.1 - Cross-Site Scripting 漏洞描述 Adobe ColdFusion Server 8.0.1 and earlier contain multiple cross-site scripting vulnerabilities ...
2009年6月18日 15:52CVE-2024-30569: Netgear R6850 – Information Disclosure
漏洞标题 CVE-2024-30569: Netgear R6850 - Information Disclosure 漏洞描述 Netgear R6850 router firmware version V1.1.0.88 contains an information leakage vulnerability in the curren...
2024年6月16日 03:20CVE-2024-8698: Keycloak – SAML Core Package Signature Validation Flaw
漏洞标题 CVE-2024-8698: Keycloak - SAML Core Package Signature Validation Flaw 漏洞描述 A flaw exists in the SAML signature validation method within the Keycloak XMLSignatureUtil c...
2024年11月1日 12:32
阿里云 ubuntu16.04搭建IPSec服务_Linux
IPSec是一组基于网络层的,应用密码学的安全通信协议族,这篇文章主要介绍了阿里云 ubuntu16.04搭建IPSec服务,需要的朋友可以参考下 IPSec简介 IPSec(Internet Protocol Security):是一组基...
2026年8月5日 11:45CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass
漏洞标题 CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass 漏洞描述 Stacks Mobile App Builder WordPress plugin ≤ 5.2.3 suffers from an authent...
2024年7月14日 08:29CVE-2021-24940: WordPress Persian Woocommerce <=5.8.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24940: WordPress Persian Woocommerce <=5.8.0 - Cross-Site Scripting 漏洞描述 WordPress Persian Woocommerce plugin through 5.8.0 contains a cross-site scripting...
2021年2月22日 09:35CVE-2022-2487: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2487: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection which affects unknown co...
2022年5月22日 08:44Atlassian Jira未授权访问 (CVE-2020-14179)
漏洞标题 Atlassian Jira未授权访问 (CVE-2020-14179) 漏洞描述 该漏洞源于Jira Server and DataCenter允许远程、未经身份验证的攻击者通过/secure/QueryComponent!Default中的一个信息泄露漏洞...
2020年2月3日 18:11
2026年10月23日 11:45
2026年10月22日 11:46
2026年10月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

