
最新发布第320页

CVE-2015-0554: ADB/Pirelli ADSL2/2+ Wireless Router P.DGA4001N – Information Disclosure
漏洞标题 CVE-2015-0554: ADB/Pirelli ADSL2/2+ Wireless Router P.DGA4001N - Information Disclosure 漏洞描述 ADB (formerly Pirelli Broadband Solutions) P.DGA4001N router with firmware...
 2015年8月4日 01:39
Docker 安装 Jenkins 并解决初始安装插件失败问题_docker
这篇文章主要介绍了Docker 安装 Jenkins 并解决初始安装插件失败问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 安装 Jenkins 后,初始化下...
2024年2月5日 20:43CVE-2023-36934: MOVEit Transfer – SQL Injection
漏洞标题 CVE-2023-36934: MOVEit Transfer - SQL Injection 漏洞描述 In Progress MOVEit Transfer before 2020.1.11 (12.1.11), 2021.0.9 (13.0.9), 2021.1.7 (13.1.7), 2022.0.7 (14.0.7), 2...
2023年10月24日 16:02CVE-2010-2507: Joomla! Component Picasa2Gallery 1.2.8 – Local File Inclusion
漏洞标题 CVE-2010-2507: Joomla! Component Picasa2Gallery 1.2.8 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Picasa2Gallery (com_picasa2gallery) compon...
2010年12月6日 05:32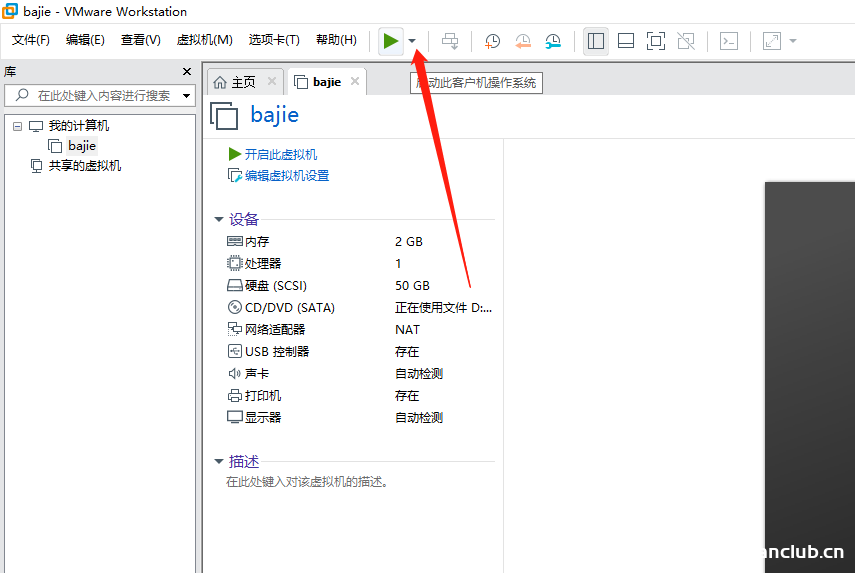
解决VMware 虚拟机开机黑屏的问题_VMware
这篇文章主要介绍了VMware 虚拟机开机黑屏解决方法,本文通过图文醒目的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 # 调整VMware硬盘启动优先...
2023年8月21日 21:29CVE-2023-20888: VMware Aria Operations for Networks – Remote Code Execution
漏洞标题 CVE-2023-20888: VMware Aria Operations for Networks - Remote Code Execution 漏洞描述 Aria Operations for Networks contains an authenticated deserialization vulnerability. ...
2023年7月5日 21:01CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control
漏洞标题 CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control 漏洞描述 WordPress WPQA plugin before 5.5 is susceptible to improper access control. The plugin lacks authe...
2022年3月15日 15:49
【云安全】关于云上攻防AccessKey标识特征整理(附实战案例2篇)
前言 对于云场景的渗透,现在已经层出不穷,获得AK和SK,也是云安全渗透中重要的一环。 通常,我们会在一些敏感的配置文件或者通过未授权访问、任意文件读取漏洞等方式,来寻找AK和SK。 通常情...

 2024年3月1日 22:01
CVE-2021-24146: WordPress Modern Events Calendar Lite <5.16.5 - Sensitive Information Disclosure
漏洞标题 CVE-2021-24146: WordPress Modern Events Calendar Lite <5.16.5 - Sensitive Information Disclosure 漏洞描述 WordPress Modern Events Calendar Lite before 5.16.5 does not p...
2021年2月22日 08:15CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年12月9日 23:46CVE-2025-2776: SysAid On-Prem <= 23.3.40 - XML External Entity
漏洞标题 CVE-2025-2776: SysAid On-Prem <= 23.3.40 - XML External Entity 漏洞描述 SysAid On-Prem versions <= 23.3.40 are vulnerable to an unauthenticated XML External Entity (...
2025年4月22日 09:33
斥资170亿美元,三星已决定于美国德州新建半导体厂
11月23日,韩国最大的跨国企业集团三星SAMSUNG在其官方网站上发布公告称,其将于美国德克萨斯州泰勒市斥资170亿美元新建一个半导体制造工厂。这是三星在美国有史以来的最大一次投资,至此,三星...
2022年3月10日 23:38CVE-2016-4977: Spring Security OAuth2 Remote Command Execution
漏洞标题 CVE-2016-4977: Spring Security OAuth2 Remote Command Execution 漏洞描述 Spring Security OAuth versions 2.0.0 to 2.0.9 and 1.0.0 to 1.0.5 contain a remote command execution...
2016年2月4日 04:52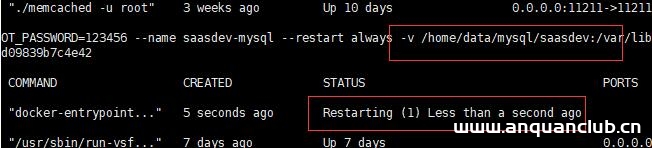
docker run -v 挂载数据卷异常,容器状态一直是restarting的解决_docker
这篇文章主要介绍了docker run -v 挂载数据卷异常,容器状态一直是restarting的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 出现的问题: docker run 加上 -v 参...
2022年7月23日 21:24CVE-2022-23134: Zabbix Setup Configuration Authentication Bypass
漏洞标题 CVE-2022-23134: Zabbix Setup Configuration Authentication Bypass 漏洞描述 After the initial setup process, some steps of setup.php file are reachable not only by super-adm...
2022年7月8日 12:27CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection
漏洞标题 CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection 漏洞描述 The safe-editor plugin before 1.2 for WordPress has no se_save authentication, with resultant XSS. ...
2016年12月10日 20:46
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

