
最新发布第323页

CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞
漏洞标题 CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞 漏洞描述 Spring Cloud Function 是基于Spring Boot 的函数计算框架,它抽象出所有传输细节和基础架构,允许开发人员保...
 2022年3月21日 23:33
CVE-2017-18565: Updater by BestWebSoft < 1.35 - Cross-Site Scripting
漏洞标题 CVE-2017-18565: Updater by BestWebSoft < 1.35 - Cross-Site Scripting 漏洞描述 The updater plugin before 1.35 for WordPress has multiple XSS issues. PoC代码
2017年4月16日 06:03
EasyShell更新日志-V2.8.3已更新【20261018】
程序激活流程参考以下文章,直接点击右侧目录树跳转激活码教程即可 如遇程序启动失败的建议尝试一下命令 该情况主要是使用2.0之前版本,程序加密秘钥不兼容导致的macOS : rm -rf ~/Library/Appl...

 2026年10月18日 20:40

host碰撞-搭建环境复现
之前看了挺多大佬写相关的文章,奈何我没太理解,所以想着自己搭建一个试试理解下。 搞完之后发现其实也就是一个nginx反向代理+配置文件改动下的事情。不知道搞得对不对,希望XD们看了指正下。 ...
2022年3月10日 23:32Atlassian Confluence 远程代码执行漏洞(CVE-2021-26084)
漏洞标题 Atlassian Confluence 远程代码执行漏洞(CVE-2021-26084) 漏洞描述 Atlassian 官方发布了Confluence Server Webwork OGNL注入漏洞(CVE-2021-26084)的安全公告,远程攻击者在经过身份...
2021年5月25日 16:08CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年12月9日 23:46CVE-2023-40748: PHPJabbers Food Delivery Script – SQL Injection
漏洞标题 CVE-2023-40748: PHPJabbers Food Delivery Script - SQL Injection 漏洞描述 PHPJabbers Food Delivery Script 3.0 has a SQL injection (SQLi) vulnerability in the "q" ...
2023年9月27日 13:35CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload
漏洞标题 CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload 漏洞描述 Unrestricted Upload of File with Dangerous Type vulnerability in WEN Solutio...
2023年3月16日 22:40CVE-2021-24358: Plus Addons for Elementor Page Builder < 4.1.10 - Open Redirect
漏洞标题 CVE-2021-24358: Plus Addons for Elementor Page Builder < 4.1.10 - Open Redirect 漏洞描述 WordPress Plus Addons for Elementor Page Builder before 4.1.10 did not validate...
2021年8月27日 03:23CVE-2018-18069: WordPress sitepress-multilingual-cms 3.6.3 – Cross-Site Scripting
漏洞标题 CVE-2018-18069: WordPress sitepress-multilingual-cms 3.6.3 - Cross-Site Scripting 漏洞描述 WordPress plugin sitepress-multilingual-cms 3.6.3 is vulnerable to cross-site sc...
2018年6月21日 21:04CVE-2009-2015: Joomla! MooFAQ 1.0 – Local File Inclusion
漏洞标题 CVE-2009-2015: Joomla! MooFAQ 1.0 - Local File Inclusion 漏洞描述 Joomla! Ideal MooFAQ 1.0 via com_moofaq allows remote attackers to read arbitrary files via a .. (dot dot...
2009年3月6日 01:48CVE-2024-9772: WordPress UIX Shortcodes <= 1.9.7 - Unauthenticated Shortcode Execution
漏洞标题 CVE-2024-9772: WordPress UIX Shortcodes <= 1.9.7 - Unauthenticated Shortcode Execution 漏洞描述 The The Uix Shortcodes – Compatible with Gutenberg plugin for WordPress...
2024年11月27日 09:41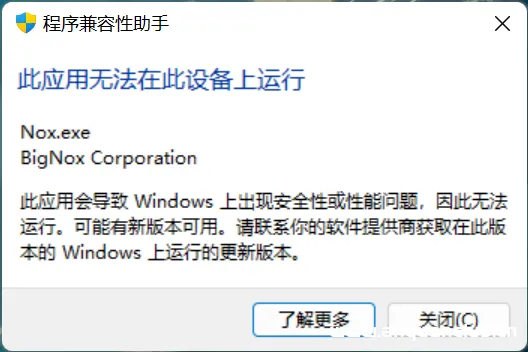
解决夜神模拟器在win11/win10上无法运行的措施
感谢作者:Endest_player提供的分享,这里仅作转载 大佬原文地址:http://www.bilibili.com/read/cv17864186/ windows功能里根本没有hyper-V选项?一键关闭hyper-V不起作用? 的确,经过一番搜...
2023年1月14日 17:07
BurpSuite2022.12专业破解版下载 增加汉化支持
相关阅读 通用破解思路,适用2021/2022.X全版本 激活教程 下载打开压缩包,默认解压密码:www.anquanclub.cn 该版本需要运行java17才可以使用,jdk包就在上面文件当中,双击进行安装即可,至于...
2026年3月15日 12:27CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting
漏洞标题 CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.5 is susceptible to cros...
2023年1月25日 04:40CVE-2021-24278: WordPress Contact Form 7 <2.3.4 - Arbitrary Nonce Generation
漏洞标题 CVE-2021-24278: WordPress Contact Form 7 <2.3.4 - Arbitrary Nonce Generation 漏洞描述 WordPress Contact Form 7 before version 2.3.4 allows unauthenticated users to use ...
2021年11月16日 05:12
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

