
最新发布第323页

CVE-2022-0201: WordPress Permalink Manager <2.2.15 - Cross-Site Scripting
漏洞标题 CVE-2022-0201: WordPress Permalink Manager <2.2.15 - Cross-Site Scripting 漏洞描述 WordPress Permalink Manager Lite and Pro plugins before 2.2.15 contain a reflected cr...
 2022年8月25日 19:33

Docker 实现容器端口绑定本地端口_docker
这篇文章主要介绍了Docker 实现容器端口绑定本地端口的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 今天遇到启动镜像之后,通过HTTP请求的的方式访问不了的一个小问...
2022年7月19日 20:46CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞
漏洞标题 CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞 漏洞描述 使用 MLflow 模型注册表托管 MLflow 开源项目的用户 mlflow server或者 mlflow ui使用早于 MLflow 2.2.1 的 MLflow 版...
2023年1月14日 10:16CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection
漏洞标题 CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection 漏洞描述 The Steveas WP Live Chat Shoutbox WordPress plugin through 1.4.2 does not sanitise and es...
2023年2月25日 09:15总结Docker不适合部署数据库的7大原因_docker
在本篇文章里小编给大家整理一篇关于Docker不适合部署数据库的7大原因,有兴趣的朋友们可以参考学习下。 近2年Docker非常的火热,各位开发者恨不得把所有的应用、软件都部署在Docker容器中,但...
2022年11月3日 21:55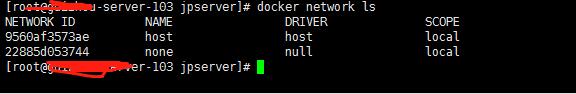
docker添加网桥并设置ip地址范围操作_docker
这篇文章主要介绍了docker添加网桥并设置ip地址范围操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 不知道是因为二进制docker 19.03版本安装后不自动创建docker0网桥,...
2022年7月9日 20:08CVE-2022-2756: Kavita <0.5.4.1 - Server-Side Request Forgery
漏洞标题 CVE-2022-2756: Kavita <0.5.4.1 - Server-Side Request Forgery 漏洞描述 Kavita before 0.5.4.1 is susceptible to server-side request forgery in GitHub repository kareadita...
2022年1月10日 22:08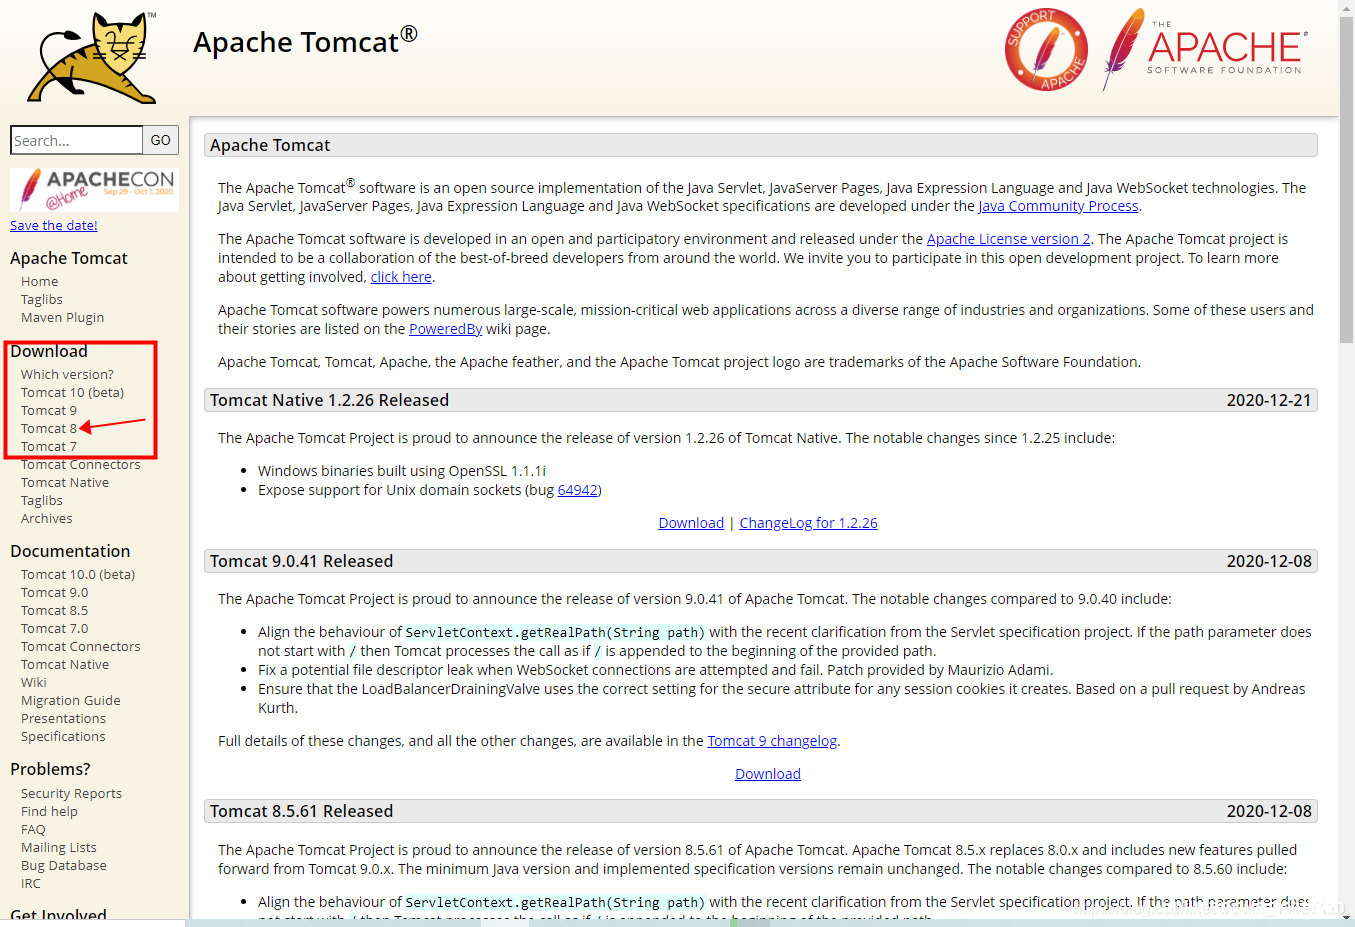
在IDEA 2020.3.1中部署Tomcat并且创建第一个web项目的过程详解_Tomcat
这篇文章主要介绍了在IDEA 2020.3.1中部署Tomcat并且创建第一个web项目,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录Tomcat介...
2022年10月2日 21:25
破解指纹识别有多简单?所有人都能轻易做到
可能许多人会潜意识地认为,如指纹识别这种身份认证方式与PIN和密码相比,不仅更便捷,而且还更安全,事实真的是如此吗?11月19日,Kraken的安全研究人员在一段视频中演示了如何通过简便易行的...
2022年3月10日 23:38CVE-2022-47986: IBM Aspera Faspex <=4.4.2 PL1 - Remote Code Execution
漏洞标题 CVE-2022-47986: IBM Aspera Faspex <=4.4.2 PL1 - Remote Code Execution 漏洞描述 IBM Aspera Faspex through 4.4.2 Patch Level 1 is susceptible to remote code execution via...
2022年2月20日 14:22CVE-2019-7139: Magento – SQL Injection
漏洞标题 CVE-2019-7139: Magento - SQL Injection 漏洞描述 An unauthenticated user can execute SQL statements that allow arbitrary read access to the underlying database, which cause...
2019年2月12日 15:15CVE-2025-62522: Vite – Information Disclosure
漏洞标题 CVE-2025-62522: Vite - Information Disclosure 漏洞描述 Vite is a frontend tooling framework for JavaScript.In versions from 2.9.18 to before 3.0.0, 3.2.9 to before 4.0.0, ...
2025年3月23日 01:46
全球范围多家知名平台受波及,亚马逊云服务中断
12月7日,亚马逊云服务(AWS,Amazon Web Services)在US-EAST-1区域陷入网络中断。全球许多平台、服务都依赖于AWS运行,当亚马逊网络中断时,这些平台及服务也会中断,这导致世界各地用户都不...
2022年3月10日 23:39CVE-2018-6910: DedeCMS 5.7 – Path Disclosure
漏洞标题 CVE-2018-6910: DedeCMS 5.7 - Path Disclosure 漏洞描述 DedeCMS 5.7 allows remote attackers to discover the full path via a direct request for include/downmix.inc.php or inc...
2018年6月10日 01:04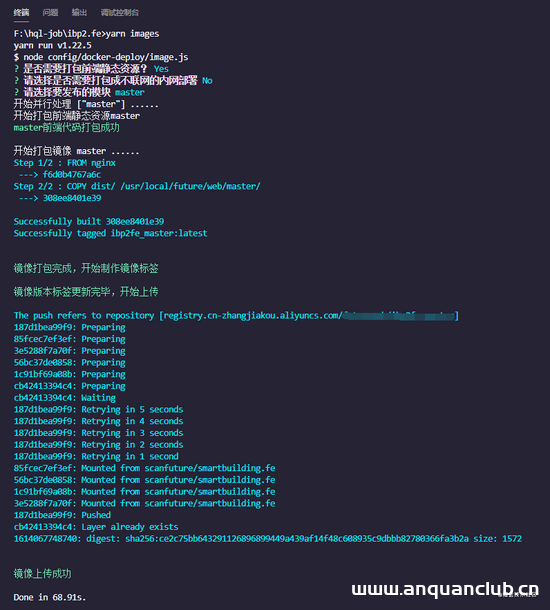
使用脚本一键打包并上传docker镜像的实现代码_docker
这篇文章主要介绍了使用脚本一键打包并上传docker镜像的实现代码,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 笔者搞了一年多微前端项目,一个...
2022年9月17日 10:40
CS服务器隐匿自身操作
很多工具都带有自己的特征,像sqlmap、awvs等扫描器,一旦开扫就很容易被waf ban掉。内网的设备也捕获了一些工具的流量特征,像CobaltStrike本来是钓鱼的,结果因为没有隐匿自身特征反被上线。 ...
2022年3月10日 23:38
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

