
最新发布第323页
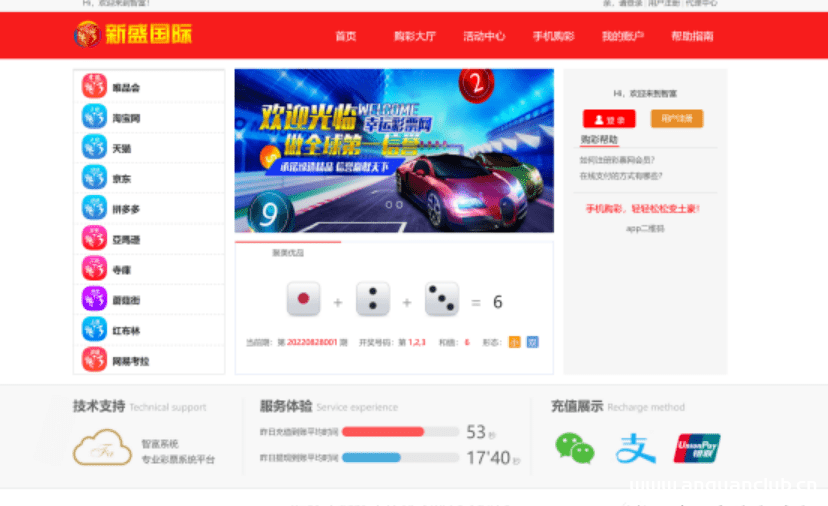
记一次彩票杀猪盘渗透
0x02 事件描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报警,...
 2026年2月13日 12:53

CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read
漏洞标题 CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read 漏洞描述 Citrix ShareFile StorageZones (aka storage zones) Controller versions through at le...
2020年8月2日 11:26CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年9月27日 20:00CVE-2020-9402: Django SQL Injection
漏洞标题 CVE-2020-9402: Django SQL Injection 漏洞描述 Django 1.11 before 1.11.29, 2.2 before 2.2.11, and 3.0 before 3.0.4 allow SQL injection if untrusted data is used as a toleran...
2020年8月2日 18:28Apache RocketMQ CVE-2023-33246 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-33246 远程代码执行漏洞 漏洞描述 Apache RocketMQ存在远程代码执行漏洞,此漏洞是由于对权限和用户输入校验不当导致的。 PoC代码 暂无
2023年9月18日 20:09CVE-2023-1434: Odoo – Cross-Site Scripting
漏洞标题 CVE-2023-1434: Odoo - Cross-Site Scripting 漏洞描述 Odoo is a business suite that has features for many business-critical areas, such as e-commerce, billing, or CRM. Versi...
2023年2月1日 09:35Acmailer 邮件系统 init_ctl.cgi 文件 sendmail_path 参数远程命令执行漏洞(CVE-2021-20617)
漏洞标题 Acmailer 邮件系统 init_ctl.cgi 文件 sendmail_path 参数远程命令执行漏洞(CVE-2021-20617) 漏洞描述 Acmailer 是一款用于支持邮件服务的CGI软件。Acmailer 4.0.2版本及之前版本存...
2021年8月23日 22:27CVE-2024-13853: WordPress SEO Tools Plugin 4.0.7 – Cross-Site Scripting
漏洞标题 CVE-2024-13853: WordPress SEO Tools Plugin 4.0.7 - Cross-Site Scripting 漏洞描述 The SEO Tools WordPress plugin through version 4.0.7 contains a reflected cross-site scrip...
2024年9月14日 16:13
2021年报告的漏洞总数揭露,创历史新高
2021年总共报告了多少个漏洞呢?答案是18378个。这一数据来自美国国家标准与技术研究院(NIST)发布的一张统计表。今年报告的漏洞总数创历史新高,其中高严重性漏洞数量略有下降,去年是4381个...
2022年3月10日 23:39
匿名者泄露雀巢10GB敏感数据,作为其仍在俄罗斯运营的惩罚
3月22日,匿名者黑客组织在推特账户上发布了瑞士饮品和食品巨头雀巢公司的一份数据库,约有10GB敏感数据泄露,包括公司电子邮件、密码,以及与商业客户相关的数据。同时,匿名者黑客组织还呼吁...
2022年3月27日 14:55CVE-2021-30118: Kaseya VSA < 9.5.7 - Arbitrary File Upload to Remote Code Execution
漏洞标题 CVE-2021-30118: Kaseya VSA < 9.5.7 - Arbitrary File Upload to Remote Code Execution 漏洞描述 An attacker can upload files with the privilege of the Web Server process f...
2021年1月18日 09:34CVE-2019-12986: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12986: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the trace_route function in Di...
2019年8月15日 03:56CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年8月18日 15:48
nginx禁止直接通过ip进行访问并跳转到自定义500页面的操作_nginx
这篇文章主要介绍了nginx禁止直接通过ip进行访问并跳转到自定义500页面的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 直接上配置文件 server { listen 80 default; ...
2024年1月14日 21:16CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年5月8日 15:37
[极客大挑战 2019]HardSQL – buu刷题笔记
[极客大挑战 2019]HardSQL(主要记录一下自己做题的思路)题目:打开环境,得到: 有两道类似的sql注入题目,可以参考一下 废话不多说,都说了是hardsql了,直接fuzz测试一下,可以看到有很多还...

 2023年1月13日 20:01

2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

