
最新发布第325页

CVE-2016-1000146: WordPress Pondol Form to Mail <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2016-1000146: WordPress Pondol Form to Mail <=1.1 - Cross-Site Scripting 漏洞描述 WordPress Pondol Form to Mail 1.1 and before contains a reflected cross-site scrip...
 2016年3月13日 21:49
CVE-2018-2628: Oracle WebLogic Server Deserialization – Remote Code Execution
漏洞标题 CVE-2018-2628: Oracle WebLogic Server Deserialization - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web ...
2018年7月19日 06:41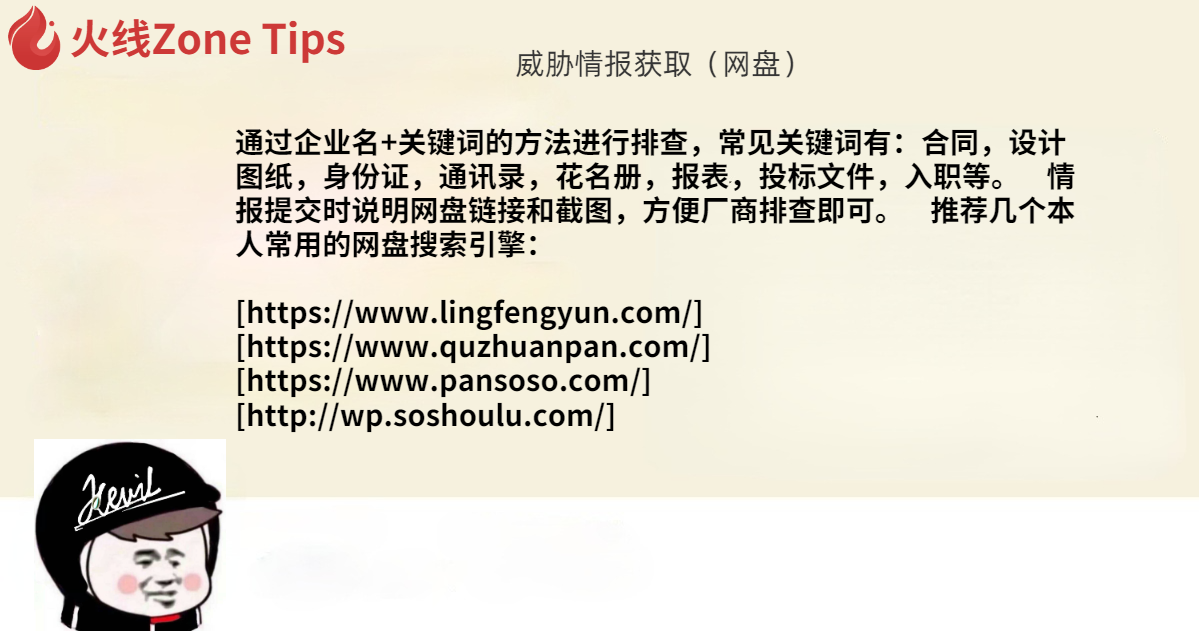
威胁情报获取(网盘)
通过企业名+关键词的方法进行排查,常见关键词有:合同,设计图纸,身份证,通讯录,花名册,报表,投标文件,入职等。 情报提交时说明网盘链接和截图,方便厂商排查即可。 推荐几个本人常用的...
2022年3月10日 23:35
[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

 2022年4月14日 15:47
CVE-2021-24235: WordPress Goto Tour & Travel Theme <2.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24235: WordPress Goto Tour & Travel Theme <2.0 - Cross-Site Scripting 漏洞描述 WordPress Goto Tour & Travel theme before 2.0 contains an unauthenticate...
2021年10月19日 17:42CVE-2025-32433: Erlang/OTP SSH – Remote Code Execution
漏洞标题 CVE-2025-32433: Erlang/OTP SSH - Remote Code Execution 漏洞描述 Erlang/OTP is a set of libraries for the Erlang programming language. Prior to versions OTP-27.3.3, OTP-26....
2025年4月8日 18:46
bugbounty技巧聚合20211228
漏洞报告 【 VK.com 】#1300583 Баг с оплатой подписки http://hackerone.com/reports/1300583 【 LINE】OpenChat 聊天室机器人设置信息泄露 http://hackerone.com/reports...
2022年3月10日 23:39CVE-2021-29490: Jellyfin 10.7.2 – Server Side Request Forgery
漏洞标题 CVE-2021-29490: Jellyfin 10.7.2 - Server Side Request Forgery 漏洞描述 Jellyfin is a free software media system. Versions 10.7.2 and below are vulnerable to unauthenticate...
2021年10月1日 18:49CVE-2000-0114: Microsoft FrontPage Extensions – Information Disclosure
漏洞标题 CVE-2000-0114: Microsoft FrontPage Extensions - Information Disclosure 漏洞描述 Frontpage Server Extensions allows remote attackers to determine the name of the anonymous ...
2000年11月23日 06:09CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年4月6日 16:42CVE-2019-7139: Magento – SQL Injection
漏洞标题 CVE-2019-7139: Magento - SQL Injection 漏洞描述 An unauthenticated user can execute SQL statements that allow arbitrary read access to the underlying database, which cause...
2019年7月8日 09:24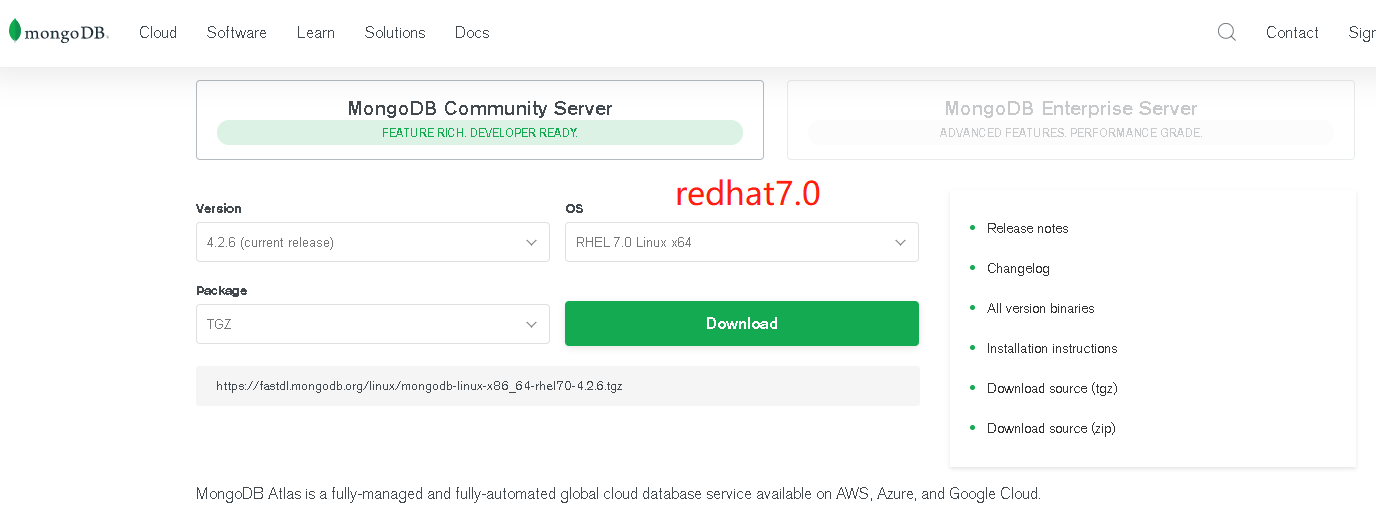
Linux安装MongoDB启动及常见问题解决_Linux
这篇文章主要介绍了Linux安装MongoDB启动及问题解决,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 MongoDB安装过程以及问题记录 一、Mon...
2023年6月16日 20:55Apache Tomcat CVE-2023-46589 请求走私漏洞
漏洞标题 Apache Tomcat CVE-2023-46589 请求走私漏洞 漏洞描述 Apache Tomcat存在请求走私漏洞,该漏洞是由于应用程序对chunck传输的异常数据缺乏验证导致的。 PoC代码 暂无
2023年12月14日 18:51CVE-2023-3345: LMS by Masteriyo < 1.6.8 - Information Exposure
漏洞标题 CVE-2023-3345: LMS by Masteriyo < 1.6.8 - Information Exposure 漏洞描述 The plugin does not properly safeguards sensitive user information, like other user's email...
2023年9月27日 15:52CVE-2022-47986: IBM Aspera Faspex <=4.4.2 PL1 - Remote Code Execution
漏洞标题 CVE-2022-47986: IBM Aspera Faspex <=4.4.2 PL1 - Remote Code Execution 漏洞描述 IBM Aspera Faspex through 4.4.2 Patch Level 1 is susceptible to remote code execution via...
2022年12月6日 00:41CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年9月19日 20:30
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

