
最新发布第327页

CVE-2022-1439: Microweber <1.2.15 - Cross-Site Scripting
漏洞标题 CVE-2022-1439: Microweber <1.2.15 - Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.15 contains a reflected cross-site scripting vulnerability. An attacker can ex...
 2022年5月10日 05:47
CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload
漏洞标题 CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload 漏洞描述 WordPress before 4.9.1 contains a cross-site scripting caused by not requiring unfilte...
2017年6月11日 20:46CVE-2019-8442: Atlassian Jira webroot leak
漏洞标题 CVE-2019-8442: Atlassian Jira webroot leak 漏洞描述 Atlassian Jira是澳大利亚Atlassian公司的一套缺陷跟踪管理系统。该系统主要用于对工作中各类问题、缺陷进行跟踪管理。 Atlassi...
2019年11月29日 14:58CVE-2025-34035: EnGenius EnShare IoT Gigabit Cloud Service 1.4.11 Root Remote Code Execution
漏洞标题 CVE-2025-34035: EnGenius EnShare IoT Gigabit Cloud Service 1.4.11 Root Remote Code Execution 漏洞描述 An OS command injection vulnerability exists in EnGenius EnShare Clou...
2025年1月6日 20:24Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759)
漏洞标题 Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759) 漏洞描述 【漏洞描述】 Apache Tomcat JK(mod_jk) 【涉及版本】1.2.0,1.2.4 【漏洞描述】 由于Apache TomcatWeb服务器(...
2018年11月8日 11:07CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect
漏洞标题 CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect 漏洞描述 WordPress Ninja Forms plugin before 3.4.34 contains an open redirect vulnerability via the wp_aja...
2021年8月10日 16:20CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection
漏洞标题 CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection 漏洞描述 PrestaShop Product Comments module before version 4.2.1 contains a SQL injection vulnerabili...
2020年8月17日 08:48
[CISCN2019 华北赛区 Day2 Web1]Hack World
读题 sql注入题,而且直接告诉你flag在表flag中的flag字段。让你提交查询id 查询1和2会有回显,输入其它数值都会提示错误。抓包跑一下字典看一下过滤的内容(学到的新技能,原来bp的intruder还...

 2022年5月19日 20:12
CVE-2021-24862: WordPress RegistrationMagic <5.0.1.6 - Authenticated SQL Injection
漏洞标题 CVE-2021-24862: WordPress RegistrationMagic <5.0.1.6 - Authenticated SQL Injection 漏洞描述 WordPress RegistrationMagic plugin before 5.0.1.6 contains an authenticated ...
2021年6月13日 13:11CVE-2020-24903: Cute Editor for ASP.NET 6.4 – Cross-Site Scripting
漏洞标题 CVE-2020-24903: Cute Editor for ASP.NET 6.4 - Cross-Site Scripting 漏洞描述 Cute Editor for ASP.NET 6.4 contains a cross-site scripting vulnerability. An attacker can inje...
2020年8月21日 00:28CVE-2023-28121: WooCommerce Payments – Unauthorized Admin Access
漏洞标题 CVE-2023-28121: WooCommerce Payments - Unauthorized Admin Access 漏洞描述 An issue in WooCommerce Payments plugin for WordPress (versions 5.6.1 and lower) allows an unauth...
2023年11月29日 11:15CVE-2022-23544: MeterSphere < 2.5.0 SSRF
漏洞标题 CVE-2022-23544: MeterSphere < 2.5.0 SSRF 漏洞描述 MeterSphere is a one-stop open source continuous testing platform, covering test management, interface testing, UI tes...
2022年3月12日 21:18CVE-2019-12985: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12985: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the ping function in Diagnosti...
2019年10月6日 04:43CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年7月2日 00:52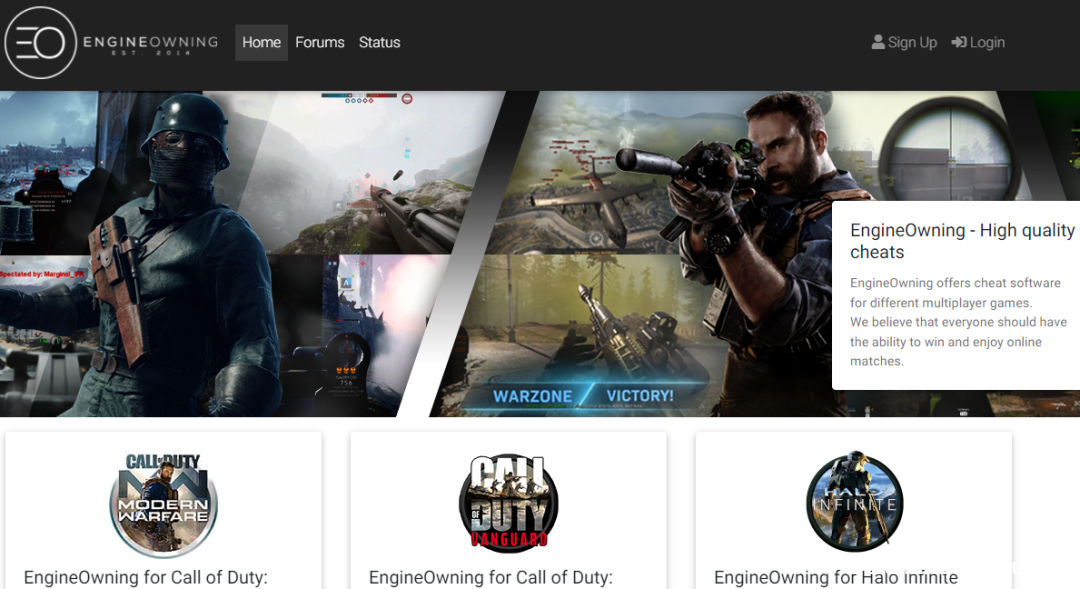
动视起诉外挂网站EngineOwning,且要求外挂开发者赔偿损失
针对外挂横行的环境,《使命召唤》制作发行商动视Activision外挂打击行动再次升级,于前不久起诉了最热门的外挂网站之一EngineOwning。动视的诉求除永久关闭该外挂网站外,还要求外挂开发人员、...
2022年3月10日 23:39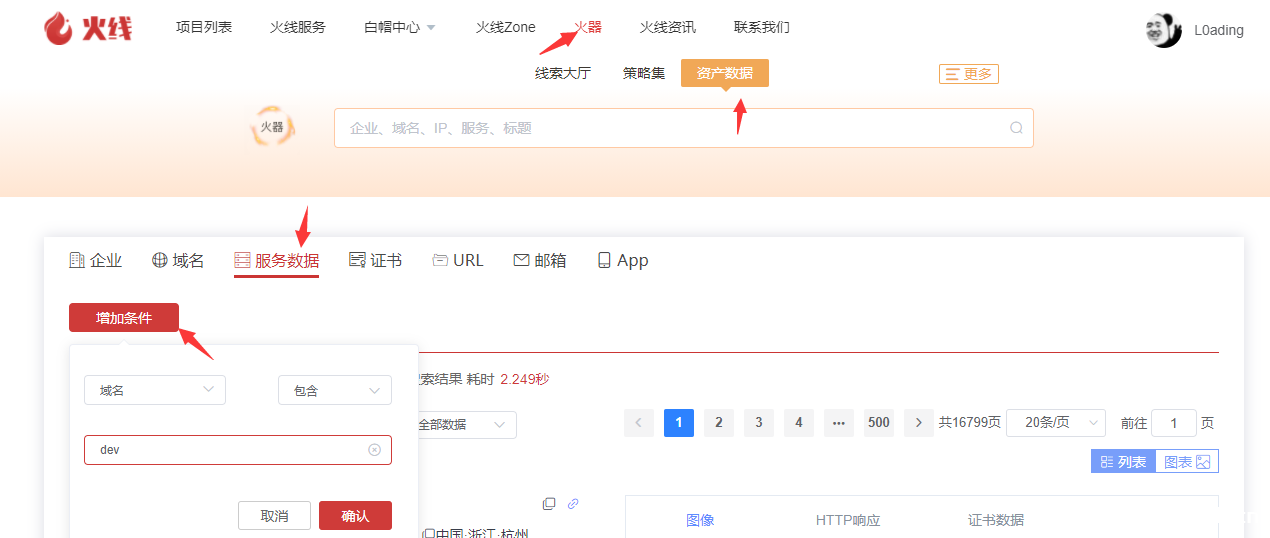
火线新手训练之如何使用火器快速查找脆弱资产
0x01 作为一个在安全小天地平台挖洞一年多的菜鸡,也是利用这段时间成功的从一个小菜鸡变成了一个大菜鸡。 0x02 在我个人看来挖src最重要的便是信息收集以及挖洞思路,挖洞思路的话可以去安全小...
2022年3月10日 23:37
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

