
最新发布第32页

CVE-2023-22463: KubePi JwtSigKey 登陆绕过漏洞
漏洞标题 CVE-2023-22463: KubePi JwtSigKey 登陆绕过漏洞 漏洞描述 KubePi 中存在 JWT硬编码,攻击者通过硬编码可以获取服务器后台管理权限,添加任意用户 fofa: "kubepi" PoC代码
 2023年4月15日 20:49
Windows Server 2012 没有远程桌面授权服务器可以提供许可证,远程会话被中断_win服务器
今天在登录公司内部的服务器的时候,无法进行远程访问,弹出错误信息:没有远程桌面授权服务器可以提供许可证,远程会话被中断,经过网上的寻找,原来是server 2012 远程登录只提供120天的使用...
2023年11月18日 20:57CVE-2022-42749: CandidATS 3.0.0 – Cross-Site Scripting
漏洞标题 CVE-2022-42749: CandidATS 3.0.0 - Cross-Site Scripting 漏洞描述 CandidATS 3.0.0 contains a cross-site scripting vulnerability via the page parameter of the ajax.php resour...
2022年11月10日 15:21CVE-2020-12054: WordPress Catch Breadcrumb <1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2020-12054: WordPress Catch Breadcrumb <1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Catch Breadcrumb plugin before 1.5.4 contains a reflected cross-site scripti...
2020年7月1日 18:16CVE-2020-16846: SaltStack Shell Injection
漏洞标题 CVE-2020-16846: SaltStack Shell Injection 漏洞描述 An issue was discovered in SaltStack Salt through 3002. Sending crafted web requests to the Salt API, with the SSH clien...
2020年4月2日 05:15CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
2023年3月21日 19:23
[极客大挑战 2019]PHP
因为每次猫猫都在我键盘上乱跳,所以我有一个良好的备份网站的习惯 不愧是我!!! 这不就是文件扫描,dirb什么的都可以,经过一番测试,备份文件名为www.zip 直接在url后面输入www.zip,可以获...

 2023年6月7日 14:53
CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS
漏洞标题 CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS 漏洞描述 ProFTPD versions before 1.3.6b and various pre-release versions (1.3.7rc before 1.3.7rc2) are vul...
2019年4月18日 05:44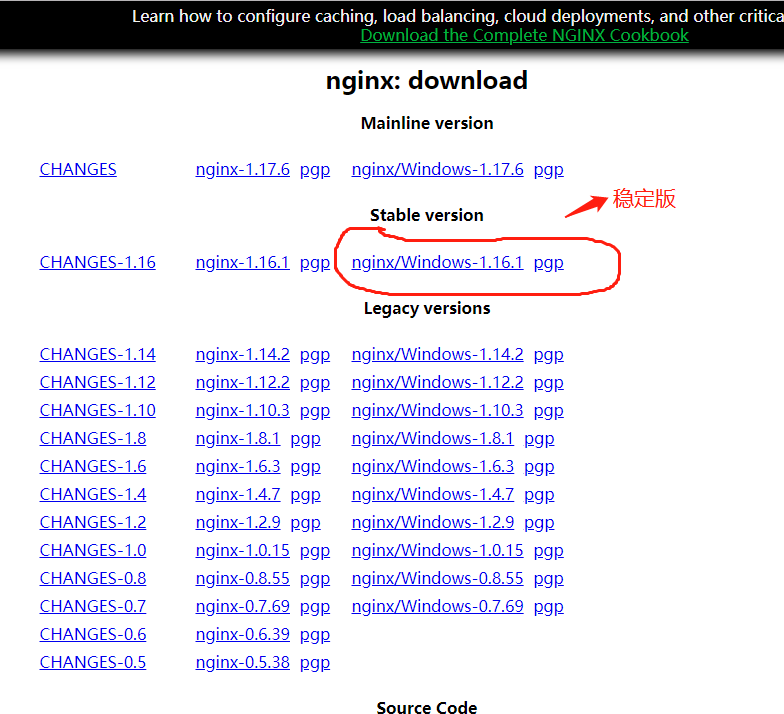
win10安装配置nginx的过程_nginx
这篇文章主要介绍了win10安装配置nginx的过程,帮助大家更好的理解和使用nginx服务器,感兴趣的朋友可以了解下 一、前言 Nginx是一款自由的、开源的、高性能的HTTP服务器和反向代理服务器,同时...
2023年4月1日 20:29CVE-2017-1000028: GlassFish LFI
漏洞标题 CVE-2017-1000028: GlassFish LFI 漏洞描述 GlassFish是一款强健的商业兼容应用服务器,达到产品级质量,可免费用于开发、部署和重新分发。开发者可以免费获得源代码,还可以对代码进...
2017年9月4日 22:33Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞
漏洞标题 Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞 漏洞描述 Apache OFBiz存在不安全的反序列化漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2021年12月10日 12:42CVE-2025-55182: React Server Components – Remote Code Execution
漏洞标题 CVE-2025-55182: React Server Components - Remote Code Execution 漏洞描述 React Server Components 19.0.0, 19.1.0, 19.1.1, and 19.2.0 including react-server-dom-parcel, reac...
2025年4月6日 08:06CVE-2010-1534: Joomla! Component Shoutbox Pro – Local File Inclusion
漏洞标题 CVE-2010-1534: Joomla! Component Shoutbox Pro - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Shoutbox Pro (com_shoutbox) component for Joomla! ...
2010年4月19日 05:57CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞
漏洞标题 CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞 漏洞描述 Spring Cloud Function 是基于Spring Boot 的函数计算框架,它抽象出所有传输细节和基础架构,允许开发人员保...
2022年7月5日 06:19CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection
漏洞标题 CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection 漏洞描述 The wcfm_ajax_controller AJAX action of the WCFM Marketplace WordPress plugin...
2021年3月9日 22:36CVE-2025-5086: Dassault Systèmes DELMIA Apriso (up to 2025) – Insecure Deserialization
漏洞标题 CVE-2025-5086: Dassault Systèmes DELMIA Apriso (up to 2025) - Insecure Deserialization 漏洞描述 A deserialization of untrusted data vulnerability affecting DELMIA Apriso ...
2025年3月7日 21:52
2026年11月13日 11:45
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

