
最新发布第332页

CVE-2019-10068: Kentico CMS Insecure Deserialization Remote Code Execution
漏洞标题 CVE-2019-10068: Kentico CMS Insecure Deserialization Remote Code Execution 漏洞描述 Kentico CMS is susceptible to remote code execution via a .NET deserialization vulnerab...
 2019年7月25日 07:39
(CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞
漏洞标题 (CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞 漏洞描述 (CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞 PoC代码 暂无
2025年9月3日 09:36CVE-2020-10547: rConfig 3.9.4 – SQL Injection
漏洞标题 CVE-2020-10547: rConfig 3.9.4 - SQL Injection 漏洞描述 rConfig 3.9.4 and previous versions has unauthenticated compliancepolicyelements.inc.php SQL injection. Because node...
2020年5月20日 09:56
最新AWVS14.8.220606174破解版,支持windows
更新支持 新增漏洞检测 新的漏洞检测Confluence 服务器和数据中心中的未经身份验证的远程代码执行漏洞( CVE-2022-26134 ) 提供版本 Windows 工具下载 AWVS14.8.220606174下载 提取码...

 2026年3月15日 12:27

年仅16岁,攻击微软、三星、英伟达的幕后主使浮出水面
Lapsus$是一个近来异常活跃的黑客组织,主要事迹有窃取并泄露英伟达、三星、微软、Okta等科技巨头的源代码和专有数据,此外受害者还有游戏开发商育碧Ubisoft,电信公司Vodafone和电子商务巨头Me...
2022年3月27日 14:55CVE-2023-4169: Ruijie RG-EW1200G Router – Password Reset
漏洞标题 CVE-2023-4169: Ruijie RG-EW1200G Router - Password Reset 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 1.0(1)B1P5. It has been declared as critical. Affected by ...
2023年11月30日 05:25AtMail 6.5.0反射型XSS漏洞(CVE-2022-30776)
漏洞标题 AtMail 6.5.0反射型XSS漏洞(CVE-2022-30776) 漏洞描述 AtMail是一个开源的WebMail客户端。它提供“清爽”的Ajax Webmail界面,支持通信录管理,并且支持IMAP。AtMail存在过滤不完全的...
2022年1月3日 23:01CVE-2023-45852: Viessmann Vitogate 300 – Remote Code Execution
漏洞标题 CVE-2023-45852: Viessmann Vitogate 300 - Remote Code Execution 漏洞描述 In Vitogate 300 2.1.3.0, /cgi-bin/vitogate.cgi allows an unauthenticated attacker to bypass authent...
2023年12月6日 08:59CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年9月14日 01:00CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution
漏洞标题 CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution 漏洞描述 A remote code execution vulnerability in MobileIron Co...
2020年3月22日 20:59CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the langcode par...
2025年4月19日 02:18CVE-2024-36858: Jan v0.4.12 – Arbitrary File Upload
漏洞标题 CVE-2024-36858: Jan v0.4.12 - Arbitrary File Upload 漏洞描述 An arbitrary file upload vulnerability in the /v1/app/writeFileSync interface of Jan v0.4.12 allows attackers ...
2024年9月20日 23:37CVE-2015-6544: Combodo iTop <2.2.0-2459 - Cross-Site Scripting
漏洞标题 CVE-2015-6544: Combodo iTop <2.2.0-2459 - Cross-Site Scripting 漏洞描述 Combodo iTop before 2.2.0-2459 contains a cross-site scripting vulnerability in application/dash...
2015年11月13日 08:41CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年12月22日 19:51CVE-2018-9206: Blueimp jQuery-File-Upload v9.22.0 – Unrestricted File Upload
漏洞标题 CVE-2018-9206: Blueimp jQuery-File-Upload v9.22.0 - Unrestricted File Upload 漏洞描述 Blueimp jQuery-File-Upload v9.22.0 contains an unauthenticated arbitrary file upload ...
2018年8月14日 09:24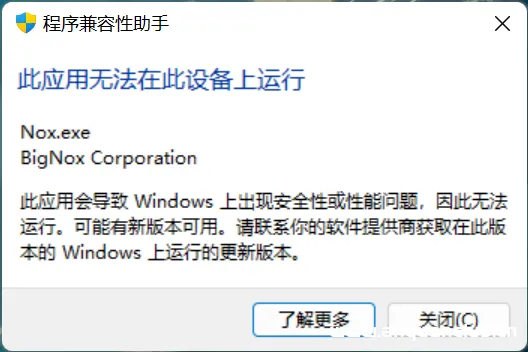
解决夜神模拟器在win11/win10上无法运行的措施
感谢作者:Endest_player提供的分享,这里仅作转载 大佬原文地址:http://www.bilibili.com/read/cv17864186/ windows功能里根本没有hyper-V选项?一键关闭hyper-V不起作用? 的确,经过一番搜...
2023年1月14日 17:07
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

