
最新发布第335页

CVE-2022-2185: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2022-2185: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE 14.0 prior to 14.10.5, 15.0 prior to 15.0.4, and 15.1 prior to 15.1.1 is susceptible to remote co...
 2022年10月8日 13:01
Atlassian Jira 模板注入漏洞(CVE-2019-11581)
漏洞标题 Atlassian Jira 模板注入漏洞(CVE-2019-11581) 漏洞描述 Atlassian JIRA Server和JIRA Data Center中存在安全漏洞。多个版本受到影响。 PoC代码 暂无
2019年9月13日 17:41
国内SRC漏洞挖掘技巧与经验分享
下载:http://i0x0fy4ibf.feishu.cn/file/boxcnMcajKRWLrwW0s36QUQmEGf 简介: 信息收集 子域名收集 IP段收集 端口扫描 字典的收集与使用优化 字典的获取 通过字典突破的案例 字典的使用与优化 ...
2022年3月10日 23:38CVE-2022-31373: SolarView Compact 6.00 – Cross-Site Scripting
漏洞标题 CVE-2022-31373: SolarView Compact 6.00 - Cross-Site Scripting 漏洞描述 SolarView Compact 6.00 contains a cross-site scripting vulnerability via Solar_AiConf.php. An attack...
2022年7月4日 07:03CVE-2022-4305: Login as User or Customer < 3.3 - Privilege Escalation
漏洞标题 CVE-2022-4305: Login as User or Customer < 3.3 - Privilege Escalation 漏洞描述 The plugin lacks authorization checks to ensure that users are allowed to log in as anoth...
2022年2月18日 21:48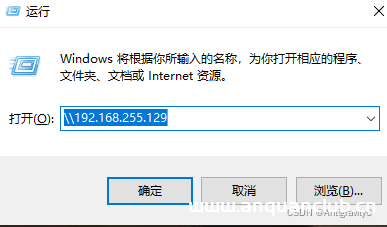
linux系统文件共享samba配置教程_Linux
目录卸载及安装 samba新建共享路径及权限设置编辑samba 配置文件重启samba服务windows 打开共享文件夹卸载及安装 samba sudo apt-get purge samba samba-* sudo apt-get update sudo apt-get in...
2022年6月15日 08:45CVE-2021-33044: Dahua IPC/VTH/VTO devices Authentication Bypass
漏洞标题 CVE-2021-33044: Dahua IPC/VTH/VTO devices Authentication Bypass 漏洞描述 The identity authentication bypass vulnerability found in some Dahua products during the login pro...
2021年7月29日 08:39Apache Druid 远程代码执行 (CVE-2021-25646)
漏洞标题 Apache Druid 远程代码执行 (CVE-2021-25646) 漏洞描述 Apache Druid 包括执行用户提供的 JavaScript 的功能嵌入在各种类型请求中的代码。此功能在用于高信任度环境中,默认已被禁用。...
2021年4月17日 18:13Appspace服务端请求伪造漏洞(CVE-2021-27670)
漏洞标题 Appspace服务端请求伪造漏洞(CVE-2021-27670) 漏洞描述 Appspace 6.2.4存在漏洞,允许通过api/v1/core/proxy/jsonprequest接口来进行服务端请求伪造,危害系统安全。 PoC代码 暂无
2021年11月16日 17:36CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年10月17日 15:44CVE-2010-1954: Joomla! Component iNetLanka Multiple root 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1954: Joomla! Component iNetLanka Multiple root 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Multiple root (com_multir...
2010年7月16日 08:11CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting
漏洞标题 CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting 漏洞描述 WordPress Securimage-WP-Fixed plugin 3.5.4 and prior contains a cross-site scripti...
2021年9月3日 15:51CVE-2020-13927: Airflow Experimental <1.10.11 - REST API Auth Bypass
漏洞标题 CVE-2020-13927: Airflow Experimental <1.10.11 - REST API Auth Bypass 漏洞描述 Airflow's Experimental API prior 1.10.11 allows all API requests without authenticati...
2020年11月15日 03:13CVE-2023-4415: Ruijie RG-EW1200G Router Background – Login Bypass
漏洞标题 CVE-2023-4415: Ruijie RG-EW1200G Router Background - Login Bypass 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 07161417 r483. It has been rated as critical. Aff...
2023年2月7日 04:15CVE-2020-3580: Cisco ASA/FTD Software – Cross-Site Scripting
漏洞标题 CVE-2020-3580: Cisco ASA/FTD Software - Cross-Site Scripting 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software and Cisco Firepower Threat Defense (FTD) Software ar...
2020年7月11日 21:10CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls
漏洞标题 CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls 漏洞描述 The plugin lacks sufficient access controls allowing an unauthenticated u...
2024年9月1日 09:47
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

