
最新发布第336页
空白页面第二种利用
这个页面也是src的,简单打个码,刚开始访问是这个样子滴 我记得我上一篇文章说了xray联动,那这篇就不说了,简单的探测一下,比如nmap,发现这个只有22跟80开放 那没办法,跑一手目录看看,看...
 2022年3月10日 23:30
美国新规:银行机构须于36小时内报告计算机安全事件
11月18日,美国银行监管机构发布了一项新规定,要求银行必须在36小时内向监管机构通报重大计算机安全事件。这些事件包括如大规模分布式拒绝服务攻击、恶意软件攻击、硬件及软件的非恶意故障、人...
2022年3月10日 23:38
直击3·15晚会,网络信息安全成焦点!
网络安全是信息化的底座,网络铺到哪里,网络安全就要覆盖到哪里。越来越多的人开始认识到网络安全的重要性,它与每个人都息息相关,因为我们无时无刻不在与它打交道,小到个人隐私泄漏,大到整...
2022年3月17日 08:06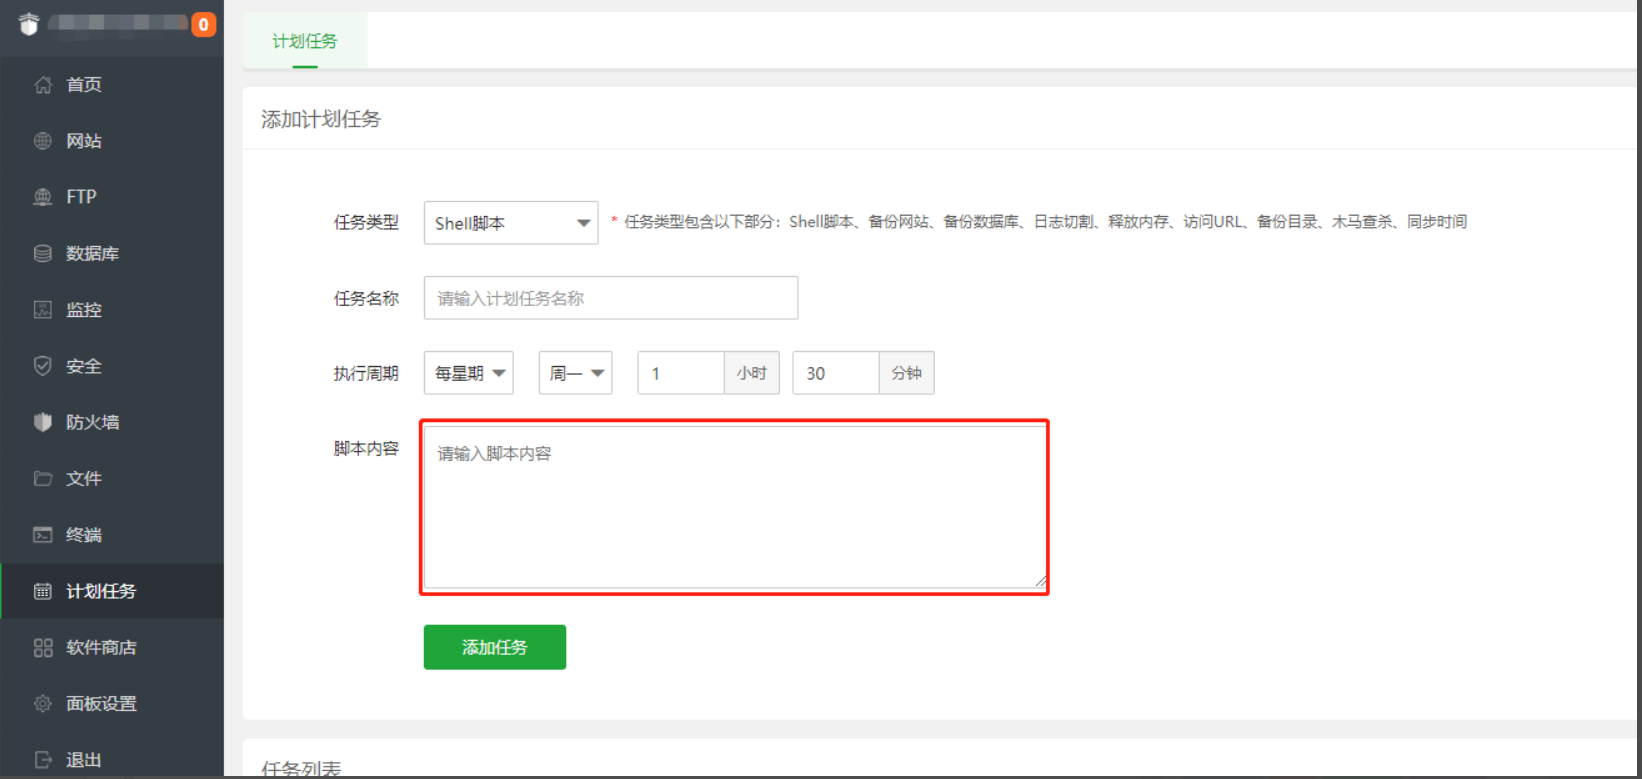
【服务器运维】如何定时清理服务器内的临时图片/日志
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...

 2023年1月13日 19:59

信息收集系列之善用搜索引擎
0x01 前言 在我们日常渗透过程中,总是会使用Google、FOFA、VirusTotal、Censys、Shodan、Crt.sh等搜索引擎。本文主要温故知新各种常用的搜索技巧。 0x02 关键词收集 以火线官网为例,让我们看...
2022年3月10日 23:32红蓝对抗之企业对外根域名资产收集
#原创文章# 前言 上次听了火器的线上分享会议有提到火器的资产关联大概的思路,真的是收获了很多。再夸夸火器,在挖一些项目中的确能省掉很多资产收集的时间。本文主要参考上次会议中提交的一些...
2022年3月10日 23:37
记两岸同胞的逻辑碰撞
前言: 第一次挖这家src,看src自己给出的资产(赞一个),打开网站是一个电子商务C2C业务,大致扫了一眼业务,网站功能挺多的,出了不少货,挖的过程中,导致一些诡异的逻辑被触发了,在此仅对系...
2022年3月10日 23:37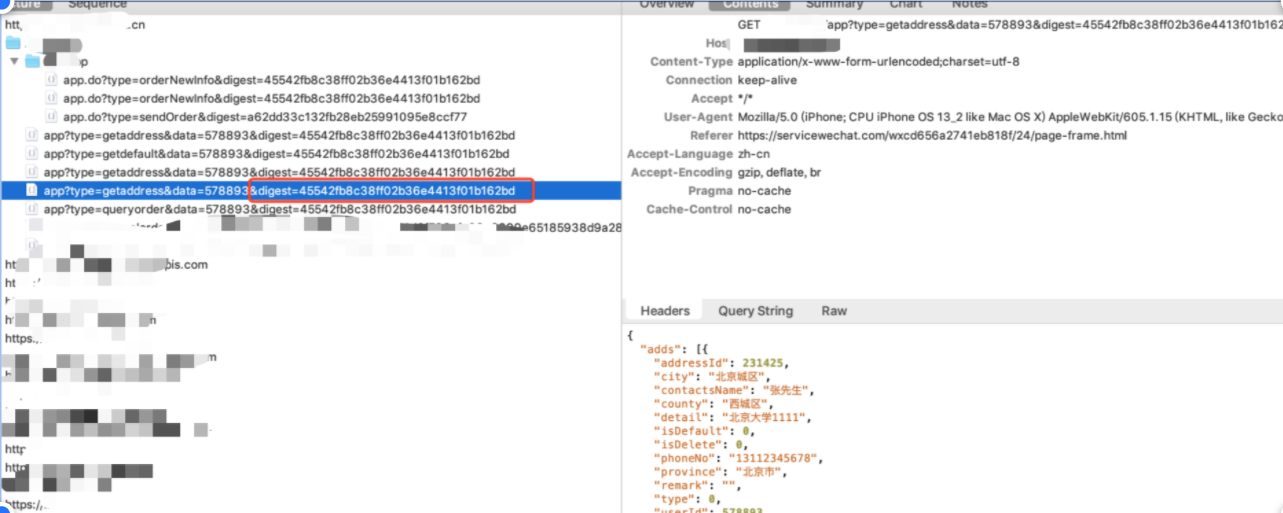
一次小程序端接口越权的分析
之前在挖一个src的时候,有一个资产是小程序 抓包如下 根据地址id查看收货地址 注意到请求里没有cookie,然后url里面这个digest字段比较奇怪,所有的接口都是根据这个参数鉴权的,一般不都应该...
2022年3月10日 23:34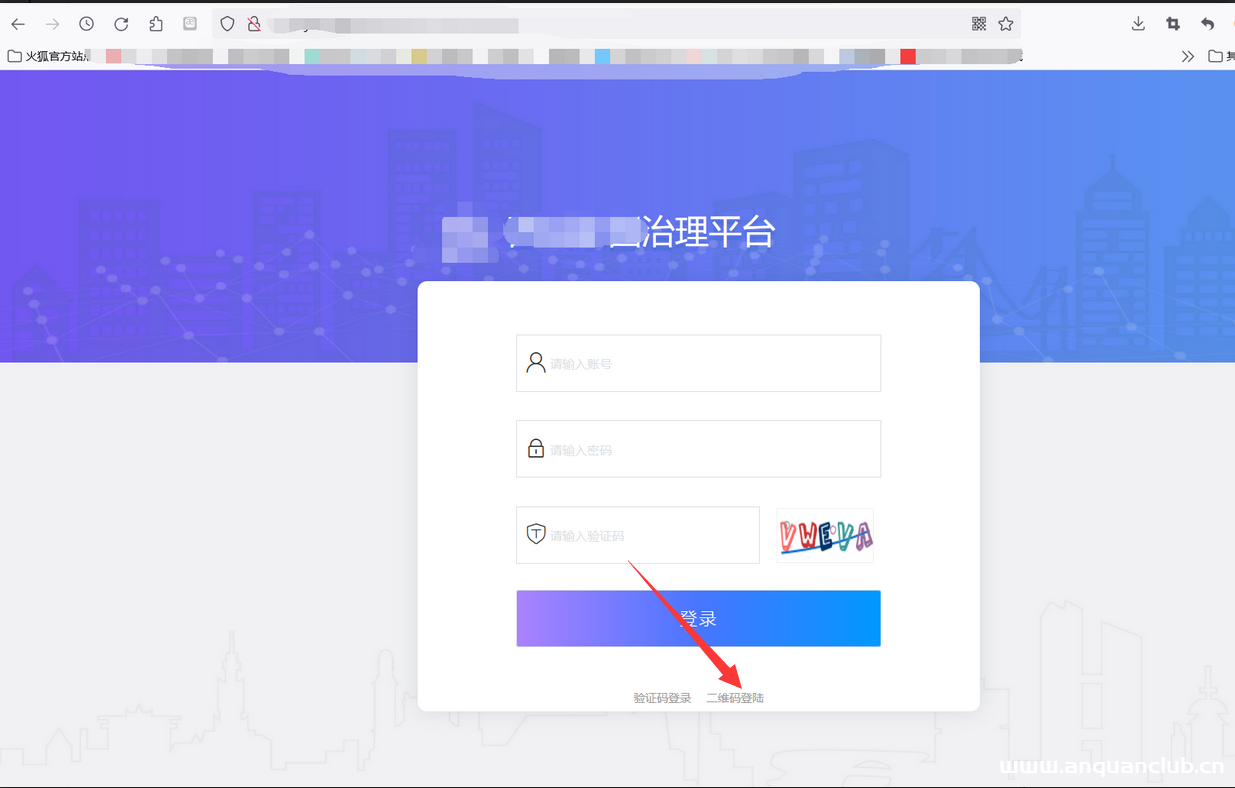
信息收集过程中误打误撞的漏洞
简介: 由于本人也是刚接触挖洞半年左右,在信息收集上有自己的方法,当然也有一些不足的地方,希望各位大佬可以多多纠正,多多提出新方法。 信息收集方法: 信息收集对于一个src漏洞挖掘来说是...
2022年3月10日 23:37
Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年12月30日 22:03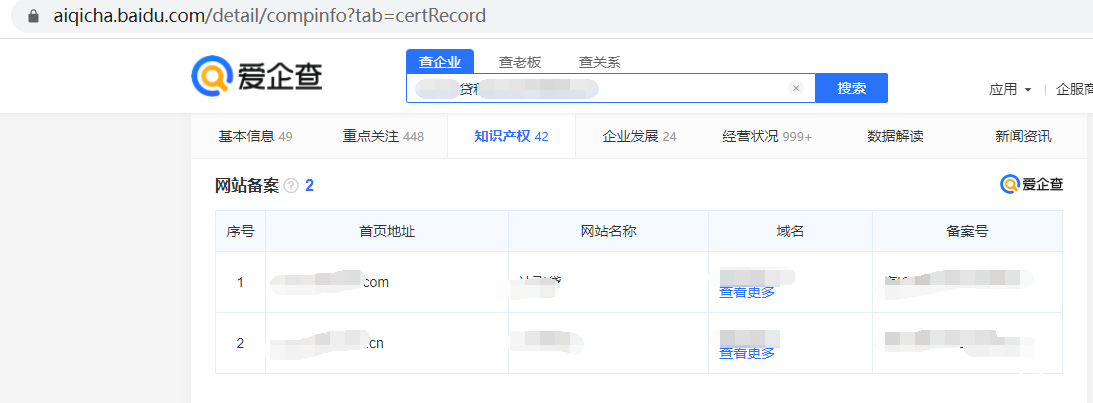
记一次某贷款公司从0到100的渗透测试记录
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。漏洞测试结束后已将漏洞提交漏洞平台。 一、信息收集 首先通过...
2022年3月10日 23:37信息收集系列之子域名发现
0x01 前言 上篇回顾,主要讲述了企业根域名的收集方法,如ICP、公司股权、DNS解析、whois数据、ssl证书等。本篇文章主要讲讲子域名发现。 0x02 我的子域名发现流程 0x03 通过第三方数据源收集 ...
2022年3月10日 23:34
对象存储桶配置不当可查看桶列表漏洞解析
对象存储桶配置不当可查看对象列表漏洞的成因是'网站所使用的对象存储桶访问权限为共有读而非私有',在弄清这个原因之前我们先分析一下对象存储桶的权限策略 这里我拿华为云的对象存储桶来说明 ...
2022年3月10日 23:32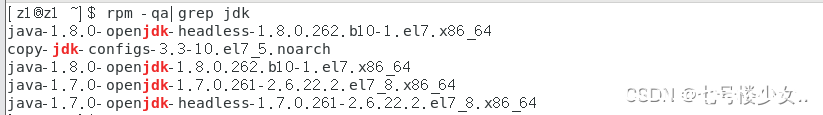
Linux下安装jdk包含卸载OpenJDK介绍_Linux
大家好,本篇文章主要讲的是Linux下安装jdk包含卸载OpenJDK介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.查看openjdk rpm -qa|grep jdk 2.删除openjdk(rpm...
2022年6月15日 08:45CVE-2025-62522: Vite – Information Disclosure
漏洞标题 CVE-2025-62522: Vite - Information Disclosure 漏洞描述 Vite is a frontend tooling framework for JavaScript.In versions from 2.9.18 to before 3.0.0, 3.2.9 to before 4.0.0, ...
2025年6月9日 11:25CVE-2018-10736: Nagios XI SQL Inject
漏洞标题 CVE-2018-10736: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年5月8日 16:48
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

