
最新发布第336页

CVE-2025-30567: WordPress WP01 – Path Traversal
漏洞标题 CVE-2025-30567: WordPress WP01 - Path Traversal 漏洞描述 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vulnerability in wp01ru W...
 2025年12月3日 21:31
CVE-2021-41174: Grafana 8.0.0 <= v.8.2.2 - Angularjs Rendering Cross-Site Scripting
漏洞标题 CVE-2021-41174: Grafana 8.0.0 <= v.8.2.2 - Angularjs Rendering Cross-Site Scripting 漏洞描述 Grafana is an open-source platform for monitoring and observability. In aff...
2021年3月23日 15:57CVE-2014-4940: WordPress Plugin Tera Charts – Local File Inclusion
漏洞标题 CVE-2014-4940: WordPress Plugin Tera Charts - Local File Inclusion 漏洞描述 Multiple local file inclusion vulnerabilities in Tera Charts (tera-charts) plugin 0.1 for WordP...
2014年3月10日 14:51
抓捕千人、拦截2700万美元,国际合作打击金融犯罪
与网络诈骗是一种相对低级的犯罪行为的普遍观念相反,实际上诈骗的成功率与涉案金额从来都不低。11月26日,国际刑警组织(已有195个成员国)在其官网上公布了最近一次行动的成果——在代号为HAE...
2022年3月10日 23:38CVE-2024-5936: PrivateGPT < 0.5.0 - Open Redirect
漏洞标题 CVE-2024-5936: PrivateGPT < 0.5.0 - Open Redirect 漏洞描述 An open redirect vulnerability exists in imartinez/privategpt version 0.5.0 due to improper handling of the &...
2024年4月14日 09:04CVE-2020-15568: TerraMaster TOS v4.1.24 RCE
漏洞标题 CVE-2020-15568: TerraMaster TOS v4.1.24 RCE 漏洞描述 TerraMaster TOS before 4.1.29 has Invalid Parameter Checking that leads to code injection as root. This is a dynamic c...
2020年11月15日 18:08CVE-2025-64446: FortiWeb – Authentication Bypass
漏洞标题 CVE-2025-64446: FortiWeb - Authentication Bypass 漏洞描述 A relative path traversal vulnerability in Fortinet FortiWeb 8.0.0 through 8.0.1, FortiWeb 7.6.0 through 7.6.4, F...
2025年9月9日 03:14CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
2022年5月29日 18:04CVE-2023-6021: Ray API – Local File Inclusion
漏洞标题 CVE-2023-6021: Ray API - Local File Inclusion 漏洞描述 LFI in Ray's log API endpoint allows attackers to read any file on the server without authentication. PoC代码
2023年6月3日 22:47
Linux ln 命令的使用_Linux
这篇文章主要介绍了Linux ln 命令的使用,帮助大家更好的理解和使用Linux,感兴趣的朋友可以了解下 1.命令简介 ln 命令用来为文件创建链接,分为硬链接(hard link)和软链接(符号链接,symbol...
2023年7月29日 21:15CVE-2017-18500: Social Buttons Pack by BestWebSof < 1.1.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18500: Social Buttons Pack by BestWebSof < 1.1.1 - Cross-Site Scripting 漏洞描述 The social-buttons-pack plugin before 1.1.1 for WordPress has multiple XSS iss...
2017年11月20日 22:02CVE-2023-6389: WordPress Toolbar <= 2.2.6 - Open Redirect
漏洞标题 CVE-2023-6389: WordPress Toolbar <= 2.2.6 - Open Redirect 漏洞描述 The plugin redirects to any URL via the "wptbto" parameter. This makes it possible for unau...
2023年12月21日 03:19CVE-2023-3710: Honeywell PM43 Printers – Command Injection
漏洞标题 CVE-2023-3710: Honeywell PM43 Printers - Command Injection 漏洞描述 Improper Input Validation vulnerability in Honeywell PM43 on 32 bit, ARM (Printer web page modules) all...
2023年2月1日 01:10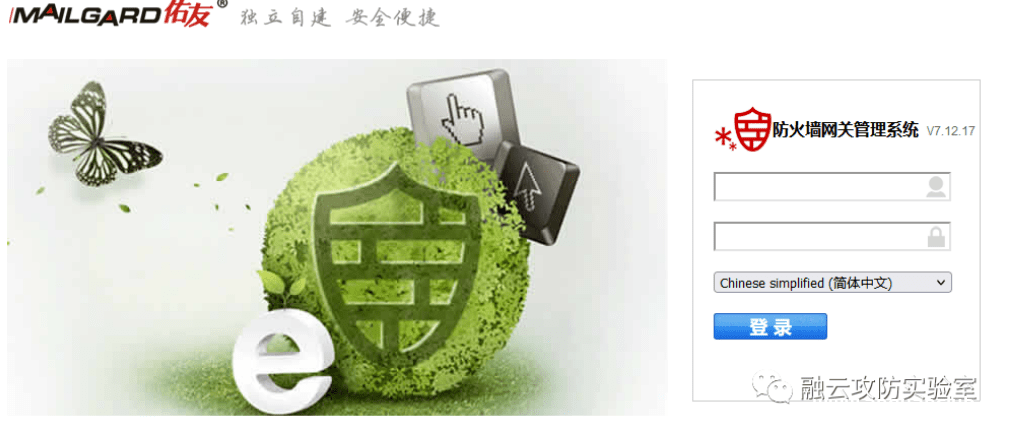
佑友防火墙 后台命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 佑友防火墙 后台命令执行漏洞 佑友防火墙+路由,保障您的网络更安全更稳定。弥补传统路由器因内外人数增加带来的网络延迟和不稳定问题...
2026年2月13日 12:53CVE-2024-29972: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - NsaRescueAngel Backdoor Account
漏洞标题 CVE-2024-29972: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - NsaRescueAngel Backdoor Account 漏洞描述 The command injection vulnerability in the CGI program "remote_...
2024年10月18日 01:54CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass
漏洞标题 CVE-2022-3477: WordPress tagDiv Composer < 3.5 - Authentication Bypass 漏洞描述 The tagDiv Composer WordPress plugin before 3.5, required by the Newspaper WordPress the...
2022年9月1日 04:42
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

