
最新发布第337页

红蓝对抗之企业对外根域名资产收集
#原创文章# 前言 上次听了火器的线上分享会议有提到火器的资产关联大概的思路,真的是收获了很多。再夸夸火器,在挖一些项目中的确能省掉很多资产收集的时间。本文主要参考上次会议中提交的一些...
 2022年3月10日 23:37
记两岸同胞的逻辑碰撞
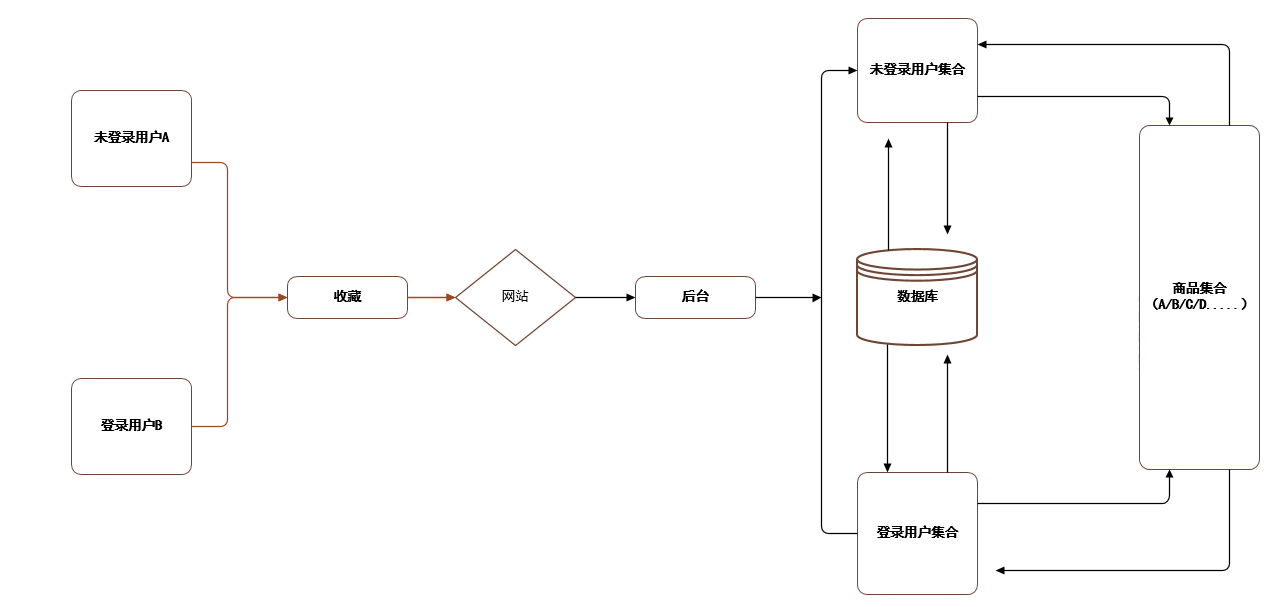
前言: 第一次挖这家src,看src自己给出的资产(赞一个),打开网站是一个电子商务C2C业务,大致扫了一眼业务,网站功能挺多的,出了不少货,挖的过程中,导致一些诡异的逻辑被触发了,在此仅对系...
2022年3月10日 23:37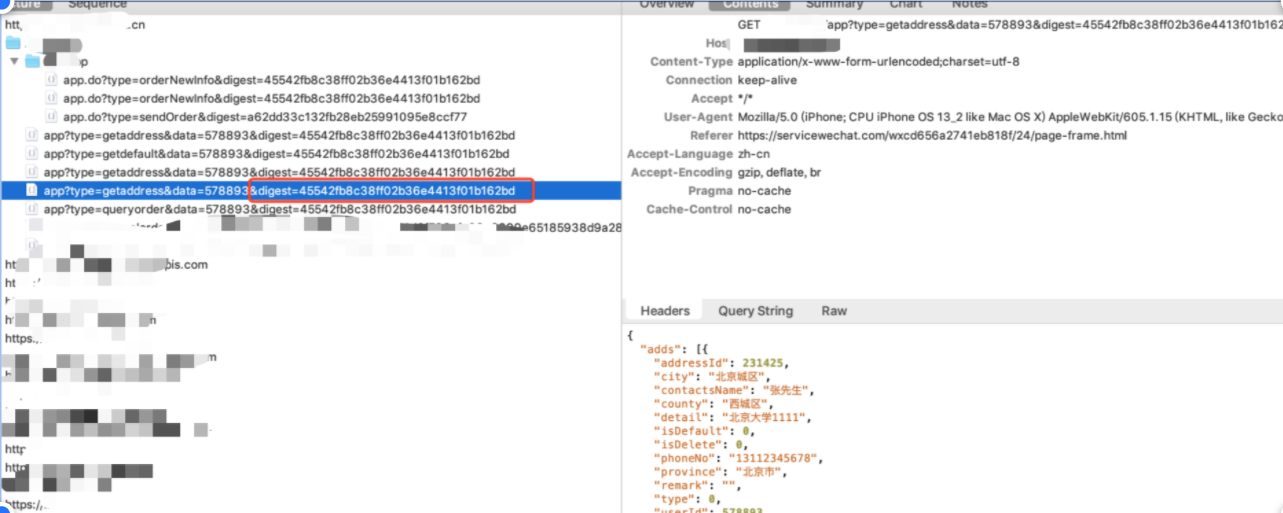
一次小程序端接口越权的分析
之前在挖一个src的时候,有一个资产是小程序 抓包如下 根据地址id查看收货地址 注意到请求里没有cookie,然后url里面这个digest字段比较奇怪,所有的接口都是根据这个参数鉴权的,一般不都应该...
2022年3月10日 23:34
信息收集过程中误打误撞的漏洞
简介: 由于本人也是刚接触挖洞半年左右,在信息收集上有自己的方法,当然也有一些不足的地方,希望各位大佬可以多多纠正,多多提出新方法。 信息收集方法: 信息收集对于一个src漏洞挖掘来说是...
2022年3月10日 23:37
Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年12月30日 22:03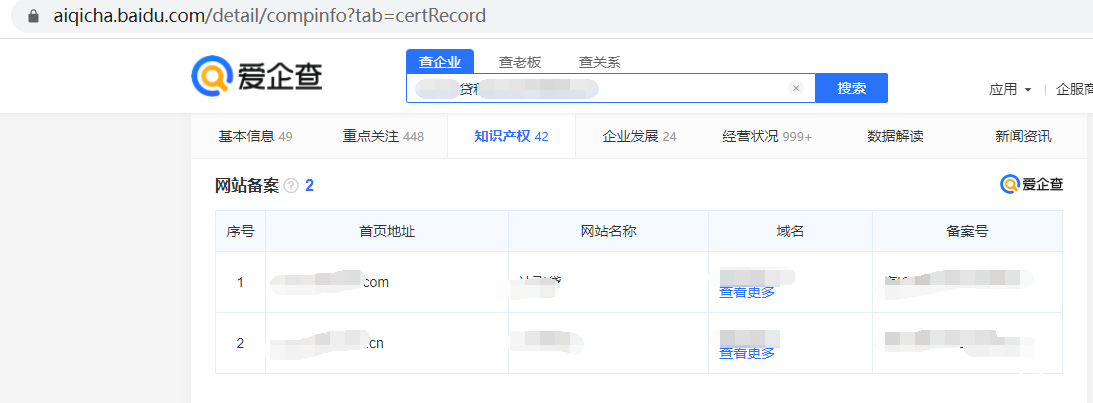
记一次某贷款公司从0到100的渗透测试记录
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。漏洞测试结束后已将漏洞提交漏洞平台。 一、信息收集 首先通过...
2022年3月10日 23:37信息收集系列之子域名发现
0x01 前言 上篇回顾,主要讲述了企业根域名的收集方法,如ICP、公司股权、DNS解析、whois数据、ssl证书等。本篇文章主要讲讲子域名发现。 0x02 我的子域名发现流程 0x03 通过第三方数据源收集 ...
2022年3月10日 23:34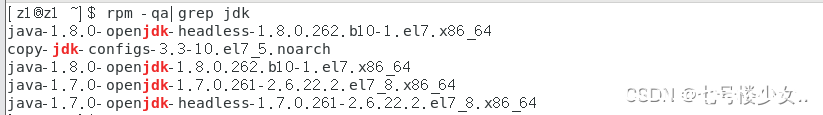
Linux下安装jdk包含卸载OpenJDK介绍_Linux
大家好,本篇文章主要讲的是Linux下安装jdk包含卸载OpenJDK介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.查看openjdk rpm -qa|grep jdk 2.删除openjdk(rpm...
2022年6月15日 08:45CVE-2025-62522: Vite – Information Disclosure
漏洞标题 CVE-2025-62522: Vite - Information Disclosure 漏洞描述 Vite is a frontend tooling framework for JavaScript.In versions from 2.9.18 to before 3.0.0, 3.2.9 to before 4.0.0, ...
2025年6月9日 11:25CVE-2018-10736: Nagios XI SQL Inject
漏洞标题 CVE-2018-10736: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年5月8日 16:48CVE-2022-34305: Apache Tomcat Examples Web Application – Cross-Site Scripting
漏洞标题 CVE-2022-34305: Apache Tomcat Examples Web Application - Cross-Site Scripting 漏洞描述 Apache Tomcat 8.5.50 to 8.5.81, 9.0.30 to 9.0.64, 10.0.0-M1 to 10.0.22, and 10.1.0-M...
2022年2月13日 08:21
bugbounty技巧聚合20211112
漏洞报告 【Judge.me 】The response shows the nginx version http://hackerone.com/reports/1395068 【Slack 250刀】Cross-site leak allows attacker to de-anonymize members of his team f...
2022年3月10日 23:39Linux环境下安装docker环境(亲测无坑)_docker
目录安装前提条件第一步:检查并清除系统残余项,并安装Docker依赖环境第二步:Docker依赖环境搭建好之后,安装并启动Docker安装前提条件 Docker 要求 CentOS 系统的内核版本高于 3.10 ,首先验...
2022年6月14日 23:03CVE-2022-25481: ThinkPHP 5.0.24 – Information Disclosure
漏洞标题 CVE-2022-25481: ThinkPHP 5.0.24 - Information Disclosure 漏洞描述 ThinkPHP 5.0.24 is susceptible to information disclosure. This version was configured without the PATHINF...
2022年12月5日 13:51CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年8月5日 00:47CVE-2023-38950: ZKTeco BioTime v8.5.5 – Path Traversal
漏洞标题 CVE-2023-38950: ZKTeco BioTime v8.5.5 - Path Traversal 漏洞描述 A path traversal vulnerability in the iclock API of ZKTeco BioTime v8.5.5 allows unauthenticated attackers ...
2023年12月13日 17:56
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

