
最新发布第339页

CVE-2015-1635: Microsoft Windows ‘HTTP.sys’ – Remote Code Execution
漏洞标题 CVE-2015-1635: Microsoft Windows 'HTTP.sys' - Remote Code Execution 漏洞描述 HTTP.sys in Microsoft Windows 7 SP1, Windows Server 2008 R2 SP1, Windows 8, Windows ...
 2015年10月24日 12:34
CVE-2021-25161: Aruba Instant Access Point (IAP) – Cross-Site Scripting
漏洞标题 CVE-2021-25161: Aruba Instant Access Point (IAP) - Cross-Site Scripting 漏洞描述 A remote cross-site scripting (xss) vulnerability was discovered in some Aruba Instant Acc...
2021年6月17日 05:45CVE-2019-1898: Cisco RV110W RV130W RV215W Router – Information leakage
漏洞标题 CVE-2019-1898: Cisco RV110W RV130W RV215W Router - Information leakage 漏洞描述 A vulnerability in the web-based management interface of Cisco RV110W, RV130W, and RV215W R...
2019年12月15日 23:43CVE-2023-38952: ZKTeco BioTime <= 9.0.1 - Privilege Escalation
漏洞标题 CVE-2023-38952: ZKTeco BioTime <= 9.0.1 - Privilege Escalation 漏洞描述 BioTime default employee credentials (password 123456) allow login. Sessions are not role-valida...
2023年4月26日 04:18CData Sync CVE-2024-31851 路径遍历漏洞
漏洞标题 CData Sync CVE-2024-31851 路径遍历漏洞 漏洞描述 CData sync存在路径遍历漏洞,此漏洞是由于/ui/接口对用户的请求验证不当造成的。 PoC代码 暂无
2024年2月18日 16:48CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年5月21日 10:29CVE-2022-0949: WordPress Stop Bad Bots <6.930 - SQL Injection
漏洞标题 CVE-2022-0949: WordPress Stop Bad Bots <6.930 - SQL Injection 漏洞描述 WordPress Stop Bad Bots plugin before 6.930 contains a SQL injection vulnerability. The plugin do...
2022年11月16日 03:29CVE-2017-18490: Contact Form Multi by BestWebSoft < 1.2.1 - Cross-Site Scripting
漏洞标题 CVE-2017-18490: Contact Form Multi by BestWebSoft < 1.2.1 - Cross-Site Scripting 漏洞描述 The contact-form-multi plugin before 1.2.1 for WordPress has multiple XSS issu...
2017年6月6日 18:06
bugbounty技巧聚合20211224
漏洞报告 【 HackerOne】静态文件可以通过缓存中毒攻击而无法访问 http://hackerone.com/reports/1181946 【 Exodus】缓存中毒 DoS http://hackerone.com/reports/1173153 挖洞技巧 漏洞赏金猎...
2022年4月1日 18:36CVE-2023-49103: OwnCloud – Phpinfo Configuration
漏洞标题 CVE-2023-49103: OwnCloud - Phpinfo Configuration 漏洞描述 An issue was discovered in ownCloud owncloud/graphapi 0.2.x before 0.2.1 and 0.3.x before 0.3.1. The graphapi app...
2023年6月26日 05:58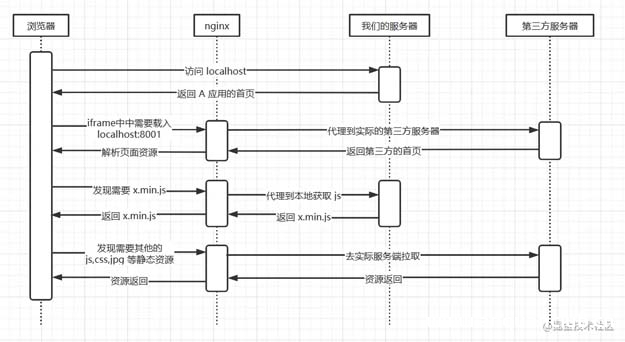
nginx 解决跨域问题嵌入第三方页面_nginx
本文主要介绍了nginx 解决跨域问题嵌入第三方页面,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录前言困难跨域定义nginx 的特性反向代理动静分离尝...
2022年6月23日 08:41CVE-2024-51567: CyberPanel v2.3.6 Pre-Auth Remote Code Execution
漏洞标题 CVE-2024-51567: CyberPanel v2.3.6 Pre-Auth Remote Code Execution 漏洞描述 upgrademysqlstatus in databases/views.py in CyberPanel (aka Cyber Panel) before 5b08cd6 allows re...
2024年7月7日 14:37CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting
漏洞标题 CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting 漏洞描述 WordPress Sniplets 1.1.2 and 1.2.2 plugin contains a cross-site scripting vulnerability which ...
2008年2月21日 21:03CVE-2023-2986: Abandoned Cart Lite for WooCommerce – Authentication Bypass
漏洞标题 CVE-2023-2986: Abandoned Cart Lite for WooCommerce - Authentication Bypass 漏洞描述 The Abandoned Cart Lite for WooCommerce plugin for WordPress is vulnerable to authentic...
2023年3月23日 00:52CVE-2017-18590: Timesheet Plugin < 0.1.5 - Cross-Site Scripting
漏洞标题 CVE-2017-18590: Timesheet Plugin < 0.1.5 - Cross-Site Scripting 漏洞描述 The Timesheet plugin before 0.1.5 for WordPress has multiple XSS issues. PoC代码
2017年10月21日 14:49CVE-2021-36260: Hikvision IP camera/NVR – Remote Command Execution
漏洞标题 CVE-2021-36260: Hikvision IP camera/NVR - Remote Command Execution 漏洞描述 Certain Hikvision products contain a command injection vulnerability in the web server due to t...
2021年10月1日 10:04
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

