
最新发布第339页

CVE-2024-12987: DrayTek Vigor – Command Injection
漏洞标题 CVE-2024-12987: DrayTek Vigor - Command Injection 漏洞描述 DrayTek Gateway devices (Vigor2960, Vigor300B, etc.) are vulnerable to command injection via the session paramet...
 2024年7月28日 07:36
CVE-2025-49596: MCP Inspector < 0.14.0 UnauthenticatedRemote Code Execution
漏洞标题 CVE-2025-49596: MCP Inspector < 0.14.0 UnauthenticatedRemote Code Execution 漏洞描述 The MCP inspector is a developer tool for testing and debugging MCP servers. Versio...
2025年3月10日 21:23CVE-2023-2813: WordPress Multiple Themes – Reflected Cross-Site Scripting
漏洞标题 CVE-2023-2813: Wordpress Multiple Themes - Reflected Cross-Site Scripting 漏洞描述 All of the above Aapna WordPress theme through 1.3, Anand WordPress theme through 1.2, A...
2023年10月25日 13:28CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
2020年2月14日 17:06CVE-2020-27735: Wing FTP 6.4.4 – Cross-Site Scripting
漏洞标题 CVE-2020-27735: Wing FTP 6.4.4 - Cross-Site Scripting 漏洞描述 Wing FTP 6.4.4 is vulnerable to cross-site scripting via its web interface because an arbitrary IFRAME eleme...
2020年12月27日 13:49CVE-2017-3132: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting
漏洞标题 CVE-2017-3132: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.6.0 and earlier allows attac...
2017年7月26日 12:41
Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露 腾达W15E路由器外置4根5dBi高增益无线天线,同时还内置独立PA和LNA模块,大大增强无线信...
2026年2月13日 12:53CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read
漏洞标题 CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read 漏洞描述 Citrix ShareFile StorageZones (aka storage zones) Controller versions through at le...
2020年9月24日 01:36CVE-2025-49002: DataEase 远程代码执行漏洞
漏洞标题 CVE-2025-49002: DataEase 远程代码执行漏洞 漏洞描述 CVE-2025-49002 是由于H2数据库模块没有严格过滤用户输入的JDBC连接参数,可使用大小写绕过补丁。攻击者可利用这些漏洞实现未授...
2025年3月20日 06:56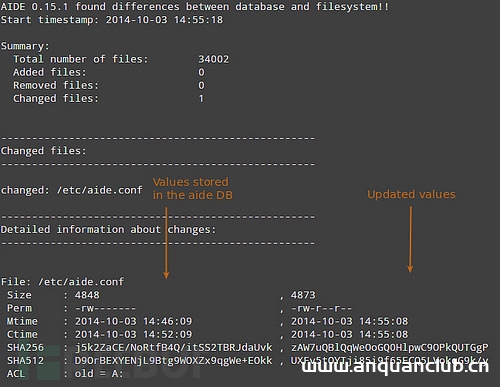
Linux如何基于AIDE检测文件系统完整性_Linux
这篇文章主要介绍了Linux如何基于AIDE检测文件系统完整性,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、AIDE AIDE(Advanced Intrusi...
2023年8月16日 20:49CVE-2020-25506: D-Link DNS-320 – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-25506: D-Link DNS-320 - Unauthenticated Remote Code Execution 漏洞描述 D-Link DNS-320 FW v2.06B01 Revision Ax is susceptible to a command injection vulnerability ...
2020年2月2日 08:33CVE-2011-5265: Featurific For WordPress 1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2011-5265: Featurific For WordPress 1.6.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in cached_image.php in the Featurific For WordPress plug...
2011年11月6日 03:43CVE-2020-9047: exacqVision Web Service – Remote Code Execution
漏洞标题 CVE-2020-9047: exacqVision Web Service - Remote Code Execution 漏洞描述 exacqVision Web Service is susceptible to remote code execution which could allow the execution of ...
2020年1月4日 14:34CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞
漏洞标题 CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞 漏洞描述 使用 MLflow 模型注册表托管 MLflow 开源项目的用户 mlflow server或者 mlflow ui使用早于 MLflow 2.2.1 的 MLflow 版...
2023年7月4日 05:27CVE-2022-0288: WordPress Ad Inserter <2.7.10 - Cross-Site Scripting
漏洞标题 CVE-2022-0288: WordPress Ad Inserter <2.7.10 - Cross-Site Scripting 漏洞描述 WordPress Ad Inserter plugin before 2.7.10 contains a cross-site scripting vulnerability. I...
2022年11月7日 11:09CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting
漏洞标题 CVE-2020-1943: Apache OFBiz <=16.11.07 - Cross-Site Scripting 漏洞描述 Apache OFBiz 16.11.01 to 16.11.07 is vulnerable to cross-site scripting because data sent with co...
2020年9月23日 08:29
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

