
最新发布第340页

CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
 2022年5月27日 13:02
CVE-2020-35846: Agentejo Cockpit < 0.11.2 - NoSQL Injection
漏洞标题 CVE-2020-35846: Agentejo Cockpit < 0.11.2 - NoSQL Injection 漏洞描述 Agentejo Cockpit before 0.11.2 allows NoSQL injection via the Controller/Auth.php check function. T...
2020年8月8日 01:24CVE-2021-24364: WordPress Jannah Theme <5.4.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24364: WordPress Jannah Theme <5.4.4 - Cross-Site Scripting 漏洞描述 WordPress Jannah theme before 5.4.4 contains a reflected cross-site scripting vulnerabilit...
2021年6月25日 11:38CVE-2020-12800: WordPress Contact Form 7 <1.3.3.3 - Remote Code Execution
漏洞标题 CVE-2020-12800: WordPress Contact Form 7 <1.3.3.3 - Remote Code Execution 漏洞描述 WordPress Contact Form 7 before 1.3.3.3 allows unrestricted file upload and remote co...
2020年1月5日 15:40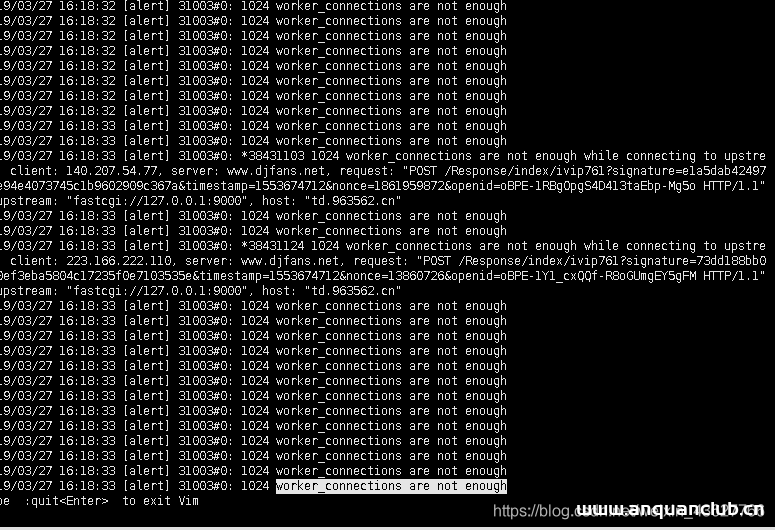
nginx服务器异常502 bad gateway原因排查_nginx
这篇文章主要介绍了nginx服务器异常502 bad gateway原因排查,本篇文章通过简要的案例,讲解了该项技术的了解与使用,以下就是详细内容,需要的朋友可以参考下 服务器进行公众号粉丝数据同步以及批...
2022年6月15日 09:45CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting
漏洞标题 CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting 漏洞描述 Jenkins Gitlab Hook 1.4.2 and earlier does not escape project names in the build_now endpoint...
2020年1月26日 10:42
Linux watch命令的使用_Linux
这篇文章主要介绍了Linux watch命令的使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1.命令简介 watch 命令...
2024年5月2日 20:36bugbounty技巧聚合20210813
漏洞报告 GitHub Security Lab [#1301752 C#]: HttpOnly and Secure Cookies for .NET Core and .NET #1301753 Java: Timing attacks while comparing results of cryptographic operations Ube...
2022年3月10日 23:37CVE-2016-1000142: WordPress MW Font Changer <=4.2.5 - Cross-Site Scripting
漏洞标题 CVE-2016-1000142: WordPress MW Font Changer <=4.2.5 - Cross-Site Scripting 漏洞描述 WordPress MW Font Changer plugin 4.2.5 and before contains a cross-site scripting vu...
2016年11月22日 02:42CVE-2013-3526: WordPress Plugin Traffic Analyzer – ‘aoid’ Cross-Site Scripting
漏洞标题 CVE-2013-3526: WordPress Plugin Traffic Analyzer - 'aoid' Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in js/ta_loaded.js.php in the Traffi...
2013年6月5日 10:09CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting
漏洞标题 CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting 漏洞描述 WordPress sourceAFRICA plugin version 0.1.3 contains a cross-site scripting vulnerability....
2015年7月5日 08:56CVE-2016-7834: Sony IPELA Engine IP Camera – Hardcoded Account
漏洞标题 CVE-2016-7834: Sony IPELA Engine IP Camera - Hardcoded Account 漏洞描述 Multiple SONY network cameras are vulnerable to sensitive information disclosure via hardcoded cred...
2016年2月11日 17:38CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年1月26日 15:49
SecCrawler – 一个方便安全研究人员获取每日安全日报的爬虫和推送程序
前言 一个方便安全研究人员获取每日安全日报的爬虫和推送程序,目前爬取范围包括先知社区、安全客、Seebug Paper、跳跳糖、奇安信攻防社区、棱角社区以及绿盟、腾讯玄武、天融信、360等实验室博...

 2026年3月15日 12:27
CVE-2008-4668: Joomla! Image Browser 0.1.5 rc2 – Local File Inclusion
漏洞标题 CVE-2008-4668: Joomla! Image Browser 0.1.5 rc2 - Local File Inclusion 漏洞描述 Joomla! Image Browser 0.1.5 rc2 is susceptible to local file inclusion via com_imagebrowser ...
2008年3月21日 04:09CVE-2008-6080: Joomla! ionFiles 4.4.2 – Local File Inclusion
漏洞标题 CVE-2008-6080: Joomla! ionFiles 4.4.2 - Local File Inclusion 漏洞描述 Joomla! ionFiles 4.4.2 is susceptible to local file inclusion in download.php in the ionFiles (com_io...
2008年9月21日 10:06
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

