
最新发布第342页

CVE-2015-1579: WordPress Slider Revolution – Local File Disclosure
漏洞标题 CVE-2015-1579: WordPress Slider Revolution - Local File Disclosure 漏洞描述 Directory traversal vulnerability in the Elegant Themes Divi theme for WordPress allows remote ...
 2015年7月6日 21:43
夜神模拟器抓包(2)–Frida配合r0capture抓取APP数据包&&反证书抓包
接上一篇文章,我们接着来讲Frida配合r0capture抓取APP数据包 前言 在渗透测试中总有APP的数据包是无法被抓取的,但frida与r0capture进行配合可以对那些无法抓取的数据包进行抓取 首先先了解一...

 2024年1月18日 17:35
CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion
漏洞标题 CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion 漏洞描述 WordPress Videos sync PDF 1.7.4 and prior does not validate the p parameter before usin...
2022年1月11日 05:06CVE-2024-43441: Apache HugeGraph-Server <1.5.0 - Authentication Bypass
漏洞标题 CVE-2024-43441: Apache HugeGraph-Server <1.5.0 - Authentication Bypass 漏洞描述 Apache HugeGraph-Server versions prior to 1.5.0 contain an authentication bypass vulnera...
2024年4月13日 19:11CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload
漏洞标题 CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload 漏洞描述 WordPress eaSync Booking plugin bundle for hotel, restaurant and car rental before 1.1....
2022年7月31日 09:13CVE-2024-57045: D-Link DIR-859 – Information Disclosure
漏洞标题 CVE-2024-57045: D-Link DIR-859 - Information Disclosure 漏洞描述 A critical information disclosure vulnerability exists in D-Link devices where sensitive device account in...
2024年6月12日 22:27(CVE-2025-10210) ChanCMS Search功能SQL注入漏洞
漏洞标题 (CVE-2025-10210) ChanCMS Search功能SQL注入漏洞 漏洞描述 (CVE-2025-10210) ChanCMS Search功能SQL注入漏洞 PoC代码 暂无
2025年9月1日 19:21
bugbounty技巧聚合20220117
漏洞报告 【 Django】将潜在恶意数据反序列化为 RCE http://hackerone.com/reports/1415436 【IBM】通过用户搜索的 SQL 注入和明文密码 http://hackerone.com/reports/703819 【Lark Technologi...
2022年4月1日 18:36CVE-2020-5515: Gila CMS 1.11.8 SQL Injection.
漏洞标题 CVE-2020-5515: Gila CMS 1.11.8 SQL Injection. 漏洞描述 Gila CMS 1.11.8 SQL Injection. fofa: "Gila CMS" PoC代码
2020年9月21日 18:14CVE-2020-35846: Agentejo Cockpit < 0.11.2 - NoSQL Injection
漏洞标题 CVE-2020-35846: Agentejo Cockpit < 0.11.2 - NoSQL Injection 漏洞描述 Agentejo Cockpit before 0.11.2 allows NoSQL injection via the Controller/Auth.php check function. T...
2020年10月21日 00:24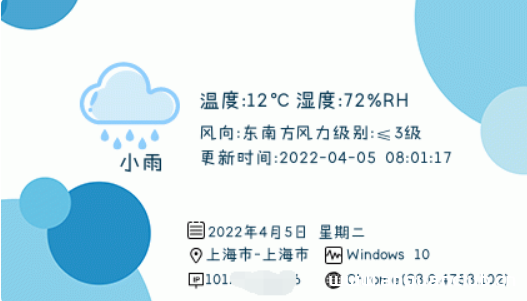
为你的网站添加一个帅气的IP签名档吧 – 教程附源码
先来看看效果吧 远程调用只需要将下面代码加到想显示的地方就行!比如网站侧栏/弹窗提醒等等... <img src='https://b.encenc.com/tools/ip_picture/' alt='' width='428' height='250' />
2022年6月2日 18:16CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control
漏洞标题 CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control 漏洞描述 WordPress WPQA plugin before 5.5 is susceptible to improper access control. The plugin lacks authe...
2022年7月6日 04:20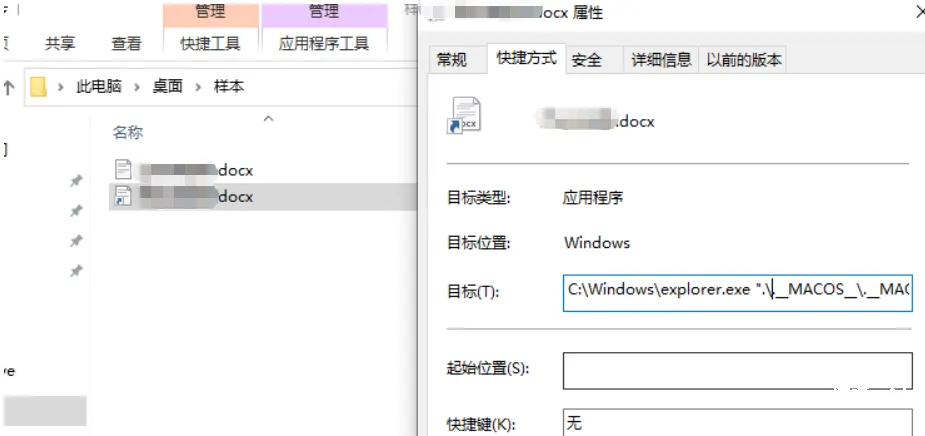
某攻防钓鱼样本分析
https://xz.aliyun.com/news/91931 基础静态分析 拿到样本解压目录看只有lnk和一个Word文档,基本确定为LNK钓鱼马了,看下lnk执行的命令:如下图 打开查看目录结构发现LNK执行命令指向exe,查看...
2026年4月24日 16:31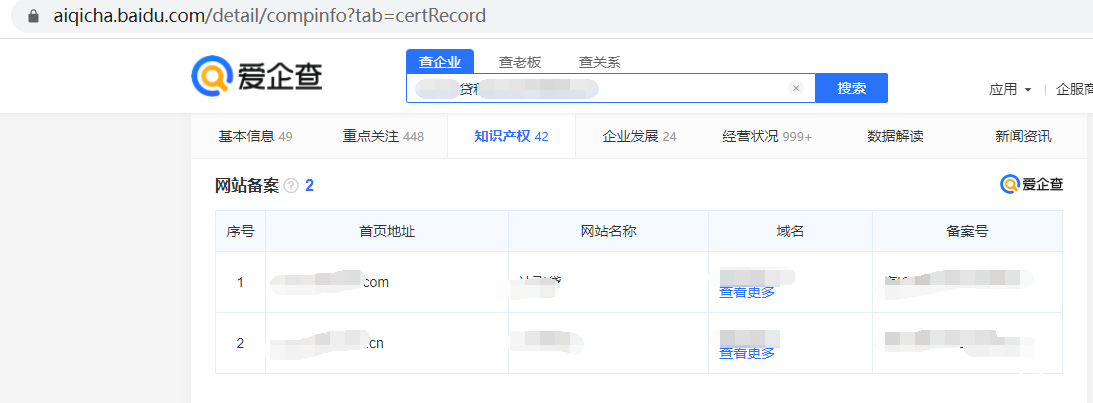
记一次某贷款公司从0到100的渗透测试记录
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。漏洞测试结束后已将漏洞提交漏洞平台。 一、信息收集 首先通过...
2022年3月10日 23:37CVE-2021-22175: GitLab CI Lint API – Server-Side Request Forgery
漏洞标题 CVE-2021-22175: GitLab CI Lint API - Server-Side Request Forgery 漏洞描述 GitLab 10.5 and later contain a server-side request forgery caused by insecure handling of webhoo...
2021年11月11日 11:16CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) – Local File Inclusion
漏洞标题 CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - Local File Inclusion 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software and ...
2020年9月17日 18:13
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

