
最新发布第346页

CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection
漏洞标题 CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection 漏洞描述 A SQL injection vulnerability in the product_all_one_img and image_product parameters of the...
 2022年7月8日 09:32
CVE-2018-1271: Spring MVC Framework – Local File Inclusion
漏洞标题 CVE-2018-1271: Spring MVC Framework - Local File Inclusion 漏洞描述 Spring MVC Framework versions 5.0 prior to 5.0.5 and versions 4.3 prior to 4.3.15 and older unsupported...
2018年11月17日 09:14Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198)
漏洞标题 Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198) 漏洞描述 Cisco IOS XE 是一个开放灵活的操作系统,针对未来的工作进行了优化。作为适用于企业有线和无线接入、聚合...
2023年4月27日 10:08
bugbounty技巧聚合20210811
漏洞报告 HackerOne #1256371 PII data Leakage through hackerone reports #1145563 Tab nabbing in Hackerone inbox. Basecamp #1288898 Password reset link not expiring after changing pa...
2022年4月1日 18:36
2021常见的搜索引擎蜘蛛的User Agent汇总
名词解释 Spider Spider、蜘蛛、爬虫均为一个意思,一般是人为设计好的,用来收集信息。 User-Agent User-Agent简称UA,一般代表了用户使用的设备、系统、浏览器、环境等信息,当然Spider也有专...

 2022年2月15日 14:52
CVE-2022-38131: RStudio Connect – Open Redirect
漏洞标题 CVE-2022-38131: RStudio Connect - Open Redirect 漏洞描述 RStudio Connect prior to 2023.01.0 is affected by an Open Redirect issue. The vulnerability could allow an attacke...
2022年9月22日 02:34CVE-2024-9465: Palo Alto Expedition – SQL Injection
漏洞标题 CVE-2024-9465: Palo Alto Expedition - SQL Injection 漏洞描述 An SQL injection vulnerability in Palo Alto Networks Expedition allows an unauthenticated attacker to reveal E...
2024年6月17日 20:29
CNVD-2017-02833 fastjson 1.2.24 RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CNVD-2017-02833 fastjson 1.2.24 RCE Fastjson是一个Java库,可以将Java对象转换为JSON格式,当然它也可以将JSON字符串转换为Java对象。...
2023年2月12日 11:39CVE-2017-12615: Apache Tomcat Servers – Remote Code Execution
漏洞标题 CVE-2017-12615: Apache Tomcat Servers - Remote Code Execution 漏洞描述 Apache Tomcat servers 7.0.{0 to 79} are susceptible to remote code execution. By design, you are not...
2017年1月28日 07:27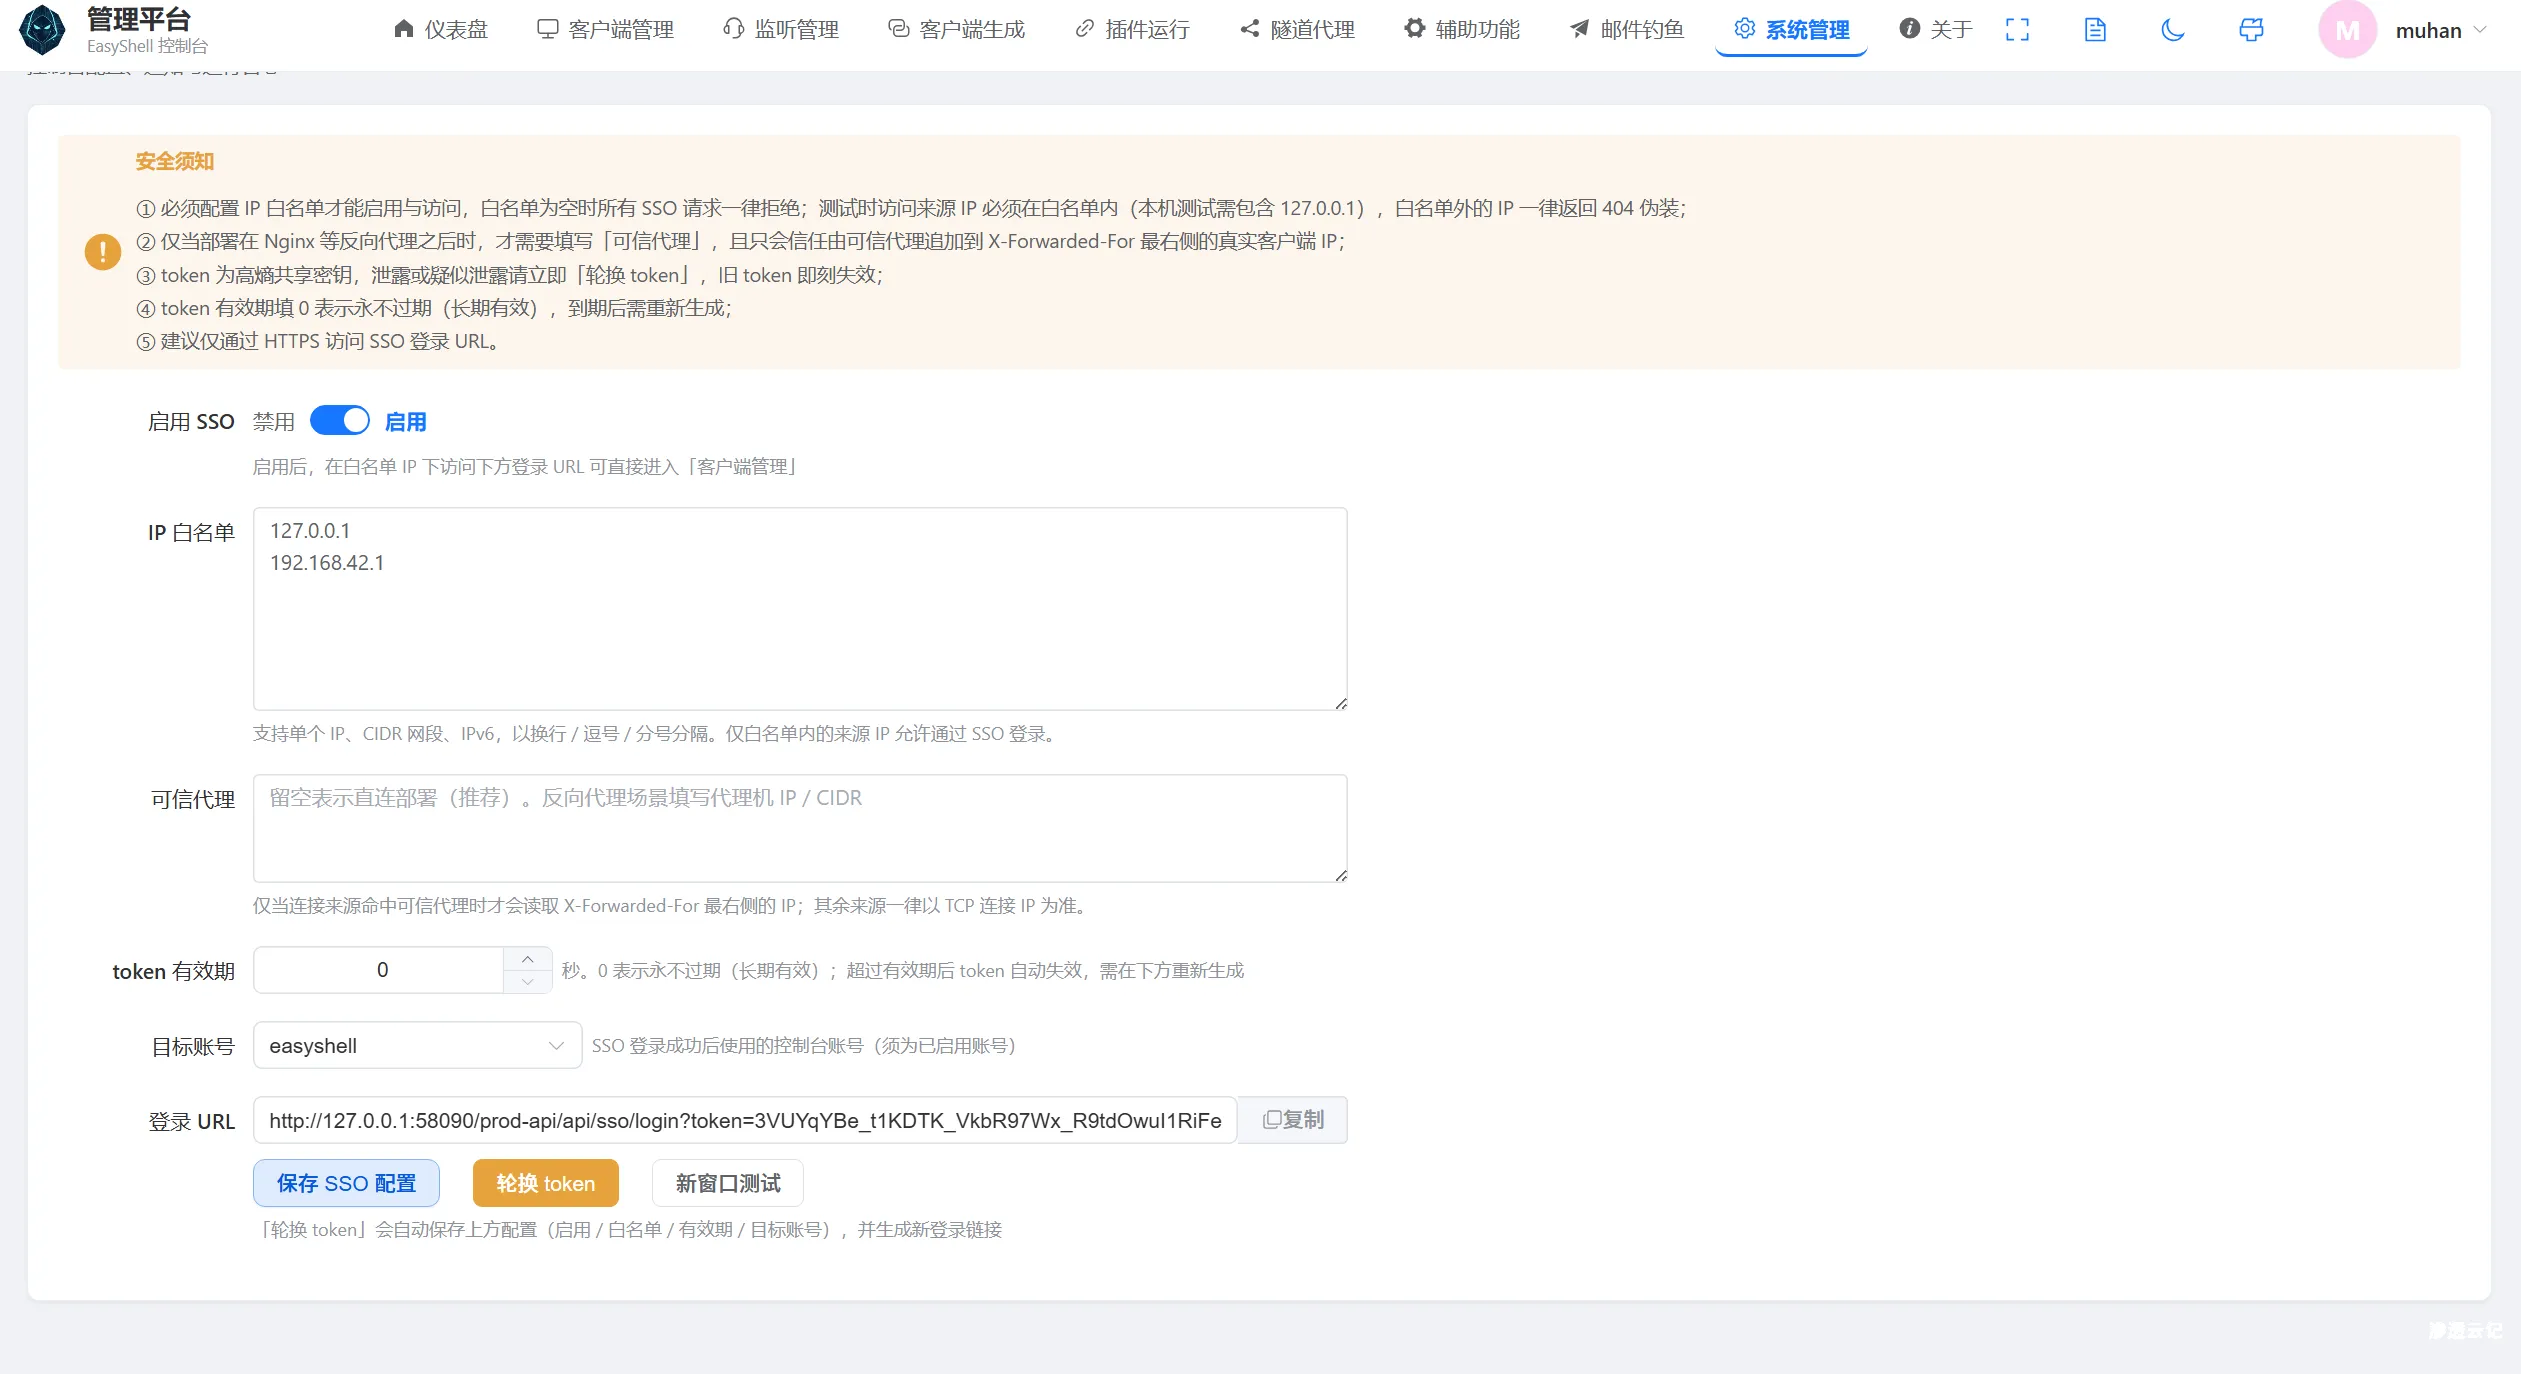
【工具更新】EasyShell v2.8 版本更新,新增stowaway多级网络上线、sso单点登录支持各位师傅将easyshell无缝嵌入各自的redteam工具中
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复前端界面刷新异常与卡顿的bug, 修复隧道代理流量特征被捕获的情况, 修复ws协议无法上线的bug, 新增系统sso本地单点...
2026年8月29日 19:12CVE-2013-2287: WordPress Plugin Uploader 1.0.4 – Cross-Site Scripting
漏洞标题 CVE-2013-2287: WordPress Plugin Uploader 1.0.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in views/notify.php in the Uploader plugin 1.0...
2013年5月26日 14:24CVE-2021-37416: Zoho ManageEngine ADSelfService Plus <=6103 - Cross-Site Scripting
漏洞标题 CVE-2021-37416: Zoho ManageEngine ADSelfService Plus <=6103 - Cross-Site Scripting 漏洞描述 Zoho ManageEngine ADSelfService Plus 6103 and prior contains a reflected cro...
2021年11月30日 05:01Atlassian Jira SSRF漏洞 (CVE-2019-8451)
漏洞标题 Atlassian Jira SSRF漏洞 (CVE-2019-8451) 漏洞描述 Atlassian Jira SSRF漏洞 (CVE-2019-8451) PoC代码 暂无
2019年5月9日 04:01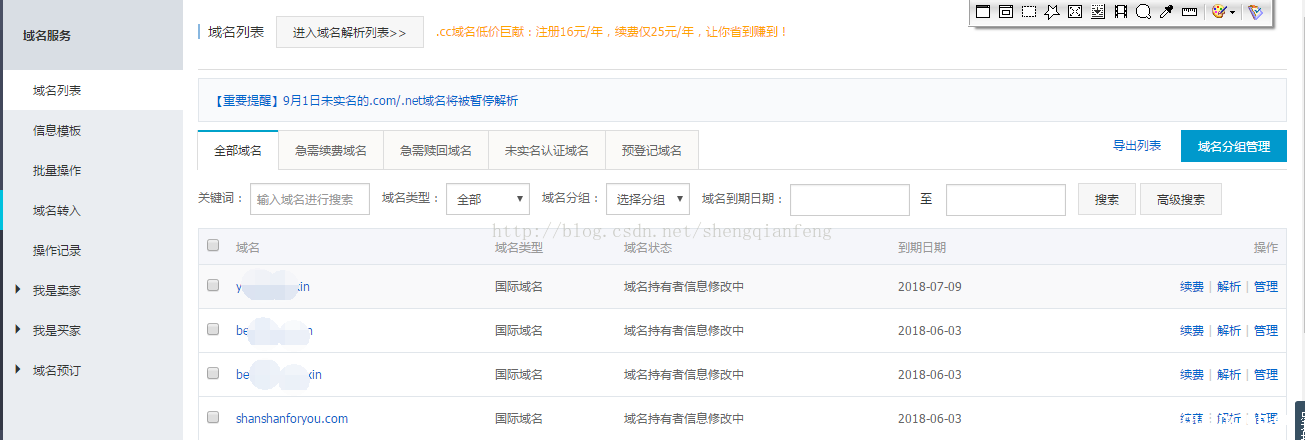
阿里云域名和ip绑定步骤方法实现_Linux
这篇文章主要介绍了阿里云域名和ip绑定步骤方法实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1 进入阿里云...
2023年10月24日 21:01CVE-2017-5521: Bypassing Authentication on NETGEAR Routers
漏洞标题 CVE-2017-5521: Bypassing Authentication on NETGEAR Routers 漏洞描述 NETGEAR routers before 6.0.10 allow remote attackers to bypass authentication and gain access to the ro...
2017年1月16日 06:18CVE-2024-10516: Swift Performance Lite < 2.3.7.2 - Local PHP File Inclusion
漏洞标题 CVE-2024-10516: Swift Performance Lite < 2.3.7.2 - Local PHP File Inclusion 漏洞描述 A vulnerability in Swift Performance Lite before version 2.3.7.2 allows unauthentic...
2024年3月27日 07:59
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

