
最新发布第348页

CVE-2024-38473: Apache HTTP Server – ACL Bypass
漏洞标题 CVE-2024-38473: Apache HTTP Server - ACL Bypass 漏洞描述 Encoding problem in mod_proxy in Apache HTTP Server 2.4.59 and earlier allows request URLs with incorrect encoding...
 2024年7月24日 07:45
CVE-2015-7297: Joomla Core SQL Injection
漏洞标题 CVE-2015-7297: Joomla Core SQL Injection 漏洞描述 Joomla 3.4.4 之前的 3.2 SQL 注入漏洞 Joomla 中的 SQL 注入漏洞!3.4.4 之前的 3.2 允许远程攻击者通过未指定的向量执行任意 SQ...
2015年9月5日 01:54CVE-2020-36112: CSE Bookstore 1.0 – SQL Injection
漏洞标题 CVE-2020-36112: CSE Bookstore 1.0 - SQL Injection 漏洞描述 CSE Bookstore version 1.0 is vulnerable to time-based blind, boolean-based blind and OR error-based SQL injectio...
2020年10月21日 10:44CVE-2021-46073: Vehicle Service Management System 1.0 – Cross Site Scripting
漏洞标题 CVE-2021-46073: Vehicle Service Management System 1.0 - Cross Site Scripting 漏洞描述 Vehicle Service Management System 1.0 contains a cross-site scripting vulnerability v...
2021年11月7日 12:58
CVE-2022-30525 Zyxel 防火墙命令注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-30525 Zyxel 防火墙命令注入漏洞 2022 年 5 月 12 日,Zyxel(合勤)发布安全公告,修复了其防火墙设备中未经身份验证的远程...
2023年2月12日 11:39CVE-2020-7209: LinuxKI Toolset <= 6.01 - Remote Command Execution
漏洞标题 CVE-2020-7209: LinuxKI Toolset <= 6.01 - Remote Command Execution 漏洞描述 LinuxKI v6.0-1 and earlier are vulnerable to remote code execution. PoC代码
2020年3月9日 20:22CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
2023年3月4日 04:01CVE-2021-3017: Intelbras WIN 300/WRN 342 – Credentials Disclosure
漏洞标题 CVE-2021-3017: Intelbras WIN 300/WRN 342 - Credentials Disclosure 漏洞描述 Intelbras WIN 300 and WRN 342 devices through 2021-01-04 allows remote attackers to discover cre...
2021年11月19日 16:27Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞
漏洞标题 Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞 漏洞描述 Apache OFBiz存在XML外部实体注入漏洞,此漏洞是由于httpService接口对用户的请求验证不当导致的。 PoC代码 暂无
2018年9月26日 22:38CVE-2023-3380: WAVLINK WN579X3 – Remote Command Execution
漏洞标题 CVE-2023-3380: WAVLINK WN579X3 - Remote Command Execution 漏洞描述 Remote Command Execution vulnerability in WAVLINK WN579X3 routers via pingIp parameter in /cgi-bin/adm.c...
2023年3月16日 09:49CVE-2021-41460: ECShop 4.1.0 – SQL Injection
漏洞标题 CVE-2021-41460: ECShop 4.1.0 - SQL Injection 漏洞描述 ECShop 4.1.0 has SQL injection vulnerability, which can be exploited by attackers to obtain sensitive information. Po...
2021年1月28日 12:14CVE-2016-1000141: WordPress Page Layout builder v1.9.3 – Cross-Site Scripting
漏洞标题 CVE-2016-1000141: WordPress Page Layout builder v1.9.3 - Cross-Site Scripting 漏洞描述 WordPress plugin Page-layout-builder v1.9.3 contains a cross-site scripting vulnerab...
2016年10月27日 19:10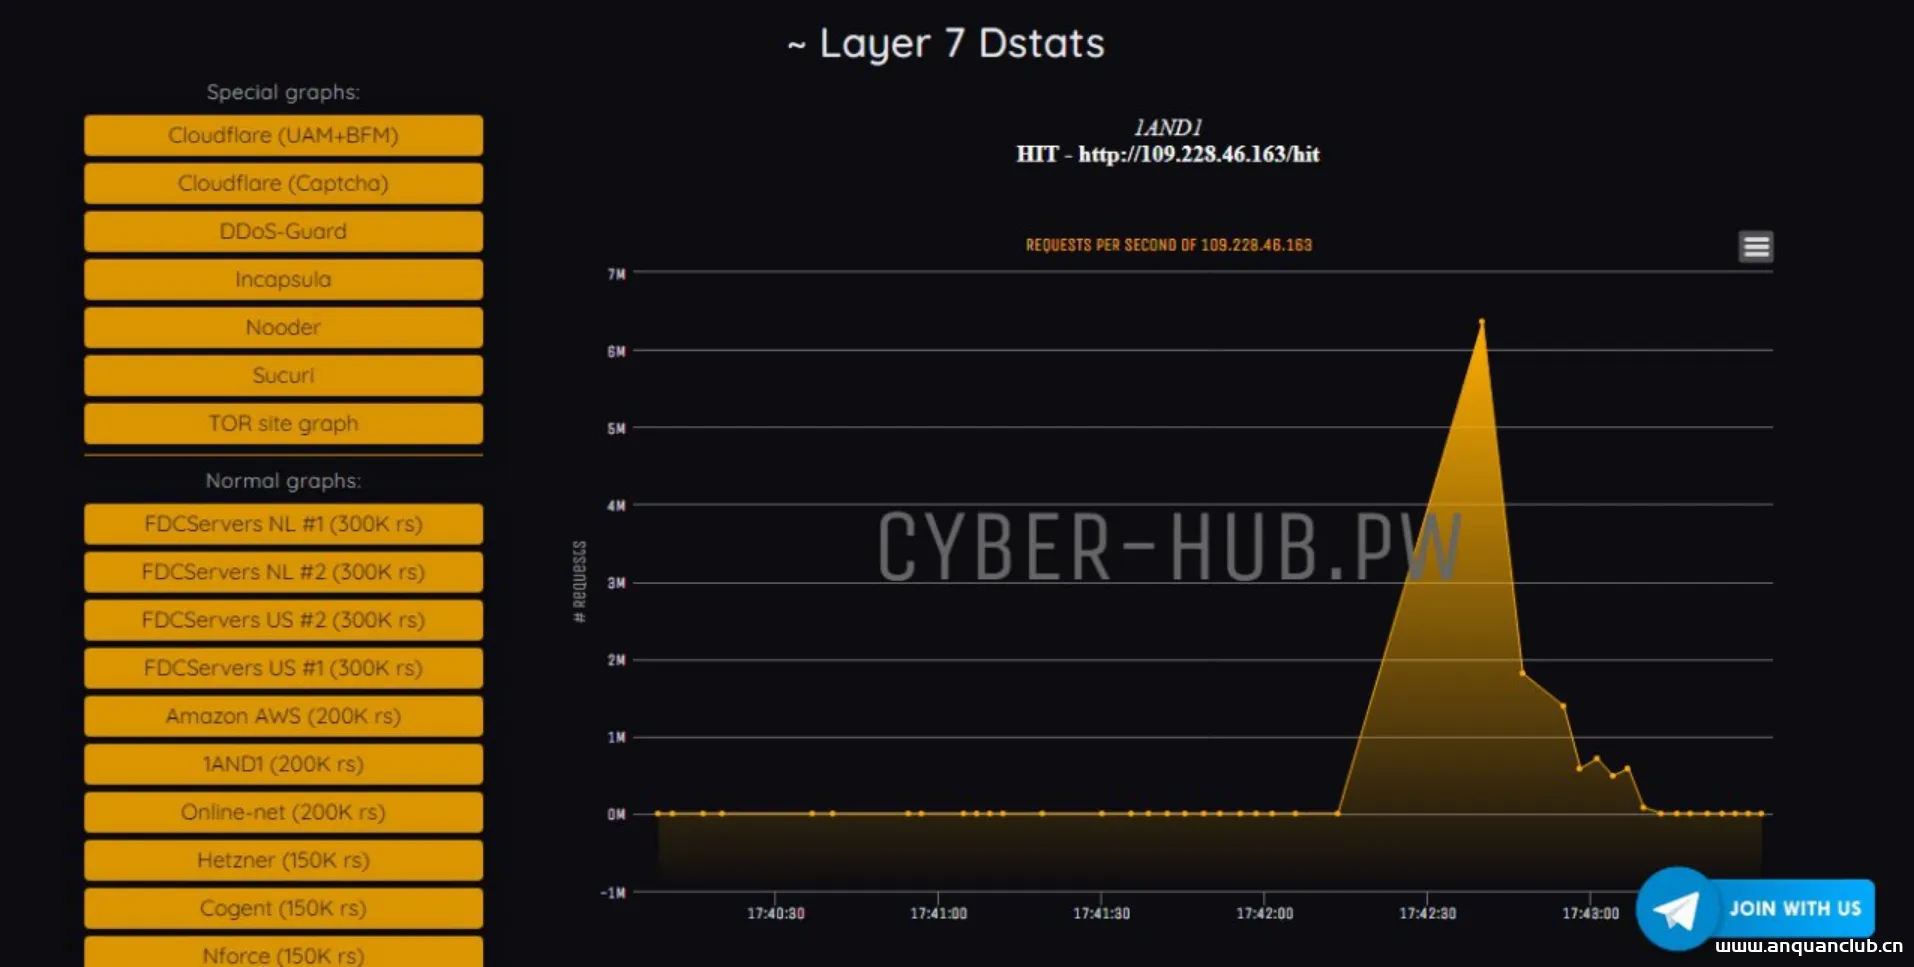
网站测压–MHDDoS – 有56种方法的DDoS攻击脚本
请勿非法攻击他人网站,遵守网络安全法,共同营造绿色上网环境!!! 相关阅读 项目介绍 MHDDoS – 有56种方法的DDoS攻击脚本 项目地址 http://github.com/MatrixTM/MHDDoS 下载 您可以从 githu...

 2023年1月13日 19:37
2021常见的搜索引擎蜘蛛的User Agent汇总
名词解释 Spider Spider、蜘蛛、爬虫均为一个意思,一般是人为设计好的,用来收集信息。 User-Agent User-Agent简称UA,一般代表了用户使用的设备、系统、浏览器、环境等信息,当然Spider也有专...
2022年2月15日 14:52CVE-2019-14750: osTicket < 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2019-14750: osTicket < 1.12.1 - Cross-Site Scripting 漏洞描述 An issue was discovered in osTicket before 1.10.7 and 1.12.x before 1.12.1. Stored XSS exists in setup...
2019年9月15日 07:04CVE-2023-43325: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-43325: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in the data[redirect_url] parameter on user lo...
2023年3月8日 23:42
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

