
最新发布第350页

CVE-2016-1000138: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting
漏洞标题 CVE-2016-1000138: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting 漏洞描述 WordPress Admin Font Editor plugin indexisto 1.8 and before contains a cross-site sc...
 2016年12月20日 00:13
CVE-2021-39501: EyouCMS 1.5.4 Open Redirect
漏洞标题 CVE-2021-39501: EyouCMS 1.5.4 Open Redirect 漏洞描述 EyouCMS 1.5.4 is vulnerable to an Open Redirect vulnerability. An attacker can redirect a user to a malicious url via ...
2021年9月23日 20:36CVE-2024-48651: ProFTPD ≤ 1.3.8b – Privilege Escalation via mod_sql
漏洞标题 CVE-2024-48651: ProFTPD ≤ 1.3.8b - Privilege Escalation via mod_sql 漏洞描述 ProFTPD versions through 1.3.8b (before commit cec01cc) contain a vulnerability in the mod_sq...
2024年3月9日 16:30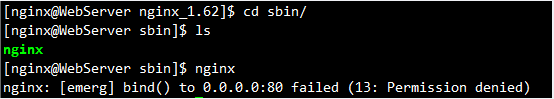
Linux系统下Tomcat使用80端口的方法_Linux
这篇文章主要给大家介绍了关于Linux系统下Tomcat使用80端口的相关资料,文中通过示例代码介绍的非常详细,对大家学习或者使用Tomcat具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧 ...
2024年7月10日 20:25CVE-2018-1000861: Jenkins 2.138 Remote Command Execution
漏洞标题 CVE-2018-1000861: Jenkins 2.138 Remote Command Execution 漏洞描述 A code execution vulnerability exists in the Stapler web framework used by Jenkins 2.153 and earlier, LTS...
2018年7月26日 04:43CVE-2021-24298: WordPress Simple Giveaways <2.36.2 - Cross-Site Scripting
漏洞标题 CVE-2021-24298: WordPress Simple Giveaways <2.36.2 - Cross-Site Scripting 漏洞描述 WordPress Simple Giveaways plugin before 2.36.2 contains a cross-site scripting vulne...
2021年7月18日 22:21CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Post Grid plugin before 2.1.8 contains a reflected cross-site scripting vulnerabili...
2021年12月1日 08:59CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection
漏洞标题 CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection 漏洞描述 The WordPress WP-Advanced-Search plugin for WordPress is vulnerable to SQL Injection in al...
2024年7月20日 18:58
深入理解linux执行文件提示No such file or directory的背后原因_Linux
这篇文章主要介绍了深入理解linux执行文件提示No such file or directory的背后原因,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编...
2026年5月16日 11:45CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting 漏洞描述 WordPress Advanced Booking Calendar plugin before 1.7.1 contains a cross-site ...
2022年2月13日 16:55CVE-2025-6174: WordPress Qwizcards < 3.95 - Cross-Site Scripting (Reflected)
漏洞标题 CVE-2025-6174: WordPress Qwizcards < 3.95 - Cross-Site Scripting (Reflected) 漏洞描述 The WordPress Qwizcards plugin before version 3.95 does not sanitise and escape th...
2025年1月28日 18:22CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting
漏洞标题 CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting 漏洞描述 WordPress Shortcodes and extra features plugin for the Phlox the...
2022年1月23日 00:52
(6)容器数据持久化
上一篇介绍了一下docker容器管理常用命令,这一篇我们来介绍一下docke如何实现数据持续化,即文件挂载 容器数据持久化 Docker提供两种方式将数据从宿主机挂载到容器中: volumes:Docker管理宿...

 2023年1月9日 17:48
CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery
漏洞标题 CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery 漏洞描述 WordPress Like Button Rating plugin before 2.6.32 is susceptible to server-s...
2021年6月9日 20:22CVE-2020-15895: D-Link DIR-816L 2.x – Cross-Site Scripting
漏洞标题 CVE-2020-15895: D-Link DIR-816L 2.x - Cross-Site Scripting 漏洞描述 D-Link DIR-816L devices 2.x before 1.10b04Beta02 contains a cross-site scripting vulnerability. In the ...
2020年11月12日 07:30
CVE-2020-35339 骑士cms任意代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2020-35339 骑士cms任意代码执行 骑士人才系统是一项基于PHP+MYSQL为核心开发的一套免费+开源专业人才招聘系统。由太原迅易科技有...
2023年2月15日 12:53
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

