
最新发布第351页

CVE-2019-12461: WebPort 1.19.1 – Cross-Site Scripting
漏洞标题 CVE-2019-12461: WebPort 1.19.1 - Cross-Site Scripting 漏洞描述 Web Port 1.19.1 is vulnerable to cross-site scripting via the /log type parameter. PoC代码
 2019年4月3日 12:50
CVE-2021-27856: FatPipe WARP/IPVPN/MPVPN – Backdoor Account
漏洞标题 CVE-2021-27856: FatPipe WARP/IPVPN/MPVPN - Backdoor Account 漏洞描述 FatPipe WARP, IPVPN, and MPVPN software prior to versions 10.1.2r60p91 and 10.2.2r42 contain an accoun...
2021年5月4日 19:17
隐患自查 – 关键信息基础设施安全保护 – hvv面试题
护网前防守方的准备工作: 护网前期自查工作清单: 互联网暴露自查: 护网保障资产梳理: 全面基础安全自查: 业务系统风险缝隙: 内部账号安全审计: 安全能力缺陷补充: 资产表的重要性及其作...

 2022年6月29日 17:53
CVE-2006-2173: FileZilla FTP Server 2.2.22 – Buffer Overflow
漏洞标题 CVE-2006-2173: FileZilla FTP Server 2.2.22 - Buffer Overflow 漏洞描述 FileZilla FTP Server version 2.2.22 contains a buffer overflow vulnerability that allows remote authe...
2006年6月21日 12:33CVE-2025-2746: Kentico Xperience 13 CMS – Staging Service Authentication Bypass (WT-2025-0011)
漏洞标题 CVE-2025-2746: Kentico Xperience 13 CMS - Staging Service Authentication Bypass (WT-2025-0011) 漏洞描述 Before Kentico Xperience 13 Hotfix 173, this vulnerability can be e...
2025年3月4日 09:22
SecCrawler – 一个方便安全研究人员获取每日安全日报的爬虫和推送程序
前言 一个方便安全研究人员获取每日安全日报的爬虫和推送程序,目前爬取范围包括先知社区、安全客、Seebug Paper、跳跳糖、奇安信攻防社区、棱角社区以及绿盟、腾讯玄武、天融信、360等实验室博...
2026年3月15日 12:27
tomcat单机多实例的实现_Tomcat
这篇文章主要介绍了tomcat单机多实例的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1、前言 ...
2023年7月9日 21:14CVE-2018-16159: WordPress Gift Voucher <4.1.8 - Blind SQL Injection
漏洞标题 CVE-2018-16159: WordPress Gift Voucher <4.1.8 - Blind SQL Injection 漏洞描述 WordPress Gift Vouchers plugin before 4.1.8 contains a blind SQL injection vulnerability vi...
2018年12月15日 00:44CVE-2018-19386: SolarWinds Database Performance Analyzer 11.1.457 – Cross-Site Scripting
漏洞标题 CVE-2018-19386: SolarWinds Database Performance Analyzer 11.1.457 - Cross-Site Scripting 漏洞描述 SolarWinds Database Performance Analyzer 11.1.457 contains a reflected cr...
2018年6月8日 06:21
Oracle VM VirtualBox 安装CentOS7操作系统的教程图解_VirtualBox
这篇文章主要介绍了Oracle VM VirtualBox 安装CentOS7操作系统的教程图解,非常不错,具有一定的参考借鉴价值,需要的朋友可以参考下 目录安装步骤环境配置运行配置安装步骤 下载地址:6.0版本首...
2026年10月1日 11:45CVE-2021-21972: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21972: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 VMware vCenter vSphere Client (HTML5) contains a remote code execution vulnerability in a vC...
2021年3月2日 17:06CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
2022年3月6日 10:06CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
2022年1月10日 19:33CVE-2023-46747: F5 BIG-IP – Unauthenticated RCE via AJP Smuggling
漏洞标题 CVE-2023-46747: F5 BIG-IP - Unauthenticated RCE via AJP Smuggling 漏洞描述 CVE-2023-46747 is a critical severity authentication bypass vulnerability in F5 BIG-IP that coul...
2023年7月21日 07:48CVE-2018-6961: VMware NSX SD-WAN Edge – Command Injection
漏洞标题 CVE-2018-6961: VMware NSX SD-WAN Edge - Command Injection 漏洞描述 VMware NSX SD-WAN Edge (formerly VeloCloud Edge) before 3.1.2 contains an unauthenticated command inject...
2018年10月4日 22:08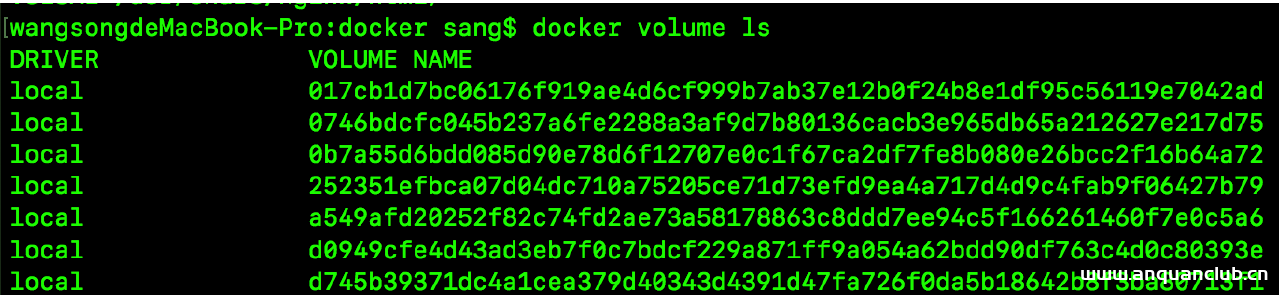
Docker数据卷常用操作代码实例_docker
这篇文章主要介绍了Docker数据卷常用操作代码实例,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 如果开发者使用了Dockerfile去构建镜像...
2023年3月15日 21:01
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

