
最新发布第352页

Ureport v2.1.7 CVE-2023-24189 XXE漏洞
漏洞标题 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 漏洞描述 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 日期: 2024-02-07 | 影响软件: Ureport v2.1.7 | PoC代码
 2023年11月29日 10:05
CVE-2023-4115: PHPJabbers Cleaning Business 1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-4115: PHPJabbers Cleaning Business 1.0 - Cross-Site Scripting 漏洞描述 The attacker can send to victim a link containing a malicious URL in an email or instant me...
2023年6月28日 11:15
白宫辟谣:美国不会为了援助乌克兰而对俄罗斯发起大规模网络攻击
2月24日,美国全国广播公司NBC(美国历史最久、实力最强的商业广播电视公司)刊载了一则新闻,其称收到知情人士消息,已有进行大规模网络攻击的备选方案呈递给了拜登总统,旨在破坏俄罗斯维持其...
2022年3月10日 23:40CVE-2021-3110: PrestaShop 1.7.7.0 – SQL Injection
漏洞标题 CVE-2021-3110: PrestaShop 1.7.7.0 - SQL Injection 漏洞描述 PrestaShop 1.7.7.0 contains a SQL injection vulnerability via the store system. It allows time-based boolean SQL...
2021年7月5日 03:04CVE-2022-31845: WAVLINK WN535 G3 – Information Disclosure
漏洞标题 CVE-2022-31845: WAVLINK WN535 G3 - Information Disclosure 漏洞描述 WAVLINK WN535 G3 M35G3R.V5030.180927 is susceptible to information disclosure in live_check.shtml. An at...
2022年4月8日 21:28CVE-2022-2486: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2486: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection in an unknown part of th...
2022年8月22日 00:57CVE-2022-43015: OpenCATS 0.9.6 – Cross-Site Scripting
漏洞标题 CVE-2022-43015: OpenCATS 0.9.6 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.6 contains a cross-site scripting vulnerability via the entriesPerPage parameter. An attacker c...
2022年9月24日 13:19LangChain 序列化注入漏洞(CVE-2025-68664)
漏洞标题 LangChain 序列化注入漏洞(CVE-2025-68664) 漏洞描述 LangChain 序列化注入漏洞(CVE-2025-68664) PoC代码
2025年12月9日 19:17CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S - Unauthenticated Remote Code Execution 漏洞描述 SEOWON INTECH SLC-130 and SLR-120S devices allow remote code executio...
2020年8月15日 19:07CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection
漏洞标题 CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection 漏洞描述 In the latest version (2.8.2 as of writing the article) and below, the plugin...
2024年8月2日 11:23Atlassian Jira SSRF漏洞 (CVE-2019-8451)
漏洞标题 Atlassian Jira SSRF漏洞 (CVE-2019-8451) 漏洞描述 Atlassian Jira SSRF漏洞 (CVE-2019-8451) PoC代码 暂无
2019年5月9日 04:01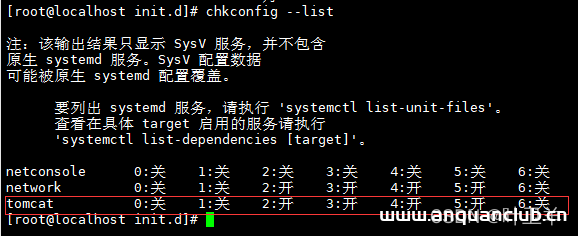
Linux系统设置tomcat开机自启介绍_Linux
大家好,本篇文章主要讲的是Linux系统设置tomcat开机自启介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.进入到 /etc/init.d 目录中: cd /etc/init.d 2.创建 ...
2022年6月15日 08:45CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection
漏洞标题 CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection 漏洞描述 WordPress WPSmartContracts plugin before 1.3.12 contains a SQL injection vulnerability. The p...
2022年6月5日 20:44CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 – Cross-Site Scripting
漏洞标题 CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHP Jabbers Bus Reservation System 1.1 and classified as ...
2023年1月31日 10:26CVE-2021-24499: WordPress Workreap – Remote Code Execution
漏洞标题 CVE-2021-24499: WordPress Workreap - Remote Code Execution 漏洞描述 WordPress Workreap theme is susceptible to remote code execution. The AJAX actions workreap_award_temp_...
2021年11月30日 23:09Ametys CMS CVE-2022-26159信息泄露漏洞
漏洞标题 Ametys CMS CVE-2022-26159信息泄露漏洞 漏洞描述 Ametys CMS 存在信息泄露漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年9月18日 23:37
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

