
最新发布第352页

CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection
漏洞标题 CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection 漏洞描述 WordPress Secure Copy Content Protection and Content Lockin...
 2021年2月28日 18:45
CVE-2025-46822: Java-springboot-codebase 1.1 – Arbitrary File Read
漏洞标题 CVE-2025-46822: Java-springboot-codebase 1.1 - Arbitrary File Read 漏洞描述 OsamaTaher/Java-springboot-codebase is a collection of Java and Spring Boot code snippets, appl...
2025年7月19日 05:30
Centos8搭建配置nis域服务详细步骤_Linux
目录NIS 简介网络环境:1.环境准备(两个节点都要)2.nis主服务器配置3.nis客户端设置 NIS 简介 NIS,英文的全称是network information service,也叫yellow pages。在Linux中,NIS是一个基于RPC...
2022年6月15日 08:45CVE-2024-22120: Zabbix Server – Time-Based Blind SQL injection
漏洞标题 CVE-2024-22120: Zabbix Server - Time-Based Blind SQL injection 漏洞描述 The Zabbix server can execute commands for configured scripts. After executing a command, an audit ...
2024年7月22日 13:44CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Post Grid plugin before 2.1.8 contains a reflected cross-site scripting vulnerabili...
2021年9月13日 23:47CVE-2018-11138: Quest KACE System Management Appliance 8.0.318 – Remote Code Execution
漏洞标题 CVE-2018-11138: Quest KACE System Management Appliance 8.0.318 - Remote Code Execution 漏洞描述 The '/common/download_agent_installer.php' script in the Quest KA...
2018年11月8日 02:59CVE-2018-15745: Argus Surveillance DVR 4.0.0.0 – Local File Inclusion
漏洞标题 CVE-2018-15745: Argus Surveillance DVR 4.0.0.0 - Local File Inclusion 漏洞描述 Argus Surveillance DVR 4.0.0.0 devices allow unauthenticated local file inclusion, leading t...
2018年7月31日 08:36CVE-2022-45354: Download Monitor <= 4.7.60 - Sensitive Information Exposure
漏洞标题 CVE-2022-45354: Download Monitor <= 4.7.60 - Sensitive Information Exposure 漏洞描述 The Download Monitor plugin for WordPress is vulnerable to Sensitive Information Ex...
2022年4月5日 04:13CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting
漏洞标题 CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting 漏洞描述 WordPress plugin Infusionsoft 1.5.11 and before contains a reflected cro...
2016年10月13日 10:34CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN – SQL Injection
漏洞标题 CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN - SQL Injection 漏洞描述 Citrix SD-WAN 10.2.x before 10.2.3 and NetScaler SD-WAN 10.0.x before 10.0.8 contain an SQL inj...
2019年5月19日 09:10CVE-2025-2609: MagnusBilling Login Logs – Cross-Site Scripting
漏洞标题 CVE-2025-2609: MagnusBilling Login Logs - Cross-Site Scripting 漏洞描述 Improper neutralization of input during web page generation vulnerability in MagnusSolution MagnusB...
2025年3月15日 01:15CVE-2024-35694: WordPress WPMobile.App >= 11.42 – Cross-Site Scripting
漏洞标题 CVE-2024-35694: Wordpress WPMobile.App >= 11.42 - Cross-Site Scripting 漏洞描述 WPMobile.App versions up to 11.41 contain a reflected cross-site scripting (XSS) caused ...
2024年9月21日 20:20CVE-2024-0352: Likeshop userFormImage 文件上传漏洞
漏洞标题 CVE-2024-0352: Likeshop userFormImage 文件上传漏洞 漏洞描述 Likeshop up to 2.5.7.20210311 存在一处安全漏洞,被分类为严重级别。该漏洞影响 HTTP POST 请求处理组件的 file serv...
2024年11月1日 12:06CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
2020年2月14日 17:06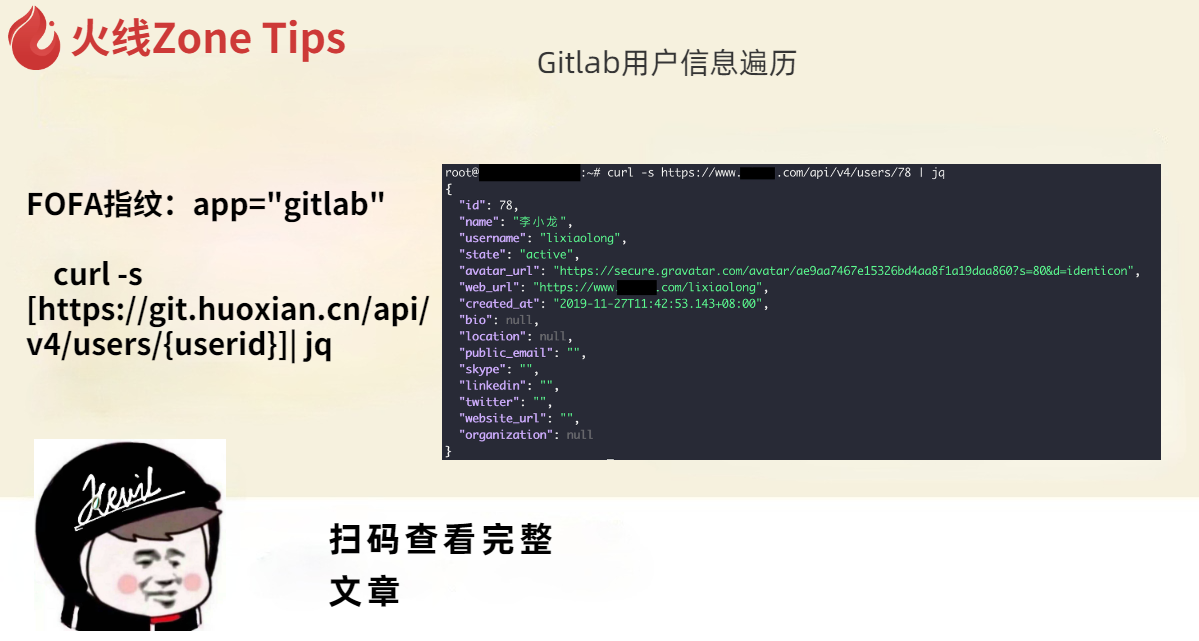
Gitlab用户信息遍历
FOFA指纹:app='gitlab' curl -s http://git.huoxian.cn/api/v4/users/{userid} | jq 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:35
XXL-JOB 任务调度中心 后台任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 XXL-JOB 任务调度中心 后台任意命令执行漏洞 在日常开发中,经常会用定时任务执行某些不紧急又非常重要的事情,例如批量结算,计算当日...
2026年2月13日 12:53
2026年10月22日 11:46
2026年10月21日 11:45
2026年10月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

