
最新发布第353页

Carel pCOWeb
漏洞标题 Carel pCOWeb <B1.2.4 XSS (CVE-2019-11370) 漏洞描述 B1.2.4之前的Carel pCOWeb易受存储的跨站点脚本攻击,如config/pw_snmp.html“系统联系人”字段所示。 PoC代码 暂无
 2019年1月31日 23:15
全球业务关闭,年收入百亿物流公司Expeditors遭受网络攻击
物流和货运代理巨头Expeditors International是总部位于美国西雅图的财富500强公司,在 100 多个国家和地区拥有上万名员工,去年年收入超过百亿。上周日,Expeditors宣布确认了一起网络攻击事件...
2022年3月10日 23:40Check Point Security Gateways CVE-2024-24919 任意文件读取漏洞
漏洞标题 Check Point Security Gateways CVE-2024-24919 任意文件读取漏洞 漏洞描述 Check Point Security Gateways中存在任意文件读取漏洞,此漏洞是由于MyCRL接口未充分验证用户输入的数据所...
2024年3月11日 01:10CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting 漏洞描述 WordPress New Year Firework 1.1.9 and before contains a reflected cross-site scrip...
2016年5月18日 23:00CVE-2024-28000: WordPress LiteSpeed Cache – Unauthenticated Privilege Escalation to Admin
漏洞标题 CVE-2024-28000: WordPress LiteSpeed Cache - Unauthenticated Privilege Escalation to Admin 漏洞描述 Incorrect Privilege Assignment vulnerability in LiteSpeed Technologies L...
2024年7月27日 18:57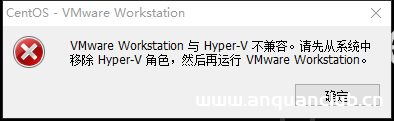
windows10下关闭Hyper-V服的几种方法_Hyper-V
这篇文章主要介绍了windows10下关闭Hyper-V服的几种方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 windows10...
2023年5月1日 21:15CVE-2018-14013: Synacor Zimbra Collaboration Suite Collaboration <8.8.11 - Cross-Site Scripting
漏洞标题 CVE-2018-14013: Synacor Zimbra Collaboration Suite Collaboration <8.8.11 - Cross-Site Scripting 漏洞描述 Synacor Zimbra Collaboration Suite Collaboration before 8.8.11 ...
2018年7月1日 12:12
基于docker搭建nginx文件服务器的方法步骤_docker
这篇文章主要介绍了基于docker搭建nginx文件服务器的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1.在...
2024年2月28日 20:20CVE-2022-2486: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2486: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection in an unknown part of th...
2022年4月29日 16:32CVE-2020-16139: Cisco Unified IP Conference Station 7937G – Denial-of-Service
漏洞标题 CVE-2020-16139: Cisco Unified IP Conference Station 7937G - Denial-of-Service 漏洞描述 Cisco Unified IP Conference Station 7937G 1-4-4-0 through 1-4-5-7 allows attackers t...
2020年4月21日 10:19CVE-2019-14696: Open-School 3.0/Community Edition 2.3 – Cross-Site Scripting
漏洞标题 CVE-2019-14696: Open-School 3.0/Community Edition 2.3 - Cross-Site Scripting 漏洞描述 Open-School 3.0, and Community Edition 2.3, allows cross-site scripting via the osv/i...
2019年1月9日 06:24CVE-2020-14408: Agentejo Cockpit 0.10.2 – Cross-Site Scripting
漏洞标题 CVE-2020-14408: Agentejo Cockpit 0.10.2 - Cross-Site Scripting 漏洞描述 Agentejo Cockpit 0.10.2 contains a reflected cross-site scripting vulnerability due to insufficient...
2020年10月29日 06:30CVE-2019-20224: PandoraFMS v7.0NG Post-auth Remote Code Execution
漏洞标题 CVE-2019-20224: PandoraFMS v7.0NG Post-auth Remote Code Execution 漏洞描述 Pandora FMS 7.0NG allows remote authenticated users to execute arbitrary OS commands via shell m...
2019年10月10日 16:25CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting
漏洞标题 CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting 漏洞描述 Advanced Custom Fields beofre 6.1.6 is susceptible to cross-site scripting via the post_s...
2023年11月3日 18:14Docker多个容器不能有相同端口号的处理方案_docker
这篇文章主要介绍了Docker多个容器不能有相同端口号的处理方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 问题背景 在docker里用同一份镜像创建4个容器,网络选择bridg...
2022年7月25日 21:09CVE-2021-35587: Oracle Access Manager – Remote Code Execution
漏洞标题 CVE-2021-35587: Oracle Access Manager - Remote Code Execution 漏洞描述 The Oracle Access Manager portion of Oracle Fusion Middleware (component: OpenSSO Agent) is vulnerab...
2021年2月15日 04:33
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

