
最新发布第353页

CVE-2018-18608: DedeCMS 5.7 SP2 – Cross-Site Scripting
漏洞标题 CVE-2018-18608: DedeCMS 5.7 SP2 - Cross-Site Scripting 漏洞描述 DedeCMS 5.7 SP2 is vulnerable to cross-site scripting via the function named GetPageList defined in the inc...
 2018年3月25日 09:32

帮助你排序文本文件的 Awk 命令行或脚本(推荐)_Linux
Awk 是个普遍存在的 Unix 命令,用于扫描和处理包含可预测模式的文本。这篇文章主要介绍了Awk 命令行或脚本的相关知识,需要的朋友可以参考下 Awk 是一个强大的工具,可以执行某些可能由其它常见...
2026年3月22日 11:45
【工具更新】EasyShell v1.8版本更新,重构客户端,减小体积的同时增强免杀效果
前言 经过仔细思考,还是使用rust将客户端进行完整重构了一般,现在构建文件由原来的go(win)的10m压缩至2m,upx压缩之后只有700kb,虽然比不上完全由c/c#实现的客户端吧,但是也还是可以接受...

 2026年5月29日 22:08
CVE-2020-10189: ManageEngine Desktop Central Java Deserialization
漏洞标题 CVE-2020-10189: ManageEngine Desktop Central Java Deserialization 漏洞描述 Zoho ManageEngine Desktop Central before 10.0.474 is vulnerable to a deserialization of untruste...
2020年10月17日 20:38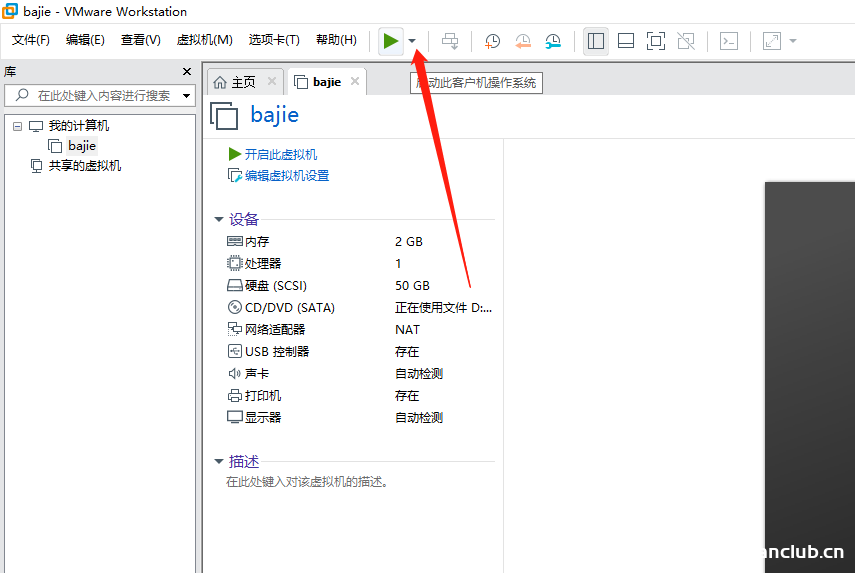
解决VMware 虚拟机开机黑屏的问题_VMware
这篇文章主要介绍了VMware 虚拟机开机黑屏解决方法,本文通过图文醒目的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 # 调整VMware硬盘启动优先...
2023年8月21日 21:29CVE-2025-2746: Kentico Xperience 13 CMS – Staging Service Authentication Bypass (WT-2025-0011)
漏洞标题 CVE-2025-2746: Kentico Xperience 13 CMS - Staging Service Authentication Bypass (WT-2025-0011) 漏洞描述 Before Kentico Xperience 13 Hotfix 173, this vulnerability can be e...
2025年4月12日 02:00CVE-2014-8676: Simple Online Planning Tool <1.3.2 - Local File Inclusion
漏洞标题 CVE-2014-8676: Simple Online Planning Tool <1.3.2 - Local File Inclusion 漏洞描述 SOPlanning <1.32 contain a directory traversal in the file_get_contents function vi...
2014年11月19日 20:52CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞
漏洞标题 CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞 漏洞描述 NAKIVO Backup & Replication 是一款专注于虚拟化、云端及混合环境的备份与灾难恢复的解决方案。攻击...
2024年6月25日 16:46Centos下升级Python及Mongodb驱动安装问题_Linux
查看python的版本 python -V 如果是2.7以下版本就需要升级了。这篇文章主要介绍了Centos下升级Python及Mongodb驱动安装,需要的朋友可以参考下 查看python的版本 python -V 如果是2.7以下版...
2026年11月17日 11:45CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
2022年1月6日 15:3974cms – ajax_street.php ‘key’ SQL注入(CVE-2020-22211)
漏洞标题 74cms - ajax_street.php 'key' SQL注入(CVE-2020-22211) 漏洞描述 SQL注入在74cms 3.2.0通过关键参数加/ajax_street.php PoC代码 暂无
2020年9月3日 04:57CVE-2023-24489: Citrix ShareFile StorageZones Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-24489: Citrix ShareFile StorageZones Controller - Unauthenticated Remote Code Execution 漏洞描述 A vulnerability has been discovered in the customer-managed Share...
2023年8月14日 18:12CVE-2023-40211: Post Grid <= 2.2.50 - Information Exposure via REST API
漏洞标题 CVE-2023-40211: Post Grid <= 2.2.50 - Information Exposure via REST API 漏洞描述 Exposure of Sensitive Information to an Unauthorized Actor vulnerability in PickPlugins...
2023年1月19日 04:25CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 – Local File Inclusion
漏洞标题 CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 - Local File Inclusion 漏洞描述 Joomla! Jtag Members Directory 5.3.7 is vulnerable to local file inclusion via the down...
2018年5月4日 06:35CVE-2022-32024: Car Rental Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-32024: Car Rental Management System 1.0 - SQL Injection 漏洞描述 Car Rental Management System 1.0 contains an SQL injection vulnerability via /booking.php?car_id=...
2022年7月9日 13:17详解完美解决MacOS catalina 升级后Vmware黑屏的问题_VMware
这篇文章主要介绍了详解完美解决MacOS catalina 升级后Vmware黑屏的问题,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习...
2023年12月29日 20:42
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

