
最新发布第356页

CVE-2024-47533: Cobbler ‘XML-RPC’ – Authentication Bypass
漏洞标题 CVE-2024-47533: Cobbler 'XML-RPC' - Authentication Bypass 漏洞描述 Cobbler, a Linux installation server that allows for rapid setup of network installation envir...
 2024年4月28日 03:22
CVE-2020-9036: Jeedom <=4.0.38 - Cross-Site Scripting
漏洞标题 CVE-2020-9036: Jeedom <=4.0.38 - Cross-Site Scripting 漏洞描述 Jeedom through 4.0.38 contains a cross-site scripting vulnerability. An attacker can execute arbitrary sc...
2020年1月24日 11:29CVE-2023-30869: Easy Digital Downloads – Privilege Escalation
漏洞标题 CVE-2023-30869: Easy Digital Downloads - Privilege Escalation 漏洞描述 Improper Authentication vulnerability in Easy Digital Downloads plugin allows unauth. Privilege Esca...
2023年6月6日 13:07CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 – Cross-Site Scripting
漏洞标题 CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHP Jabbers Bus Reservation System 1.1 and classified as ...
2023年4月3日 20:49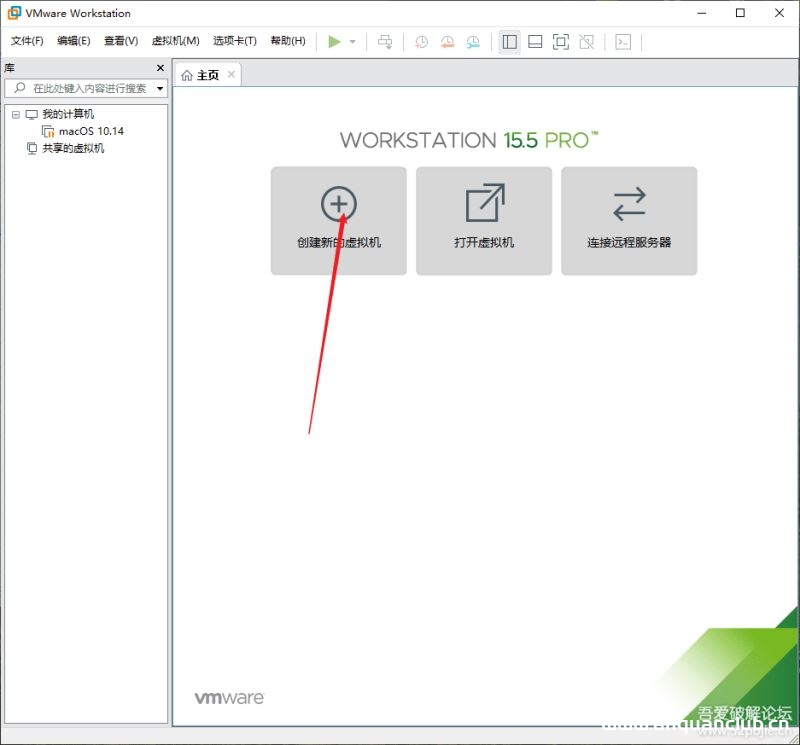
win10下虚拟机中安装Mac系统的图文教程_win服务器
这篇文章主要介绍了win10下虚拟机中安装Mac系统的教程,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一、下载虚拟机15.5.1版本 我从官网上直接...
2024年7月2日 21:02CVE-2020-15568: TerraMaster TOS v4.1.24 RCE
漏洞标题 CVE-2020-15568: TerraMaster TOS v4.1.24 RCE 漏洞描述 TerraMaster TOS before 4.1.29 has Invalid Parameter Checking that leads to code injection as root. This is a dynamic c...
2020年4月9日 22:41
某鹅一次AK /SK 泄露导致拿下存储桶
第一次写文章师傅们 轻喷~ 起因 大二学生上课摸鱼,然后正常在测一些东西,emm 偶然在前端发现 发现了 AK 等字样~ 心里窃喜 洞要来了 ? !! 直接用现成的工具 就好 然后进一步利用的话 可以做...
2022年3月10日 23:37CVE-2024-29868: Apache StreamPipes <= 0.93.0 - Use of Cryptographically Weak PRNG in Recovery Token Generation
漏洞标题 CVE-2024-29868: Apache StreamPipes <= 0.93.0 - Use of Cryptographically Weak PRNG in Recovery Token Generation 漏洞描述 Apache StreamPipes from version 0.69.0 through 0...
2024年5月12日 17:19CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年9月22日 17:04
nginx负载均衡配置,宕机自动切换方式_nginx
这篇文章主要介绍了nginx负载均衡配置,宕机自动切换方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 严格来说,nginx自带是没有针对负载均衡后端节点的健康检查的,但是...
2024年1月14日 21:16CVE-2024-44849: Qualitor <= 8.24 - Remote Code Execution
漏洞标题 CVE-2024-44849: Qualitor <= 8.24 - Remote Code Execution 漏洞描述 Qualitor up to 8.24 is vulnerable to Remote Code Execution (RCE) via Arbitrary File Upload in checkAce...
2024年10月3日 14:18CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting 漏洞描述 The plugin is affected by a cross-site scripting vulnerability within ...
2021年10月16日 13:45CVE-2025-24752: Essential Addons for Elementor < 6.0.15 - Cross-Site Scripting
漏洞标题 CVE-2025-24752: Essential Addons for Elementor < 6.0.15 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting (XSS) vulnerability exists in Essential Addons for Elemen...
2025年4月8日 11:41CVE-2016-3510: Oracle WebLogic Server Java Object Deserialization – Remote Code Execution
漏洞标题 CVE-2016-3510: Oracle WebLogic Server Java Object Deserialization - Remote Code Execution 漏洞描述 Unspecified vulnerability in the Oracle WebLogic Server component in Ora...
2016年8月21日 21:29CVE-2025-1023: ChurchCRM – SQL Injection
漏洞标题 CVE-2025-1023: ChurchCRM - SQL Injection 漏洞描述 A vulnerability exists in ChurchCRM 5.13.0 and prior that allows an attacker to execute arbitrary SQL queries by exploiti...
2025年5月12日 06:36
一年损失24亿美元,FBI“鹰扫行动”抓捕65名电信诈骗嫌疑人
3月30日,美国联邦调查局FBI发布了一则新闻,汇报了其“鹰扫行动”——打击企业邮件诈骗的最新成果,在美国及海外逮捕了共计65名嫌疑人,其中包括尼日利亚的12人、南非的8人、加拿大的2人和柬埔...
2022年4月2日 16:11
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

