
最新发布第358页
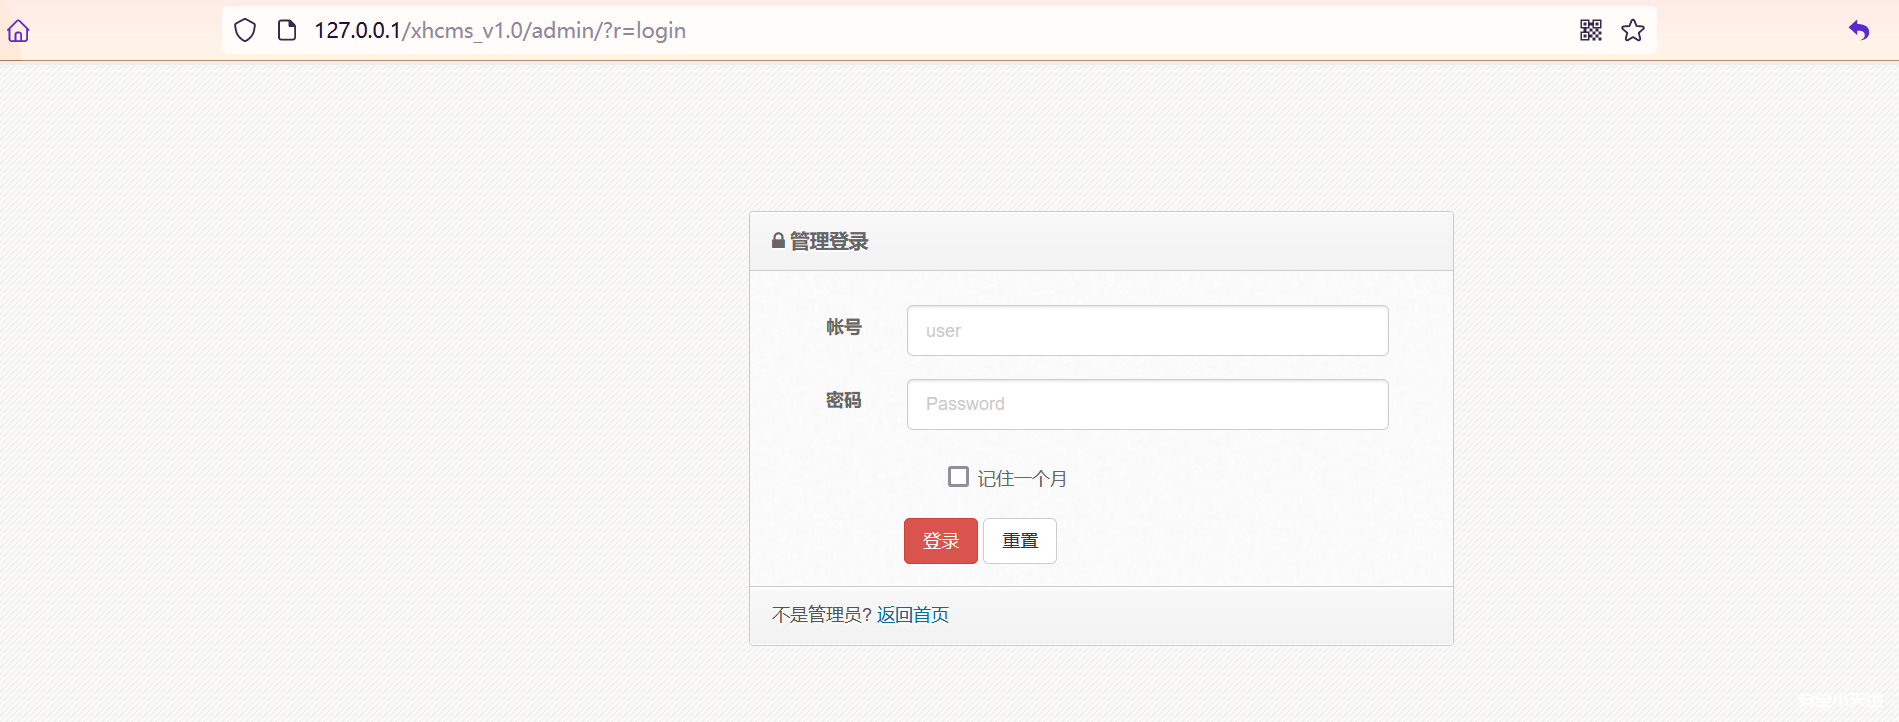
【代码审计】熊海CMS v1.0多漏洞审计分析
前言 熊海CMS是由熊海开发的一款应用于个人博客,个人网站,企业网站的一套网站综合管理系统。 熊海CMS v1.0存在后台权限绕过漏洞,攻击者可伪造COOKIE绕过登录检测,成功登录后台。 编号:CNVD...

 2023年6月3日 17:16

CVE-2021-38314: WordPress Redux Framework <=4.2.11 - Information Disclosure
漏洞标题 CVE-2021-38314: WordPress Redux Framework <=4.2.11 - Information Disclosure 漏洞描述 WordPress Redux Framework plugin through 4.2.11 is susceptible to information discl...
 2021年1月14日 22:16
CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年10月24日 09:18CVE-2025-29085: Vipshop Saturn Console <= 3.5.1 - SQL Injection via ClusterKey Component
漏洞标题 CVE-2025-29085: Vipshop Saturn Console <= 3.5.1 - SQL Injection via ClusterKey Component 漏洞描述 SQL injection vulnerability in vipshop Saturn v.3.5.1 and before allow...
2025年6月20日 15:36CVE-2007-4556: OpenSymphony XWork/Apache Struts2 – Remote Code Execution S2-001
漏洞标题 CVE-2007-4556: OpenSymphony XWork/Apache Struts2 - Remote Code Execution S2-001 漏洞描述 Apache Struts support in OpenSymphony XWork before 1.2.3, and 2.x before 2.0.4, as...
2007年10月1日 09:20CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年8月2日 11:09CVE-2021-24285: WordPress Car Seller – Auto Classifieds Script – SQL Injection
漏洞标题 CVE-2021-24285: WordPress Car Seller - Auto Classifieds Script - SQL Injection 漏洞描述 The request_list_request AJAX call of the Car Seller - Auto Classifieds Script Word...
2021年11月7日 10:37
CVE-2016-10033 WordPress PHPMailer(版本 < 5.2.18)远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2016-10033 WordPress PHPMailer(版本 < 5.2.18)远程命令执行漏洞 WordPress 是一种使用 PHP 语言开发的博客平台,用户可以在支...
2023年2月8日 14:11CVE-2020-35951: WordPress Quiz and Survey Master <7.0.1 - Arbitrary File Deletion
漏洞标题 CVE-2020-35951: Wordpress Quiz and Survey Master <7.0.1 - Arbitrary File Deletion 漏洞描述 Wordpress Quiz and Survey Master <7.0.1 allows users to delete arbitrary f...
2020年12月22日 10:04
境外IOT目标信息收集实战——Red Sun
友情提示:由于内容偏于敏感,相关信息打码处理,望见谅! 某日接到一个mission,对某些目标完成一次信息收集。 然后duang的一下丢给我一些IP地址,我直接黑人问号脸,hai,开整! 要求需要有设...
2022年3月10日 23:36CVE-2022-29316: Complete Online Job Search System 1.0 – Cross-Site Scripting
漏洞标题 CVE-2022-29316: Complete Online Job Search System 1.0 - Cross-Site Scripting 漏洞描述 Complete Online Job Search System 1.0 contains a cross-site scripting vulnerability v...
2022年12月9日 07:25CVE-2021-26598: ImpressCMS <1.4.3 - Incorrect Authorization
漏洞标题 CVE-2021-26598: ImpressCMS <1.4.3 - Incorrect Authorization 漏洞描述 ImpressCMS before 1.4.3 is susceptible to incorrect authorization via include/findusers.php. An att...
2021年12月22日 15:03CVE-2022-46934: kkFileView 4.1.0 – Cross-Site Scripting
漏洞标题 CVE-2022-46934: kkFileView 4.1.0 - Cross-Site Scripting 漏洞描述 kkFileView 4.1.0 is susceptible to cross-site scripting via the url parameter at /controller/OnlinePreview...
2022年2月7日 16:25CVE-2025-11749: WordPress AI Engine Plugin – Token Exposure
漏洞标题 CVE-2025-11749: WordPress AI Engine Plugin - Token Exposure 漏洞描述 Unauthenticated sensitive information exposure in AI Engine WordPress plugin <= 3.1.3 exposes beare...
2025年5月3日 12:05CVE-2024-28623: RiteCMS 3.0.0 – Cross-site Scripting
漏洞标题 CVE-2024-28623: RiteCMS 3.0.0 - Cross-site Scripting 漏洞描述 RiteCMS v3.0.0 contains a reflected XSS caused by unsanitized input in the main_menu/edit_section component, ...
2024年9月12日 18:39Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507)
漏洞标题 Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507) 漏洞描述 Apache OFBiz 18.12.16 之前的版本在 Linux 和 Windows 系统上存在未经身份验证的远程代码执行漏洞。 PoC...
2024年6月7日 03:07
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

