
最新发布第363页

CVE-2013-6281: WordPress Spreadsheet – Cross-Site Scripting
漏洞标题 CVE-2013-6281: WordPress Spreadsheet - Cross-Site Scripting 漏洞描述 WordPress Spreadsheet plugin contains a reflected cross-site scripting vulnerability in /dhtmlxspreads...
 2013年2月17日 03:21
CVE-2025-23061: Mongoose – NoSQL Injection
漏洞标题 CVE-2025-23061: Mongoose - NoSQL Injection 漏洞描述 NoSQL injection vulnerability in Mongoose < 8.9.5 affecting the populate() function's match option. This vulner...
2025年8月25日 12:27CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting
漏洞标题 CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting 漏洞描述 WordPress ProfileGrid plugin prior to 5.1.1 contains a cross-site scripting vulnerability. T...
2022年1月17日 20:17CVE-2022-34045: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34045: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. It contains a hardcoded...
2022年12月3日 13:40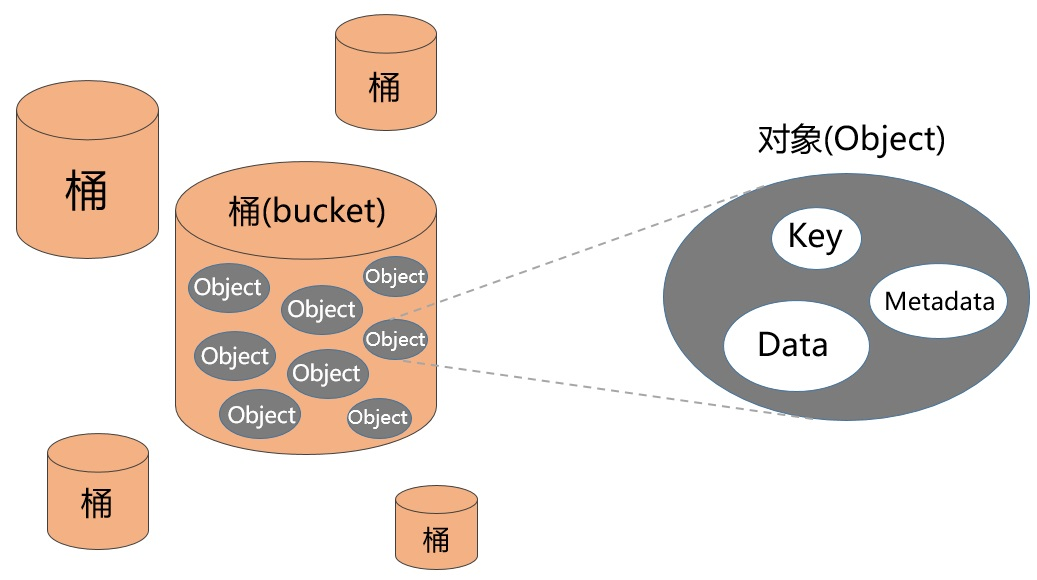
AWS S3 对象存储攻防
0x00 前言 对象存储(Object-Based Storage),也可以叫做面向对象的存储,现在也有不少厂商直接把它叫做云存储。 说到对象存储就不得不提 Amazon,Amazon S3 (Simple Storage Service) 简单存...
2022年3月10日 23:34CVE-2009-1872: Adobe Coldfusion <=8.0.1 - Cross-Site Scripting
漏洞标题 CVE-2009-1872: Adobe Coldfusion <=8.0.1 - Cross-Site Scripting 漏洞描述 Adobe ColdFusion Server 8.0.1 and earlier contain multiple cross-site scripting vulnerabilities ...
2009年1月6日 10:29CVE-2019-19824: TOTOLINK Realtek SD Routers – Remote Command Injection
漏洞标题 CVE-2019-19824: TOTOLINK Realtek SD Routers - Remote Command Injection 漏洞描述 TOTOLINK Realtek SDK based routers may allow an authenticated attacker to execute arbitrary...
2019年5月24日 09:24CraftCMS SEOmatic 模板注入漏洞(CVE-2021-41749)
漏洞标题 CraftCMS SEOmatic 模板注入漏洞(CVE-2021-41749) 漏洞描述 在Craft CMS 3高达3.4.11的SEOmatic插件中,未经身份验证的攻击者可以执行服务器端。模板注入,允许远程代码执行。 PoC代码...
2021年4月28日 00:33CVE-2022-1388: F5 BIG-IP iControl – REST Auth Bypass RCE
漏洞标题 CVE-2022-1388: F5 BIG-IP iControl - REST Auth Bypass RCE 漏洞描述 F5 BIG-IP 16.1.x versions prior to 16.1.2.2, 15.1.x versions prior to 15.1.5.1, 14.1.x versions prior to ...
2022年5月3日 00:11CVE-2019-3799: Spring Cloud Config Server – Local File Inclusion
漏洞标题 CVE-2019-3799: Spring Cloud Config Server - Local File Inclusion 漏洞描述 Spring Cloud Config Server versions 2.1.x prior to 2.1.2, 2.0.x prior to 2.0.4, 1.4.x prior to 1....
2019年4月18日 22:29
[SUCTF 2019]CheckIn – buu刷题笔记
CheckIn题目分析 首先我们来看一下题目,首页就是一个简单的上传界面: 我们先上传一个php文件试一下,显然是illegal的 经过fuzz发现修改content-type和利用特殊扩展名php5、pht等都没有成功(...

 2022年4月19日 20:52
CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 – SQL Injection
漏洞标题 CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 - SQL Injection 漏洞描述 PrestaShop leocustomajax 1.0 and 1.0.0 are vulnerable to SQL Injection via modules/leocus...
2023年10月7日 17:51Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
2023年2月8日 17:49CVE-2025-49002: DataEase 远程代码执行漏洞
漏洞标题 CVE-2025-49002: DataEase 远程代码执行漏洞 漏洞描述 CVE-2025-49002 是由于H2数据库模块没有严格过滤用户输入的JDBC连接参数,可使用大小写绕过补丁。攻击者可利用这些漏洞实现未授...
2025年6月28日 00:33CVE-2024-2389: Progress Flowmon rce
漏洞标题 CVE-2024-2389: Progress Flowmon rce 漏洞描述 Progress Flowmon 11.1.14之前的11.x版本和12.3.5之前的12.x版本存在命令执行漏洞,可执行系统命令获取主机权限。 PoC代码
2024年10月31日 03:23CVE-2021-24235: WordPress Goto Tour & Travel Theme <2.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24235: WordPress Goto Tour & Travel Theme <2.0 - Cross-Site Scripting 漏洞描述 WordPress Goto Tour & Travel theme before 2.0 contains an unauthenticate...
2021年9月2日 11:49
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

