
最新发布第365页

CVE-2022-34047: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34047: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can obtain ...
 2022年9月9日 22:53
CVE-2015-6477: Nordex NC2 – Cross-Site Scripting
漏洞标题 CVE-2015-6477: Nordex NC2 - Cross-Site Scripting 漏洞描述 Nordex NC2 contains a cross-site scripting vulnerability which allows an attacker to execute arbitrary script cod...
2015年4月13日 08:33CVE-2023-27640: PrestaShop tshirtecommerce – Directory Traversal
漏洞标题 CVE-2023-27640: PrestaShop tshirtecommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年5月2日 14:10CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting
漏洞标题 CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting 漏洞描述 The System Dashboard WordPress plugin before 2.8.10 does not sanitize and escape some parameter...
2023年1月23日 14:54CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure
漏洞标题 CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure 漏洞描述 KubeView through 0.1.31 is susceptible to information disclosure. An attacker can obtain control of ...
2022年3月20日 16:25CVE-2018-18323: Centos Web Panel 0.9.8.480 – Local File Inclusion
漏洞标题 CVE-2018-18323: Centos Web Panel 0.9.8.480 - Local File Inclusion 漏洞描述 Centos Web Panel version 0.9.8.480 suffers from local file inclusion vulnerabilities. Other vuln...
2018年5月10日 00:30CVE-2021-3110: PrestaShop 1.7.7.0 – SQL Injection
漏洞标题 CVE-2021-3110: PrestaShop 1.7.7.0 - SQL Injection 漏洞描述 PrestaShop 1.7.7.0 contains a SQL injection vulnerability via the store system. It allows time-based boolean SQL...
2021年7月7日 05:48CVE-2023-28432: MinIO Cluster Deployment – Information Disclosure
漏洞标题 CVE-2023-28432: MinIO Cluster Deployment - Information Disclosure 漏洞描述 MinIO is susceptible to information disclosure. In a cluster deployment starting with RELEASE.20...
2023年4月23日 20:03
docker清理大杀器/docker的overlay文件占用磁盘太大的解决_docker
这篇文章主要介绍了docker清理大杀器/docker的overlay文件占用磁盘太大的解决操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 【看网上都是什么迁移文件的就感觉不靠谱...
2023年1月18日 20:38CVE-2021-24227: Patreon WordPress <1.7.0 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2021-24227: Patreon WordPress <1.7.0 - Unauthenticated Local File Inclusion 漏洞描述 Patreon WordPress before version 1.7.0 is vulnerable to unauthenticated local f...
2021年1月19日 06:54
致远OA getSessionList.jsp Session泄漏漏洞
致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致远互联)成立于2002年3月,总部设立...

 2023年1月31日 17:48

关于tomcat部署应用无法访问前端页面的问题_Tomcat
这篇文章主要介绍了关于tomcat部署应用无法访问前端页面的问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 最近在做实训项目的时候使用到了 s...
2023年2月14日 21:59CVE-2017-17451: WordPress Mailster <=1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2017-17451: WordPress Mailster <=1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Mailster 1.5.4 and before contains a cross-site scripting vulnerability in the unsu...
2017年9月21日 12:40CVE-2021-39320: WordPress Under Construction <1.19 - Cross-Site Scripting
漏洞标题 CVE-2021-39320: WordPress Under Construction <1.19 - Cross-Site Scripting 漏洞描述 WordPress Under Construction plugin before 1.19 contains a cross-site scripting vulne...
2021年12月26日 16:59Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞
漏洞标题 Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞 漏洞描述 Adobe ColdFusion中存在不正当访问控制漏洞,可绕过认证功能。该漏洞是由于IPFilterUtils类对URL路径的验证不...
2023年11月25日 01:23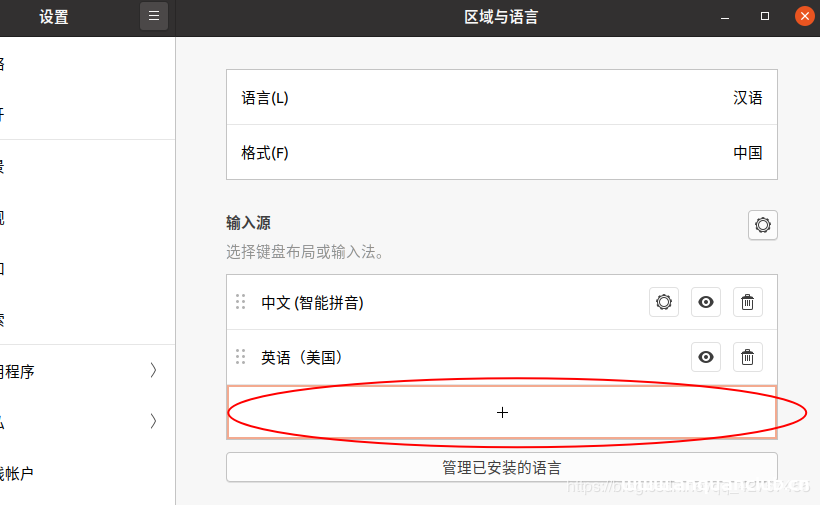
Ubuntu 20.04双拼输入法的安装步骤_Linux
这篇文章主要介绍了Ubuntu 20.04双拼输入法的安装步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1.设置中文...
2023年12月8日 21:11
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

