
最新发布第36页

CData Sync CVE-2024-31851 路径遍历漏洞
漏洞标题 CData Sync CVE-2024-31851 路径遍历漏洞 漏洞描述 CData sync存在路径遍历漏洞,此漏洞是由于/ui/接口对用户的请求验证不当造成的。 PoC代码 暂无
 2024年2月18日 16:48
Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776)
漏洞标题 Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776) 漏洞描述 【漏洞对象】Apache Struts 2 【涉及版本】2.3-2.3.34,2.5-2.5.16 【漏洞描述】软件存在输入验证漏洞,远程攻击者可...
2018年12月26日 21:43CVE-2023-39676: PrestaShop fieldpopupnewsletter Module – Cross Site Scripting
漏洞标题 CVE-2023-39676: PrestaShop fieldpopupnewsletter Module - Cross Site Scripting 漏洞描述 Fieldpopupnewsletter Prestashop Module v1.0.0 was discovered to contain a reflected ...
2023年11月16日 13:26CVE-2020-23697: Monstra CMS 3.0.4 – Cross-Site Scripting
漏洞标题 CVE-2020-23697: Monstra CMS 3.0.4 - Cross-Site Scripting 漏洞描述 Monstra CMS 3.0.4 contains a cross-site scripting vulnerability via the page feature in admin/index.php. ...
2020年12月15日 06:27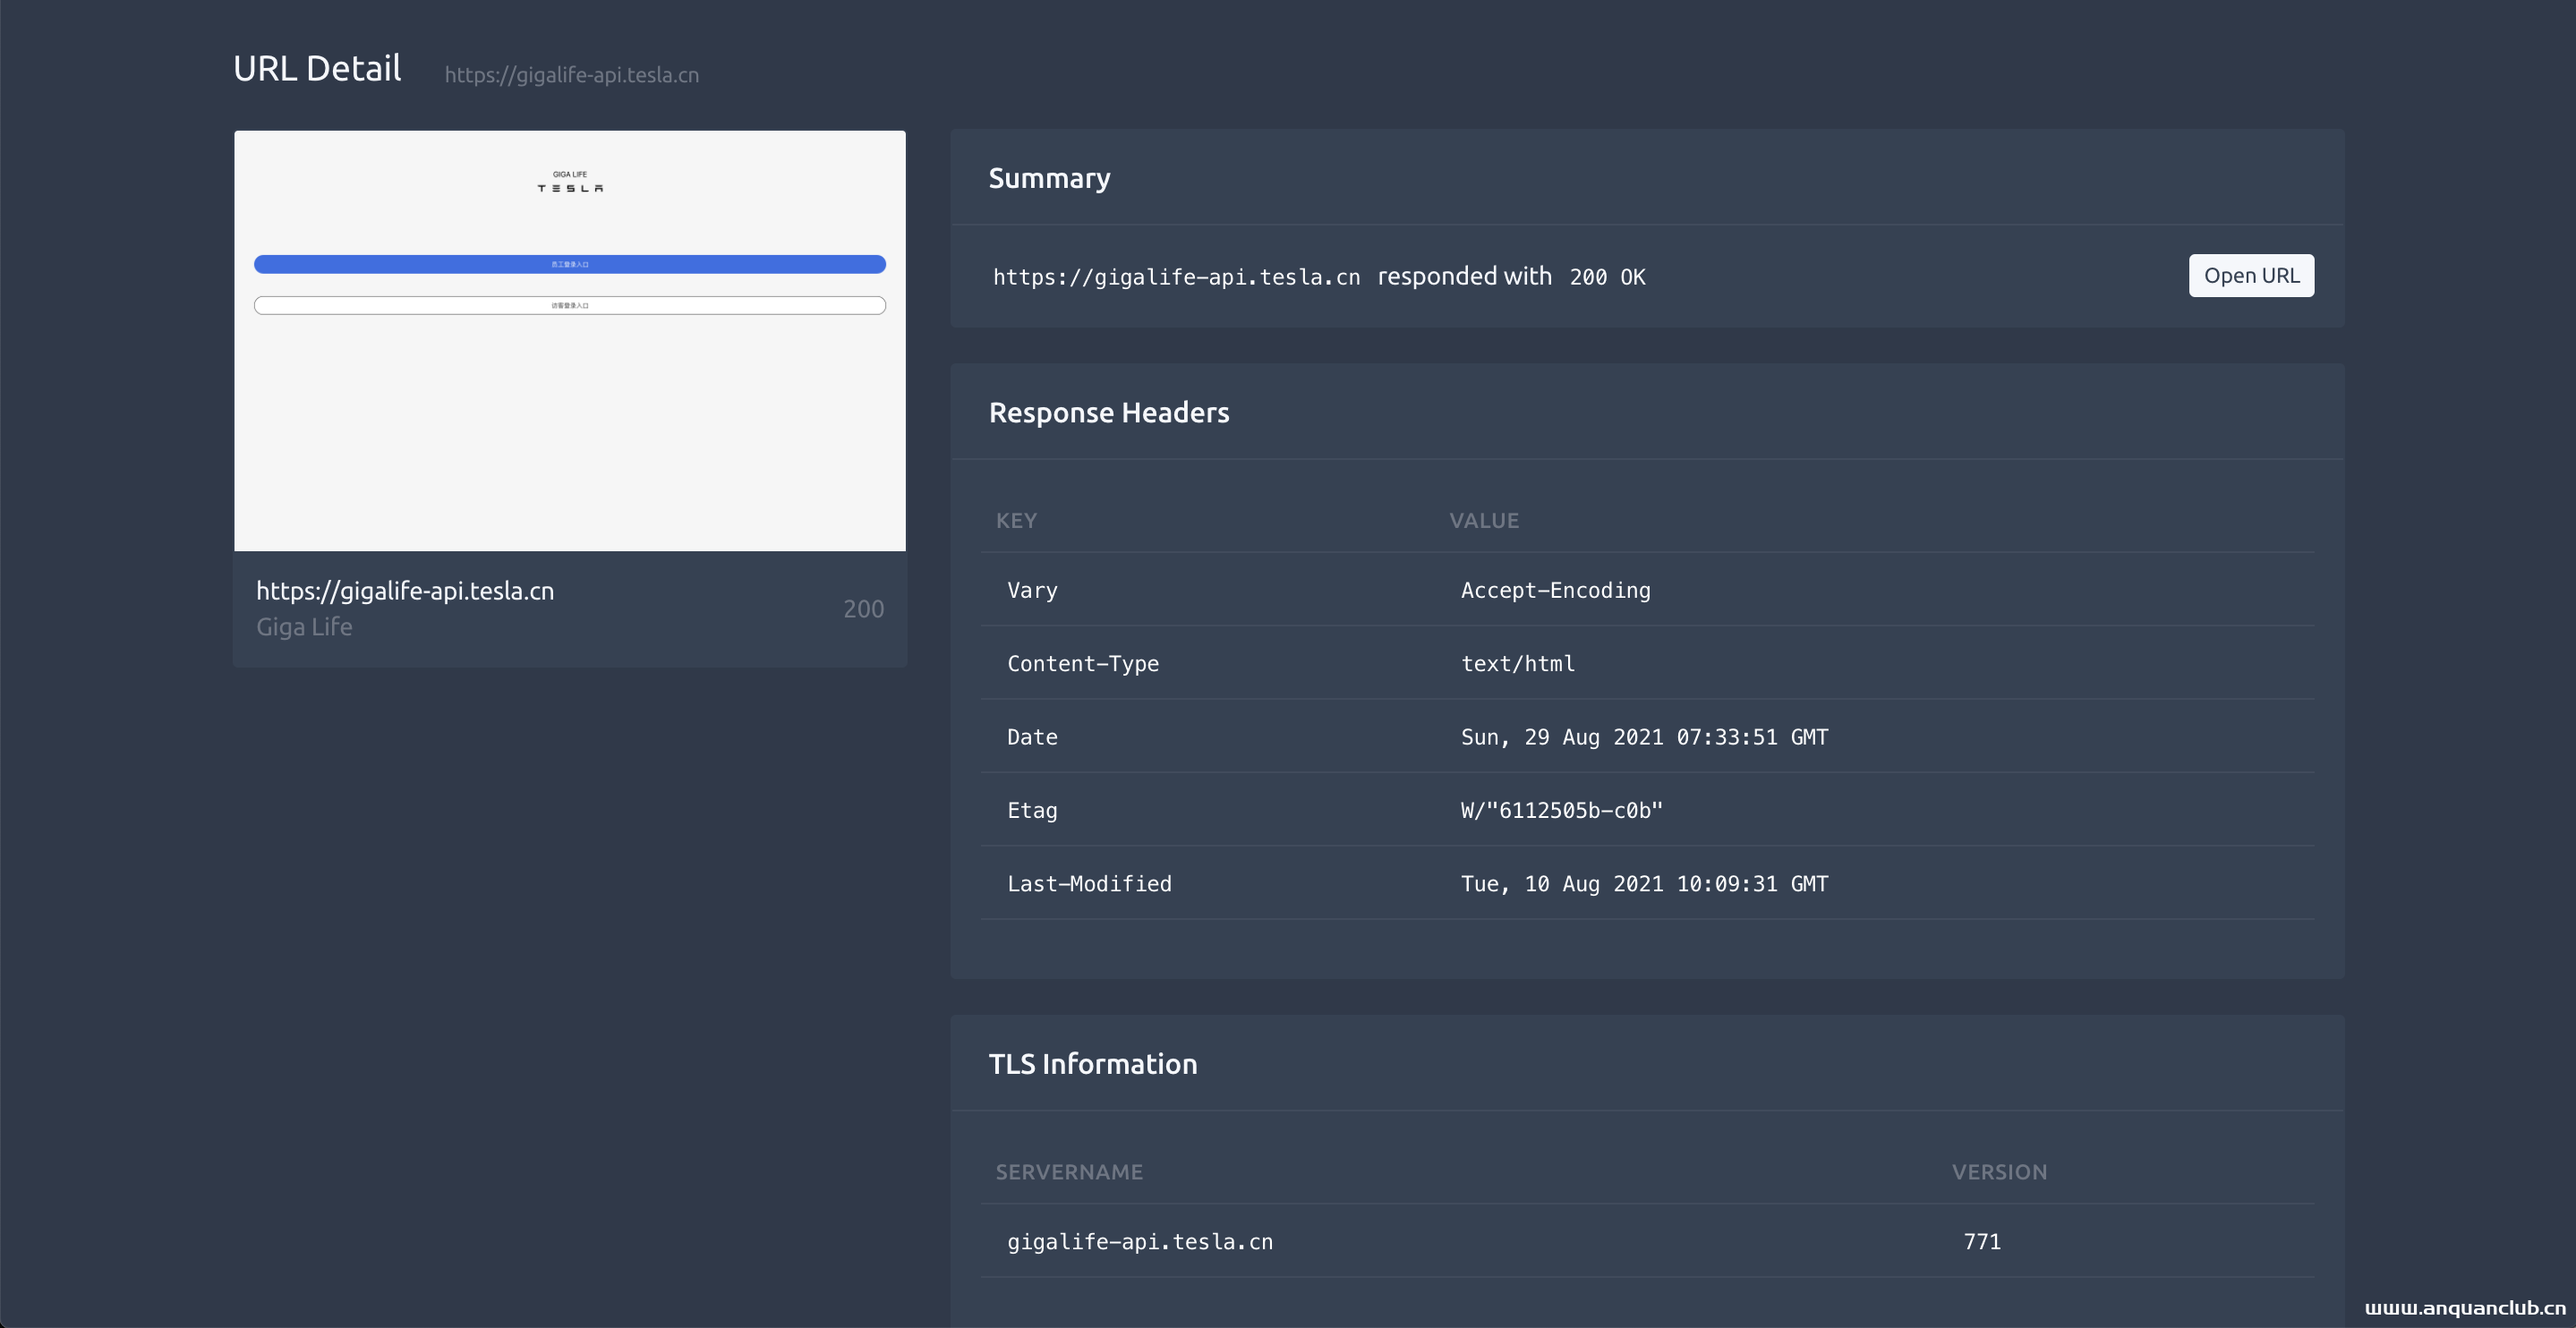
信息收集系列之网站快照
0x01 前言 似乎有20天没更新信息收集系列文章,水一篇。在我们渗透/挖洞过程中,网站快照总能帮我们快速甄别有趣的资产。 市面上也有很多工具可以对网站进行截图,例如aquatone、EyeWitness、go...
2022年3月10日 23:32
Elasticsearch使用常见问题解决方案_docker
这篇文章主要介绍了Elasticsearch使用常见问题解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、和redis一起使用会造成netty启...
2022年12月31日 20:49CVE-2008-6465: Parallels H-Sphere 3.0.0 P9/3.1 P1 – Cross-Site Scripting
漏洞标题 CVE-2008-6465: Parallels H-Sphere 3.0.0 P9/3.1 P1 - Cross-Site Scripting 漏洞描述 Parallels H-Sphere 3.0.0 P9 and 3.1 P1 contains multiple cross-site scripting vulnerabili...
2008年4月5日 11:12bugbounty技巧聚合20220104
漏洞报告 【Zivver】在 AndroidManifest 中启用 ADB 备份 http://hackerone.com/reports/1225158 【LINE】 不正确的授权允许在通知通道服务器中泄露用户的通知数据 http://hackerone.com/report...
2022年3月10日 23:33CVE-2019-7276: Optergy Proton/Enterprise – Unauthenticated RCE via Backdoor Console
漏洞标题 CVE-2019-7276: Optergy Proton/Enterprise - Unauthenticated RCE via Backdoor Console 漏洞描述 Optergy Proton/Enterprise devices allow Remote Root Code Execution via a Backd...
2019年6月10日 13:52CVE-2015-9499: WordPress ShowBiz Pro <= 1.7.1 - Authenticated Arbitrary File Upload to RCE
漏洞标题 CVE-2015-9499: WordPress ShowBiz Pro <= 1.7.1 - Authenticated Arbitrary File Upload to RCE 漏洞描述 The WordPress ShowBiz Pro plugin version <= 1.7.1 allows arbitrar...
2015年12月18日 07:08Apache RocketMQ CVE-2023-33246 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-33246 远程代码执行漏洞 漏洞描述 Apache RocketMQ存在远程代码执行漏洞,此漏洞是由于对权限和用户输入校验不当导致的。 PoC代码 暂无
2023年7月17日 11:16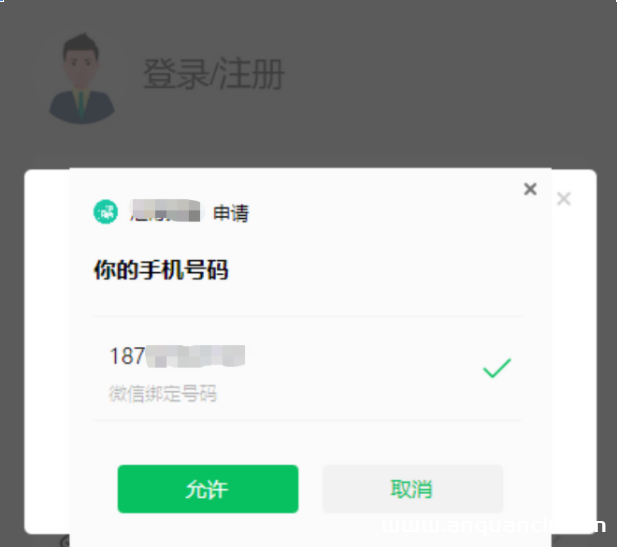
微信小程序SessionKey导致的任意手机号接管
如果小程序存在手机号快捷登录,首先需要获取微信用户绑定的手机号。先调用wx.login接口,由用户主动触发来获取手机号。微信小程序存在EncryptedData、SessionKey、IV来进行加密的机制,Encrypt...
2022年3月10日 23:34CVE-2020-15050: Suprema BioStar <2.8.2 - Local File Inclusion
漏洞标题 CVE-2020-15050: Suprema BioStar <2.8.2 - Local File Inclusion 漏洞描述 Suprema BioStar before 2.8.2 Video Extension allows remote attackers can read arbitrary files fro...
2020年6月23日 15:52CVE-2017-16806: Ulterius Server < 1.9.5.0 - Directory Traversal
漏洞标题 CVE-2017-16806: Ulterius Server < 1.9.5.0 - Directory Traversal 漏洞描述 Ulterius Server before 1.9.5.0 allows HTTP server directory traversal via the process function ...
2017年9月26日 22:34CVE-2018-19752: DomainMOD 4.11.01 – Cross-Site Scripting
漏洞标题 CVE-2018-19752: DomainMOD 4.11.01 - Cross-Site Scripting 漏洞描述 DomainMOD through 4.11.01 contains a cross-site scripting vulnerability via the assets/add/registrar.php ...
2018年10月12日 05:02CVE-2025-26793: FREEDOM Administration – Default Login
漏洞标题 CVE-2025-26793: FREEDOM Administration - Default Login 漏洞描述 The Web GUI configuration panel of Hirsch (formerly Identiv and Viscount) Enterphone MESH through 2024 ship...
2025年3月13日 12:28
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

