
最新发布第370页

CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
 2018年6月27日 11:57
CVE-2025-6205: DELMIA Apriso – Broken Access Control
漏洞标题 CVE-2025-6205: DELMIA Apriso - Broken Access Control 漏洞描述 DELMIA Apriso Release 2020 through Release 2025 contains a broken access control vulnerability caused by miss...
2025年12月18日 08:25CVE-2025-27225: TRUfusion Enterprise <= 7.10.4.0 - Admin Contact Portal
漏洞标题 CVE-2025-27225: TRUfusion Enterprise <= 7.10.4.0 - Admin Contact Portal 漏洞描述 TRUfusion Enterprise versions 7.10.4.0 and earlier contained a vulnerability that allow...
2025年3月14日 08:32CVE-2017-3881: Cisco IOS 12.2(55)SE11 – Remote Code Execution
漏洞标题 CVE-2017-3881: Cisco IOS 12.2(55)SE11 - Remote Code Execution 漏洞描述 A vulnerability in the Cisco Cluster Management Protocol (CMP) processing code in Cisco IOS and Cisc...
2017年1月31日 12:23Altenergy Power Control Software management_model.php存在命令注入漏洞(CVE-2023-28343)
漏洞标题 Altenergy Power Control Software management_model.php存在命令注入漏洞(CVE-2023-28343) 漏洞描述 Altenergy Power System Control Software是Altenergy PowerSystem公司的微型逆变...
2023年12月20日 01:33CVE-2011-5179: Skysa App Bar 1.04 – Cross-Site Scripting
漏洞标题 CVE-2011-5179: Skysa App Bar 1.04 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in skysa-official/skysa.php in Skysa App Bar Integration plugin, pos...
2011年4月26日 14:43CVE-2023-38875: PHP Login System 2.0.1 – Cross-Site Scripting
漏洞标题 CVE-2023-38875: PHP Login System 2.0.1 - Cross-Site Scripting 漏洞描述 msaad1999's PHP-Login-System 2.0.1 contains a reflected cross-site scripting caused by unsaniti...
2023年8月16日 12:07CVE-2018-1271: Spring MVC Framework – Local File Inclusion
漏洞标题 CVE-2018-1271: Spring MVC Framework - Local File Inclusion 漏洞描述 Spring MVC Framework versions 5.0 prior to 5.0.5 and versions 4.3 prior to 4.3.15 and older unsupported...
2018年11月17日 09:14CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059
漏洞标题 CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059 漏洞描述 Apache Struts 2.0.0 to 2.5.20 forced double OGNL evaluation when evaluated on raw user inp...
2019年11月21日 04:43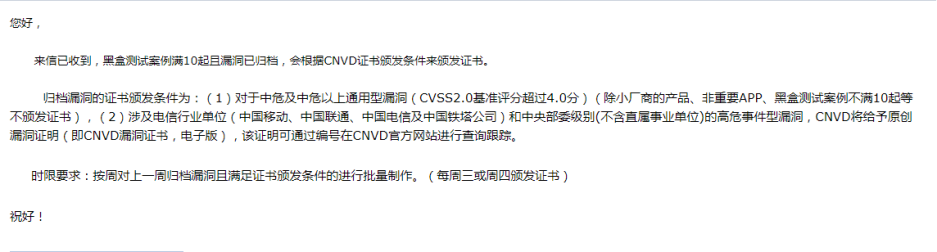
记一次CNVD原创漏洞证书挖掘
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、原创漏洞证书获取条件 图1-1 证书获取条件 二、信息收集 ...
2022年3月10日 23:36CVE-2018-6882: Zimbra Collaboration Suite – Cross-site Scripting
漏洞标题 CVE-2018-6882: Zimbra Collaboration Suite - Cross-site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in the ZmMailMsgView.getAttachmentLinkHtml function in Z...
2018年5月16日 08:51CVE-2024-44849: Qualitor <= 8.24 - Remote Code Execution
漏洞标题 CVE-2024-44849: Qualitor <= 8.24 - Remote Code Execution 漏洞描述 Qualitor up to 8.24 is vulnerable to Remote Code Execution (RCE) via Arbitrary File Upload in checkAce...
2024年3月5日 07:40CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
2010年11月3日 22:09Atlassian Jira信息泄露漏洞(CVE-2019-8449)
漏洞标题 Atlassian Jira信息泄露漏洞(CVE-2019-8449) 漏洞描述 Atlassian Jira 8.4.0之前版本/rest/api/latest/groupuserpicker接口允许远程攻击者枚举用户名,导致信息泄露。 PoC代码 暂无
2019年2月19日 00:13CVE-2019-8903: Totaljs <3.2.3 - Local File Inclusion
漏洞标题 CVE-2019-8903: Totaljs <3.2.3 - Local File Inclusion 漏洞描述 Total.js Platform before 3.2.3 is vulnerable to local file inclusion. PoC代码
2019年9月23日 01:06
Pycharm 2021.3.2-3.3及3.X最新专业版激活/破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 图文教程 安装步骤 官网下载最新版本 PyCharm最新版 Windows官网下载PyCharm最新专业版3.3 exe文件下载 运行安装 运行pycharm-profe...

 2022年12月19日 10:40

2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

