
最新发布第371页
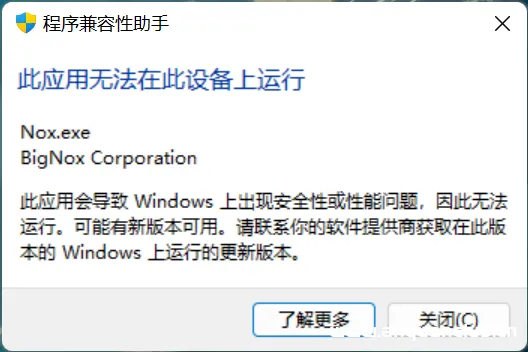
解决夜神模拟器在win11/win10上无法运行的措施
感谢作者:Endest_player提供的分享,这里仅作转载 大佬原文地址:http://www.bilibili.com/read/cv17864186/ windows功能里根本没有hyper-V选项?一键关闭hyper-V不起作用? 的确,经过一番搜...

 2023年1月14日 17:07

CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion
漏洞标题 CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion 漏洞描述 WordPress Button Generator before 2.3.3 within the wow-company admin menu page allows...
 2021年4月30日 22:59

Docker绑定固定IP/跨主机容器互访操作_docker
这篇文章主要介绍了Docker绑定固定IP/跨主机容器互访操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 前言 之前使用pipework 分配静态ip是暂时的,重启之后就会失效,并且...
2023年1月7日 20:36
盘点一下在渗透测试中可能用到的网络搜索引擎
1. 前言 渗透的本质是信息收集,这里整理了一些渗透搜索引擎,帮你提高信息收集的效率,找到互联网背后的脆弱面,以下例举的搜索引擎排名不分先后。 2. 国内 2.1 fofa 官网:http://fofa.info/F...
2022年6月1日 20:22CVE-2025-46822: Java-springboot-codebase 1.1 – Arbitrary File Read
漏洞标题 CVE-2025-46822: Java-springboot-codebase 1.1 - Arbitrary File Read 漏洞描述 OsamaTaher/Java-springboot-codebase is a collection of Java and Spring Boot code snippets, appl...
2025年2月9日 22:12CVE-2020-15227: Nette Framework – Remote Code Execution
漏洞标题 CVE-2020-15227: Nette Framework - Remote Code Execution 漏洞描述 Nette Framework versions before 2.0.19, 2.1.13, 2.2.10, 2.3.14, 2.4.16, and 3.0.6 are vulnerable to a code...
2020年4月4日 04:53CVE-2020-26413: Gitlab CE/EE 13.4 – 13.6.2 – Information Disclosure
漏洞标题 CVE-2020-26413: Gitlab CE/EE 13.4 - 13.6.2 - Information Disclosure 漏洞描述 GitLab CE and EE 13.4 through 13.6.2 is susceptible to Information disclosure via GraphQL. Use...
2020年1月20日 16:01CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting
漏洞标题 CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting 漏洞描述 WordPress ProfileGrid plugin prior to 5.1.1 contains a cross-site scripting vulnerability. T...
2022年5月23日 05:14
使用docker搭建kong集群操作_docker
这篇文章主要介绍了使用docker搭建kong集群操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker容器下搭建kong的集群很简单,官网介绍的也很简单,初学者也许往往不...
2023年1月19日 20:36CVE-2019-16469: Adobe Experience Manager – Expression Language Injection
漏洞标题 CVE-2019-16469: Adobe Experience Manager - Expression Language Injection 漏洞描述 Adobe Experience Manager versions 6.5, 6.4, 6.3, 6.2, 6.1, and 6.0 has an expression lang...
2019年4月24日 05:54CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting
漏洞标题 CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting 漏洞描述 WordPress API Bearer Auth plugin before 20190907 contains a cross-site scripting vul...
2019年9月4日 19:50Apache Solr反序列化漏洞(CVE-2019-0192)
漏洞标题 Apache Solr反序列化漏洞(CVE-2019-0192) 漏洞描述 ApacheSolr是一个独立的企业级搜索应用服务器,它对外提供类似于Web-service的API接口。用户可以通过http请求,向搜索引擎服务器提...
2019年6月15日 02:56Atlassian Confluence 任意文件读取(CVE-2021-26085)
漏洞标题 Atlassian Confluence 任意文件读取(CVE-2021-26085) 漏洞描述 Atlassian Confluence Server 7.5.1版存在预授权任意文件读取漏洞。攻击者可利用该漏洞在未授权的情况下,构造恶意数据...
2021年4月20日 02:51CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection
漏洞标题 CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection 漏洞描述 The plugin does not sanitise and escape some parameter before using it in a SQL statement via ...
2022年5月6日 02:18CVE-2021-41349: Microsoft Exchange Server Pre-Auth POST Based Cross-Site Scripting
漏洞标题 CVE-2021-41349: Microsoft Exchange Server Pre-Auth POST Based Cross-Site Scripting 漏洞描述 Microsoft Exchange Server is vulnerable to a spoofing vulnerability. Be aware t...
2021年10月6日 04:46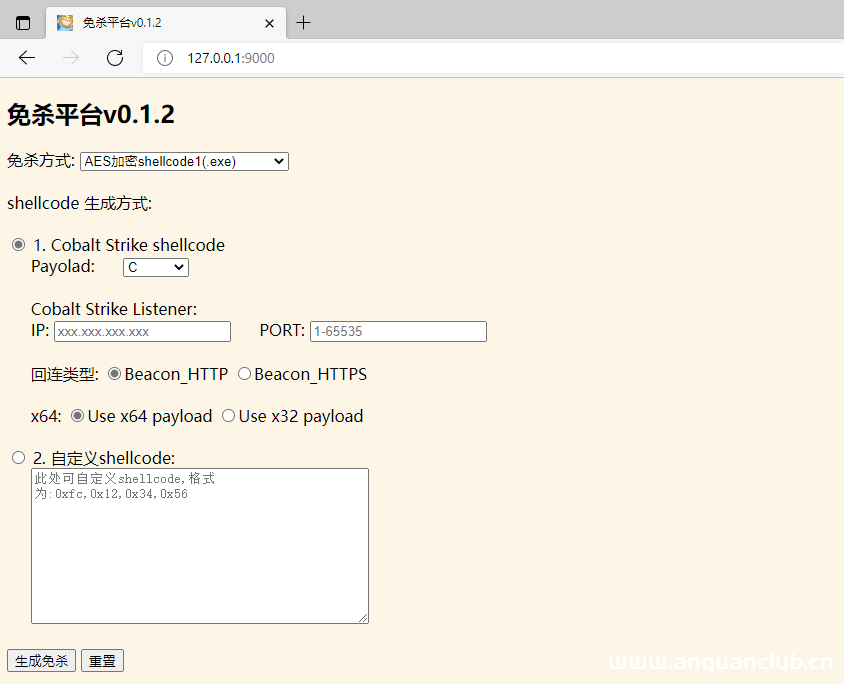
免杀基础教学
0x00 前言: 最近闲来无事搞了一个免杀平台玩儿玩儿,用于生成免杀Cobalt Strike木马和免杀加载一些其它shellcode(如msf、自定义等),这里就和大家分享一下免杀思路。 通过本篇文章你将学会: 杀...
2022年3月10日 23:36
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

