
最新发布第374页

CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 – Arbitrary File Upload
漏洞标题 CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 - Arbitrary File Upload 漏洞描述 The Keydatas plugin for WordPress (known in Chinese as "简数采集器") is vulnerable to...
 2024年5月18日 12:04
CVE-2023-4911: Looney Tunables Linux – Local Privilege Escalation
漏洞标题 CVE-2023-4911: Looney Tunables Linux - Local Privilege Escalation 漏洞描述 A buffer overflow was discovered in the GNU C Library's dynamic loader ld.so while processi...
2023年3月27日 12:28
Tomcatc3p0配置jnid数据源2种实现方法解析_Tomcat
这篇文章主要介绍了Tomcatc3p0配置jnid数据源2种实现方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 使用c3p0 导入c3p0jar包 <...
2023年3月19日 20:05Apache Flink 任意文件写入(CVE-2020-17518)
漏洞标题 Apache Flink 任意文件写入(CVE-2020-17518) 漏洞描述 【漏洞对象】Apache Flink 【涉及版本】Flink1.5.1-1.11.2 \【漏洞描述】ApacheFlink是一个开源的流处理框架,具有强大的流处理...
2020年11月19日 16:20CVE-2010-1429: Red Hat JBoss Enterprise Application Platform – Sensitive Information Disclosure
漏洞标题 CVE-2010-1429: Red Hat JBoss Enterprise Application Platform - Sensitive Information Disclosure 漏洞描述 Red Hat JBoss Enterprise Application Platform 4.2 before 4.2.0.CP0...
2010年3月5日 05:02CVE-2023-41266: Qlik Sense Enterprise – Path Traversal
漏洞标题 CVE-2023-41266: Qlik Sense Enterprise - Path Traversal 漏洞描述 A path traversal vulnerability found in Qlik Sense Enterprise for Windows for versions May 2023 Patch 3 and...
2023年1月17日 00:46
年仅16岁,攻击微软、三星、英伟达的幕后主使浮出水面
Lapsus$是一个近来异常活跃的黑客组织,主要事迹有窃取并泄露英伟达、三星、微软、Okta等科技巨头的源代码和专有数据,此外受害者还有游戏开发商育碧Ubisoft,电信公司Vodafone和电子商务巨头Me...
2022年3月27日 14:55CVE-2019-12986: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12986: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the trace_route function in Di...
2019年8月15日 03:56CVE-2020-5902: F5 BIG-IP TMUI – Remote Code Execution
漏洞标题 CVE-2020-5902: F5 BIG-IP TMUI - Remote Code Execution 漏洞描述 F5 BIG-IP versions 15.0.0-15.1.0.3, 14.1.0-14.1.2.5, 13.1.0-13.1.3.3, 12.1.0-12.1.5.1, and 11.6.1-11.6.5.1, ...
2020年1月8日 08:43CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the langcode par...
2025年4月18日 05:33CVE-2017-15287: Dreambox WebControl 2.0.0 – Cross-Site Scripting
漏洞标题 CVE-2017-15287: Dreambox WebControl 2.0.0 - Cross-Site Scripting 漏洞描述 Dream Multimedia Dreambox devices via their WebControl component are vulnerable to reflected cros...
2017年7月30日 20:17CVE-2016-15042: WordPress Frontend File Manager < 4.0 & N-Media Post Frontend < 1.1 - Arbitrary File Upload
漏洞标题 CVE-2016-15042: WordPress Frontend File Manager < 4.0 & N-Media Post Frontend < 1.1 - Arbitrary File Upload 漏洞描述 The Frontend File Manager plugin (<4.0) a...
2016年5月20日 23:31
白帽训练营-信息收集101
白帽训练营的第一个主题信息收集。在我们渗透测试/漏洞挖掘过程中,信息收集是一个相对比较重要的阶段,有助于我们扩大攻击面。 ?文章内容需登陆状态才能查看,没有安全小天地平台账号的用户请...
2022年3月10日 23:35CVE-2025-44177: White Star Software ProTop – Directory Traversal
漏洞标题 CVE-2025-44177: White Star Software ProTop - Directory Traversal 漏洞描述 A directory traversal vulnerability was discovered in White Star Software Protop version 4.4.2-20...
2025年11月26日 02:02CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting 漏洞描述 WordPress New Year Firework 1.1.9 and before contains a reflected cross-site scrip...
2016年11月1日 14:19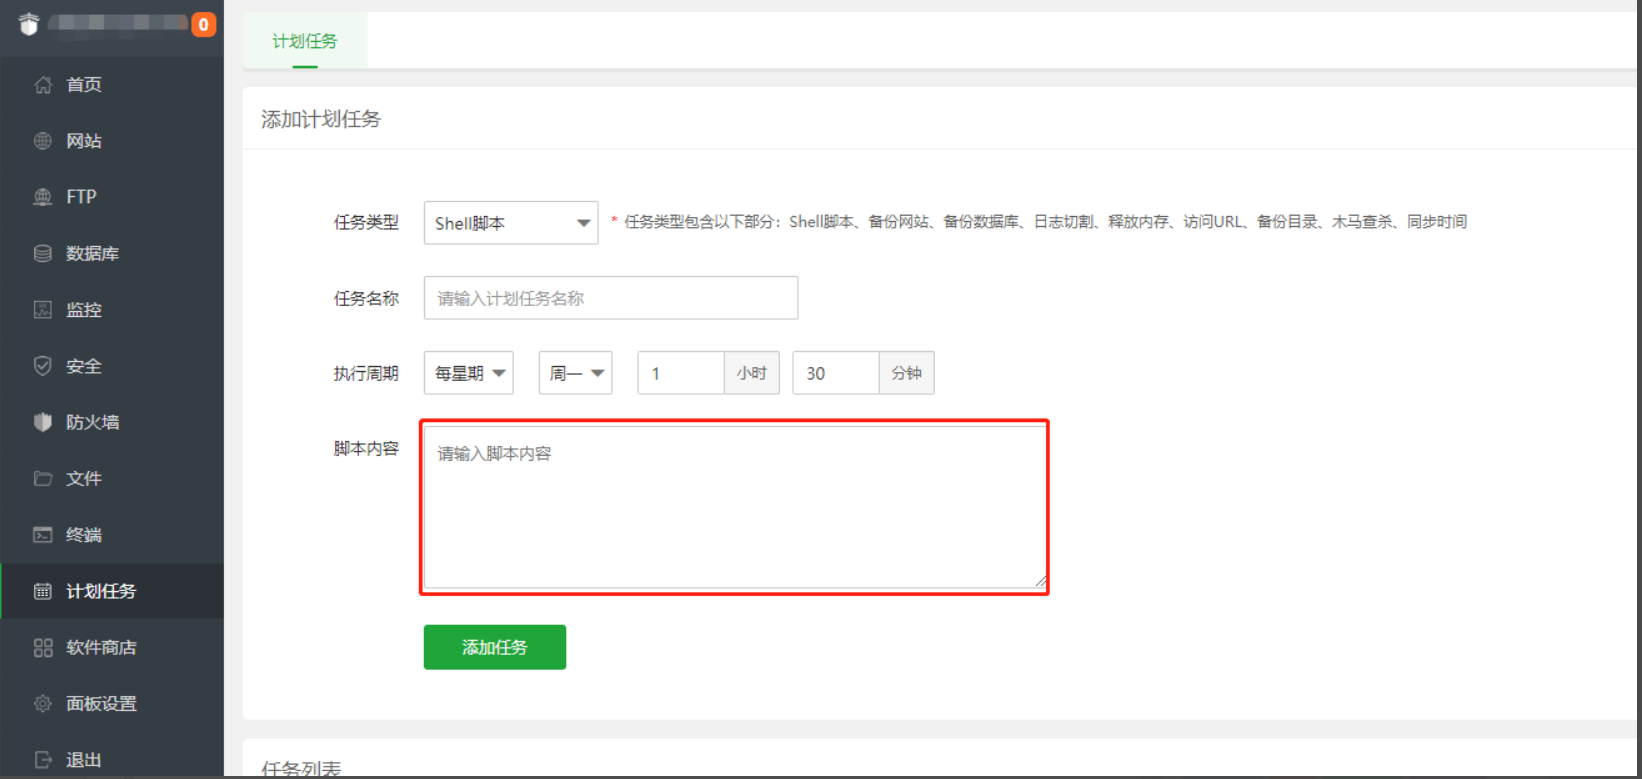
【服务器运维】如何定时清理服务器内的临时图片/日志
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...

 2023年1月13日 19:59

2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

