
最新发布第377页

CVE-2022-27593: QNAP QTS Photo Station External Reference – Local File Inclusion
漏洞标题 CVE-2022-27593: QNAP QTS Photo Station External Reference - Local File Inclusion 漏洞描述 QNAP QTS Photo Station External Reference is vulnerable to local file inclusion v...
 2022年12月5日 06:49
CVE-2023-1454: Jeecg Boot QuerySql sql injection
漏洞标题 CVE-2023-1454: Jeecg Boot QuerySql sql injection 漏洞描述 JeecgBoot是一款基于BPM的低代码平台!前后端分离架构 SpringBoot 2.x,SpringCloud,Ant Design&Vue,Mybatis-plus...
2023年8月7日 05:50CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code
漏洞标题 CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code 漏洞描述 Shodan: http.title:"Login | Control WebPanel" fofa: app="CWP-虚拟主机控制面板" ...
2022年8月23日 18:21CVE-2024-4439: WordPress Core <6.5.2 - Cross-Site Scripting
漏洞标题 CVE-2024-4439: WordPress Core <6.5.2 - Cross-Site Scripting 漏洞描述 WordPress Core is vulnerable to Stored Cross-Site Scripting via user display names in the Avatar bl...
2024年4月25日 23:10CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting
漏洞标题 CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting 漏洞描述 WordPress Super Socializer plugin before 7.13.30 contains a reflected cross-site scr...
2021年3月18日 21:02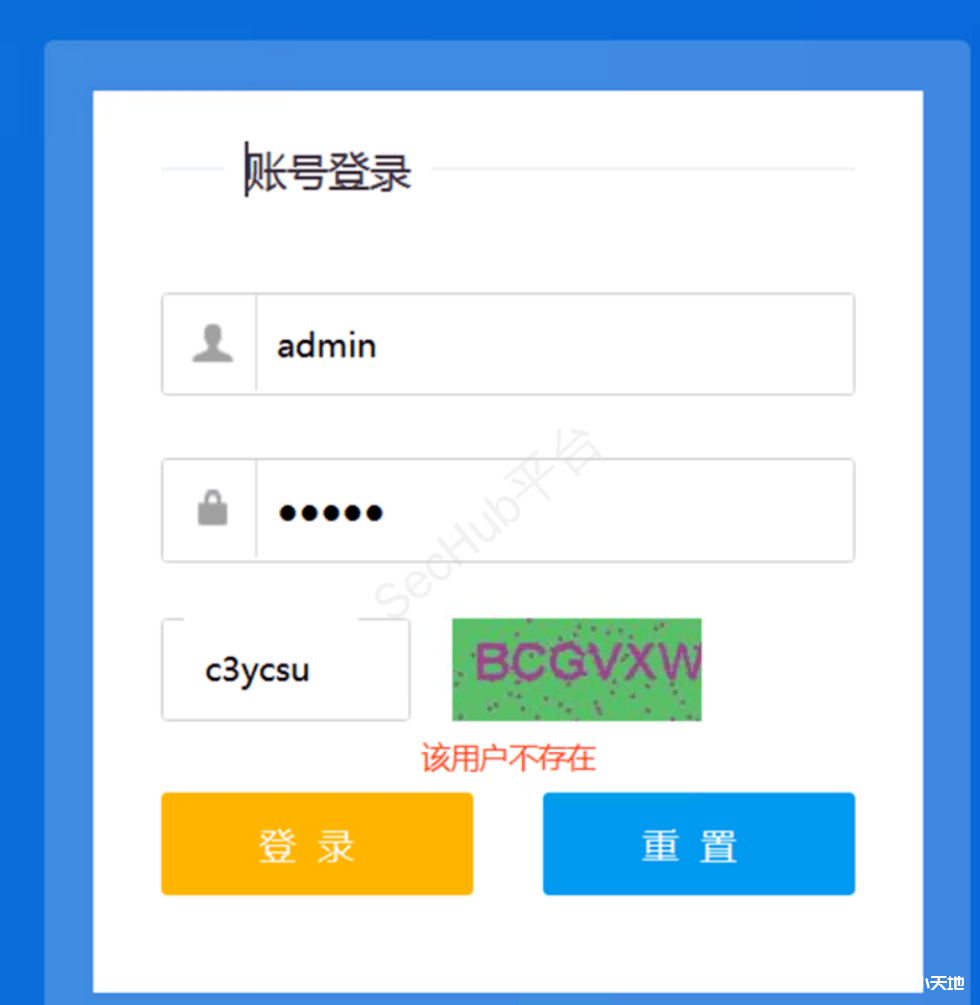
针对登录页面渗透测试的思路全总结
免责声明 本文发布的工具和脚本,仅用作测试和学习研究,禁止用于商业用途,不能保证其合法性,准确性,完整性和有效性,请根据情况自行判断。如果任何单位或个人认为该项目的脚本可能涉嫌侵犯...

 2023年9月5日 20:22
CVE-2024-1183: Gradio – Server Side Request Forgery
漏洞标题 CVE-2024-1183: Gradio - Server Side Request Forgery 漏洞描述 An SSRF (Server-Side Request Forgery) vulnerability exists in the gradio-app/gradio repository, allowing attac...
2024年11月9日 21:36
推特因将用户注册数据用于广告投放而被罚款1.5亿美元
5月25日,据美国联邦贸易委员会(FTC)发布的新闻稿,最大社交媒体平台之一Twitter已就与FTC达成和解协议,同意向其支付1.5亿美元的罚款,以解决有关Twitter滥用本是为安全目的收集的用户个人信...
2022年5月30日 16:51CVE-2024-4956: Nexus Repository Manager 文件读取漏洞
漏洞标题 CVE-2024-4956: Nexus Repository Manager 文件读取漏洞 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read system files. Fixed ...
2024年8月26日 18:04CVE-2022-2546: WordPress All-in-One WP Migration <=7.62 - Cross-Site Scripting
漏洞标题 CVE-2022-2546: WordPress All-in-One WP Migration <=7.62 - Cross-Site Scripting 漏洞描述 WordPress All-in-One WP Migration plugin 7.62 and prior contains a cross-site sc...
2022年10月30日 05:02CVE-2024-9935: PDF Generator Addon for Elementor Page Builder <= 1.7.5 - Arbitrary File Download
漏洞标题 CVE-2024-9935: PDF Generator Addon for Elementor Page Builder <= 1.7.5 - Arbitrary File Download 漏洞描述 The PDF Generator Addon for Elementor Page Builder plugin for ...
2024年5月11日 18:40CVE-2024-9487: GitHub Enterprise – SAML Authentication Bypass
漏洞标题 CVE-2024-9487: GitHub Enterprise - SAML Authentication Bypass 漏洞描述 An improper verification of cryptographic signature vulnerability was identified in GitHub Enterpris...
2024年6月3日 09:23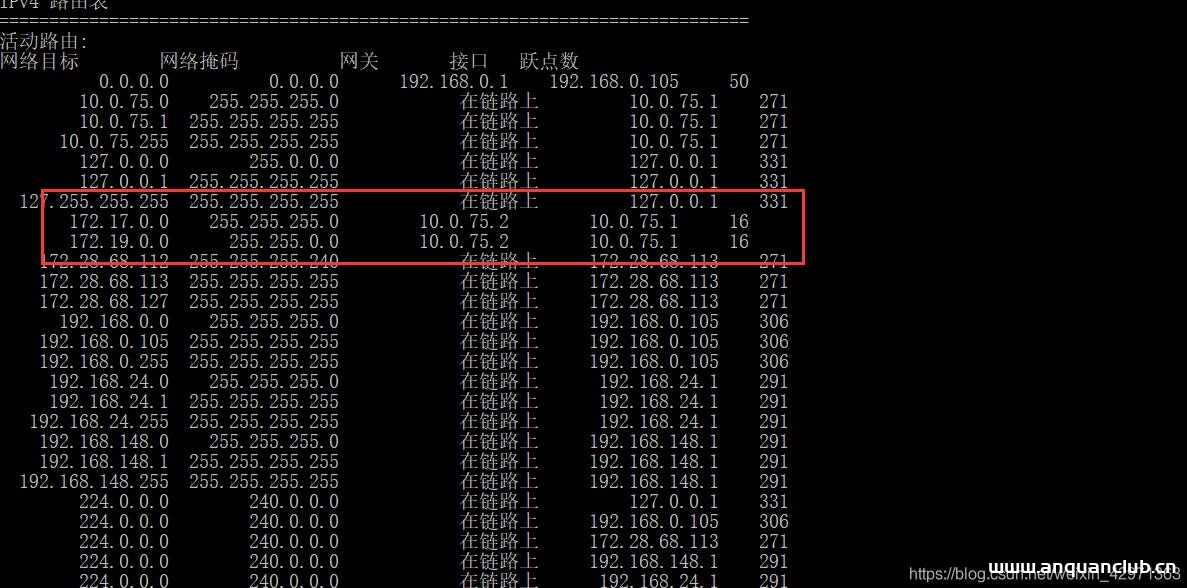
docker win ping 不通容器 避坑指南_docker
这篇文章主要介绍了docker win ping 不通容器 避坑指南,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 使用win docker-desktop,想连接容器开发,尝试了各种网络上的路子。...
2022年7月13日 20:28CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS)
漏洞标题 CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS) 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository imgproxy/imgproxy prior to 3.14.0. Po...
2023年10月4日 18:37CVE-2024-11320: Pandora v7.0NG.777.3 – Remote Code Execution
漏洞标题 CVE-2024-11320: Pandora v7.0NG.777.3 - Remote Code Execution 漏洞描述 Arbitrary commands execution on the server by exploiting a command injection vulnerability in the LDA...
2024年4月28日 17:07CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年6月20日 03:58
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

