
最新发布第378页

CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 – Cross-Site Scripting
漏洞标题 CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the message parameter of index...
 2023年7月21日 14:34
响应美方要求,俄罗斯捣毁REvil网络犯罪组织
近日,俄罗斯联邦安全局FSB发布新闻稿称,在美国当局的呼吁下,俄罗斯联邦安全局与俄罗斯内务部合作,在莫斯科、圣彼得堡、列宁格勒和利佩茨克地区查明并捣毁了有组织犯罪团伙REvil。REvil是世...
2022年3月10日 23:34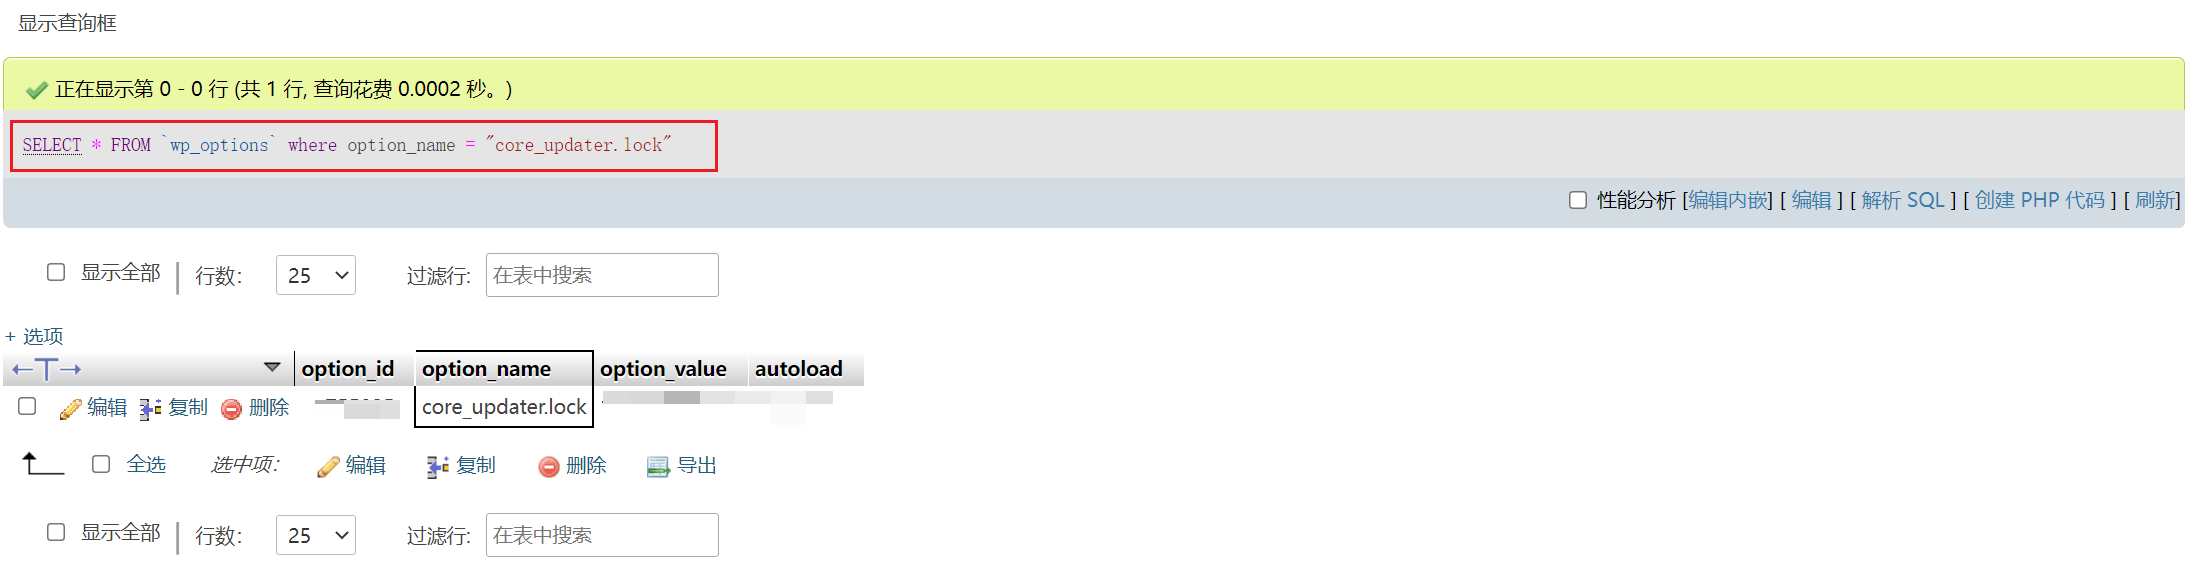
升级WordPress提示另一更新正在进行的原因及解决办法
前言 今天进行wordpress更新的时间遇到了一个小问题:升级WordPress 另一更新正在进行。出现这个提示,多数情况是上传一次的更新还没有结束,然后重新点击了刷新页面,导致更新中断。 原因分析 ...

 2023年10月28日 10:19
CVE-2018-20011: DomainMOD 4.11.01 – Cross-Site Scripting
漏洞标题 CVE-2018-20011: DomainMOD 4.11.01 - Cross-Site Scripting 漏洞描述 DomainMOD through version 4.11.01 is vulnerable to cross-site scripting via the /assets/add/category.php ...
2018年11月30日 20:31CVE-2023-41597: EyouCms v1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2023-41597: EyouCms v1.6.2 - Cross-Site Scripting 漏洞描述 EyouCms v1.6.2 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via the compon...
2023年8月18日 17:34CVE-2023-4110: PHPJabbers Availability Booking Calendar 5.0 – Cross-Site Scripting
漏洞标题 CVE-2023-4110: PHPJabbers Availability Booking Calendar 5.0 - Cross-Site Scripting 漏洞描述 A vulnerability has been found in PHP Jabbers Availability Booking Calendar 5.0...
2023年10月3日 05:35CVE-2020-8194: Citrix ADC and Citrix NetScaler Gateway – Remote Code Injection
漏洞标题 CVE-2020-8194: Citrix ADC and Citrix NetScaler Gateway - Remote Code Injection 漏洞描述 Citrix ADC and NetScaler Gateway are susceptible to remote code injection. An attac...
2020年9月27日 22:51
如何纯手工破解QQ闪照?不限次数观看
杂谈 最近有热心网友私信表示,框架、模块玩不明白。 经常有小姐姐给我发闪照,但是我想反复欣赏几次,应该怎么办呢? 下面教大家手工的方式实现无限次观看闪照 图文演示 我们正常收到闪照后 打...
2022年4月22日 21:12CVE-2022-31126: Roxy-WI – Remote Code Execution
漏洞标题 CVE-2022-31126: Roxy-WI - Remote Code Execution 漏洞描述 Roxy-WI before 6.1.1.0 is susceptible to remote code execution. System commands can be run remotely via the ssh_co...
2022年8月3日 10:43(CVE-2022-0954) Microweber 权限控制不当漏洞
漏洞标题 (CVE-2022-0954) Microweber 权限控制不当漏洞 漏洞描述 (CVE-2022-0954) Microweber 权限控制不当漏洞 PoC代码 暂无
2022年12月12日 17:49CVE-2021-36873: WordPress iQ Block Country <=1.2.11 - Cross-Site Scripting
漏洞标题 CVE-2021-36873: WordPress iQ Block Country <=1.2.11 - Cross-Site Scripting 漏洞描述 WordPress iQ Block Country plugin 1.2.11 and prior contains a cross-site scripting v...
2021年6月20日 20:17
SELinux 入门详解_Linux
这篇文章主要介绍了SELinux 入门详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 回到 Kernel 2.6 时代,那时...
2024年6月4日 20:20CVE-2017-9140: Reflected XSS – Telerik Reporting Module
漏洞标题 CVE-2017-9140: Reflected XSS - Telerik Reporting Module 漏洞描述 Cross-site scripting vulnerability in Telerik.ReportViewer.WebForms.dll in Telerik Reporting for ASP.NET W...
2017年8月26日 12:14CVE-2021-43421: Studio-42 elFinder <2.1.60 - Arbitrary File Upload
漏洞标题 CVE-2021-43421: Studio-42 elFinder <2.1.60 - Arbitrary File Upload 漏洞描述 Studio-42 elFinder 2.0.4 to 2.1.59 is vulnerable to unauthenticated file upload via connecto...
2021年2月21日 11:16CVE-2021-24946: WordPress Modern Events Calendar <6.1.5 - Blind SQL Injection
漏洞标题 CVE-2021-24946: WordPress Modern Events Calendar <6.1.5 - Blind SQL Injection 漏洞描述 WordPress Modern Events Calendar plugin before 6.1.5 is susceptible to blind SQL ...
2021年5月14日 11:41
充分利用互联网资源的小tips-续集
挖掘src的时候找到一个资产如下 正常测试弱口令,未授权接口等无果 通过fofa搜索指纹,发现是一个通用的cms 把站点都薅下来,然后尝试弱口令,成功进入后台,顺便发现了一个这个后台的通用默认...
2022年3月10日 23:39
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

