
最新发布第379页

CVE-2023-4173: mooSocial 3.1.8 – Reflected XSS
漏洞标题 CVE-2023-4173: mooSocial 3.1.8 - Reflected XSS 漏洞描述 A vulnerability, which was classified as problematic, was found in mooSocial mooStore 3.1.6. Affected is an unknown...
 2023年3月22日 16:53
CVE-2021-38154: Canon Devices – Authentication Bypass in Catwalk Server
漏洞标题 CVE-2021-38154: Canon Devices - Authentication Bypass in Catwalk Server 漏洞描述 Certain Canon devices manufactured in 2012 through 2020 (such as imageRUNNER ADVANCE iR-AD...
2021年5月1日 02:34Cobbler cobbler_api 存在代码注入漏洞(CVE-2021-40323)
漏洞标题 Cobbler cobbler_api 存在代码注入漏洞(CVE-2021-40323) 漏洞描述 Cobbler是一款专注于自动化Linux系统安装和配置管理的工具,可帮助管理员快速部署服务器并确保配置一致性,支持多种...
2021年12月23日 14:33CVE-2022-29153: HashiCorp Consul/Consul Enterprise – Server-Side Request Forgery
漏洞标题 CVE-2022-29153: HashiCorp Consul/Consul Enterprise - Server-Side Request Forgery 漏洞描述 HashiCorp Consul and Consul Enterprise up to 1.9.16, 1.10.9, and 1.11 are suscept...
2022年12月12日 22:39CVE-2024-23917: JetBrains TeamCity > 2023.11.3 – Authentication Bypass
漏洞标题 CVE-2024-23917: JetBrains TeamCity > 2023.11.3 - Authentication Bypass 漏洞描述 In JetBrains TeamCity before 2023.11.3 authentication bypass leading to RCE was possible...
2024年5月31日 20:58CVE-2022-30525: Zyxel Firewall – OS Command Injection
漏洞标题 CVE-2022-30525: Zyxel Firewall - OS Command Injection 漏洞描述 An OS command injection vulnerability in the CGI program of Zyxel USG FLEX 100(W) firmware versions 5.00 thr...
2022年10月27日 11:37CVE-2024-21893: Ivanti SAML – Server Side Request Forgery (SSRF)
漏洞标题 CVE-2024-21893: Ivanti SAML - Server Side Request Forgery (SSRF) 漏洞描述 A server-side request forgery vulnerability in the SAML component of Ivanti Connect Secure (9.x, ...
2024年8月14日 05:05(CVE-2020-4429) IBM Data Risk Manager 2.0.1-2.0.6 默认密码漏洞
漏洞标题 (CVE-2020-4429) IBM Data Risk Manager 2.0.1-2.0.6 默认密码漏洞 漏洞描述 (CVE-2020-4429) IBM Data Risk Manager 2.0.1-2.0.6 默认密码漏洞 PoC代码 暂无
2020年2月27日 23:09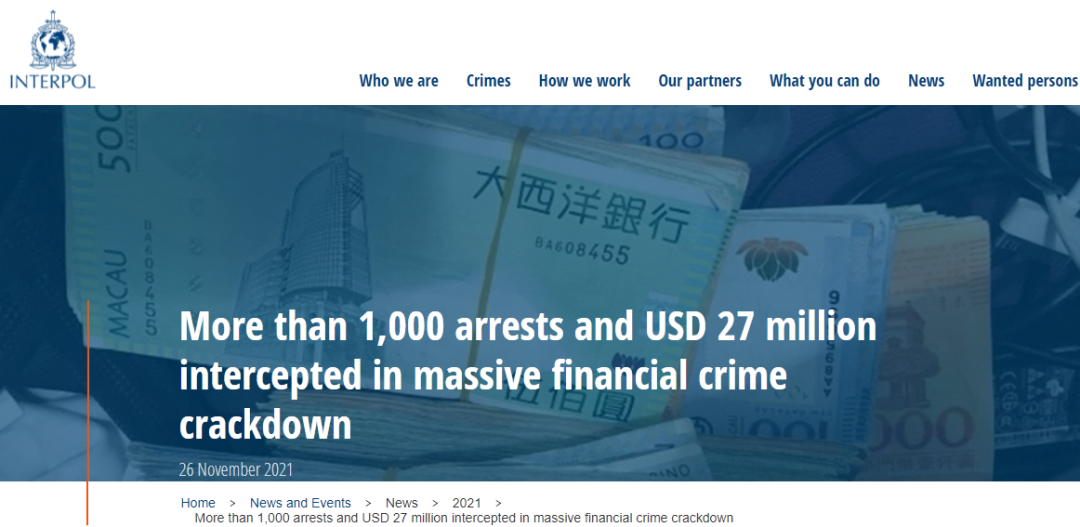
抓捕千人、拦截2700万美元,国际合作打击金融犯罪
与网络诈骗是一种相对低级的犯罪行为的普遍观念相反,实际上诈骗的成功率与涉案金额从来都不低。11月26日,国际刑警组织(已有195个成员国)在其官网上公布了最近一次行动的成果——在代号为HAE...
2022年3月10日 23:38CVE-2019-14974: SugarCRM Enterprise 9.0.0 – Cross-Site Scripting
漏洞标题 CVE-2019-14974: SugarCRM Enterprise 9.0.0 - Cross-Site Scripting 漏洞描述 SugarCRM Enterprise 9.0.0 contains a cross-site scripting vulnerability via mobile/error-not-supp...
2019年11月14日 16:49CVE-2023-3722: Avaya Aura Device Services – OS Command Injection
漏洞标题 CVE-2023-3722: Avaya Aura Device Services - OS Command Injection 漏洞描述 An OS command injection vulnerability was found in the Avaya Aura Device Services Web application...
2023年9月12日 05:25CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting
漏洞标题 CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting 漏洞描述 WordPress wpForo Forum plugin before 1.4.12 for WordPress allows unauthenticated reflec...
2018年6月28日 22:12
docker images本地迁移的实现_docker
这篇文章主要介绍了docker images本地迁移的实现方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 最近在学习docker,经常遇到的一个问题是,在下载docker image的时候,...
2022年8月4日 21:58CVE-2022-42746: CandidATS 3.0.0 – Cross-Site Scripting.
漏洞标题 CVE-2022-42746: CandidATS 3.0.0 - Cross-Site Scripting. 漏洞描述 CandidATS 3.0.0 contains a cross-site scripting vulnerability via the indexFile parameter of the ajax.php ...
2022年3月30日 03:04
nginx外网访问内网站点配置操作_nginx
这篇文章主要介绍了nginx外网访问内网站点配置操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 背景: 站点是前后端分离:vue+springboot 前端内网地址:192.168.1.10:8...
2023年8月15日 20:59Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
2023年3月8日 21:50
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

