
最新发布第379页

CVE-2022-4321: PDF Generator for WordPress < 1.1.2 - Cross Site Scripting
漏洞标题 CVE-2022-4321: PDF Generator for WordPress < 1.1.2 - Cross Site Scripting 漏洞描述 The plugin includes a vendored dompdf example file which is susceptible to Reflected ...
 2022年12月15日 18:57
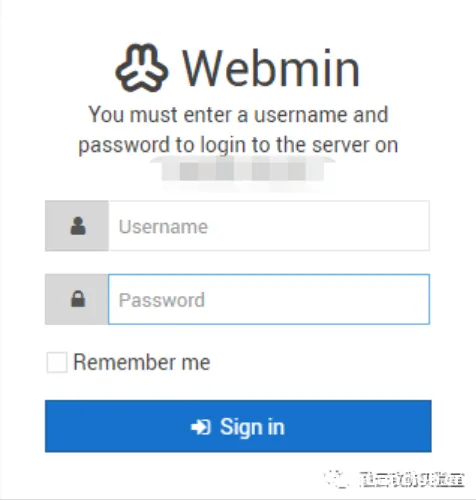
【】-webmin CVE-2020-35606
0x01 webmin描述 Webmin是Webmin社区的一套基于Web的用于类Unix操作系统中的系统管理工具。Webmin 1.962版本及之前版本存在安全漏洞,该漏洞允许执行任意命令。任何被授权使用Package Updates模...
2022年10月31日 11:01CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE
漏洞标题 CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE 漏洞描述 The Import XML and RSS Feeds WordPress plugin before 2.1.5 allows unauthenticated attacke...
2023年10月22日 13:26CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion 漏洞描述 Mlflow before 2.17.0 is susceptible to local file inclusion due to path traversal in GitHub repository ml...
2024年8月28日 17:08CVE-2023-40044: WS_FTP Server – Insecure Deserialization
漏洞标题 CVE-2023-40044: WS_FTP Server - Insecure Deserialization 漏洞描述 In WS_FTP Server versions prior to 8.7.4 and 8.8.2, a pre-authenticated attacker could leverage a .NET de...
2023年10月6日 22:11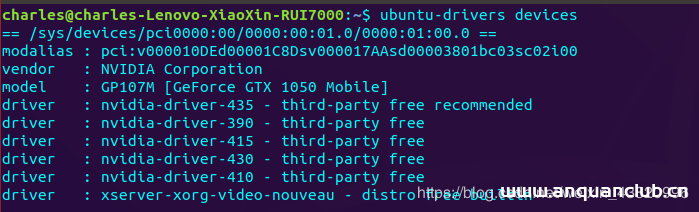
Ubuntu18.04安装Nvidia显卡驱动教程(图文)_Linux
这篇文章主要介绍了Ubuntu18.04安装Nvidia显卡驱动教程(图文),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 0、...
2023年9月3日 21:10CVE-2025-13315: Twonky Server 8.5.2 on Linux and Windows – Log File Exposure
漏洞标题 CVE-2025-13315: Twonky Server 8.5.2 on Linux and Windows - Log File Exposure 漏洞描述 Twonky Server 8.5.2 contains a broken access control vulnerability caused by bypassin...
2025年9月27日 12:56CVE-2020-2103: Jenkins <=2.218 - Information Disclosure
漏洞标题 CVE-2020-2103: Jenkins <=2.218 - Information Disclosure 漏洞描述 Jenkins through 2.218, LTS 2.204.1 and earlier, is susceptible to information disclosure. An attacker c...
2020年6月11日 12:57CVE-2015-4074: Joomla! Helpdesk Pro plugin <1.4.0 - Local File Inclusion
漏洞标题 CVE-2015-4074: Joomla! Helpdesk Pro plugin <1.4.0 - Local File Inclusion 漏洞描述 Directory traversal vulnerability in the Helpdesk Pro plugin before 1.4.0 for Joomla! ...
2015年9月5日 10:34CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
2023年6月10日 20:47CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年4月28日 17:47CVE-2021-41277 Metabase 信息泄露漏洞
漏洞标题 CVE-2021-41277 Metabase 信息泄露漏洞 漏洞描述 CVE-2021-41277 Metabase 信息泄露漏洞 PoC代码 暂无
2021年5月3日 08:30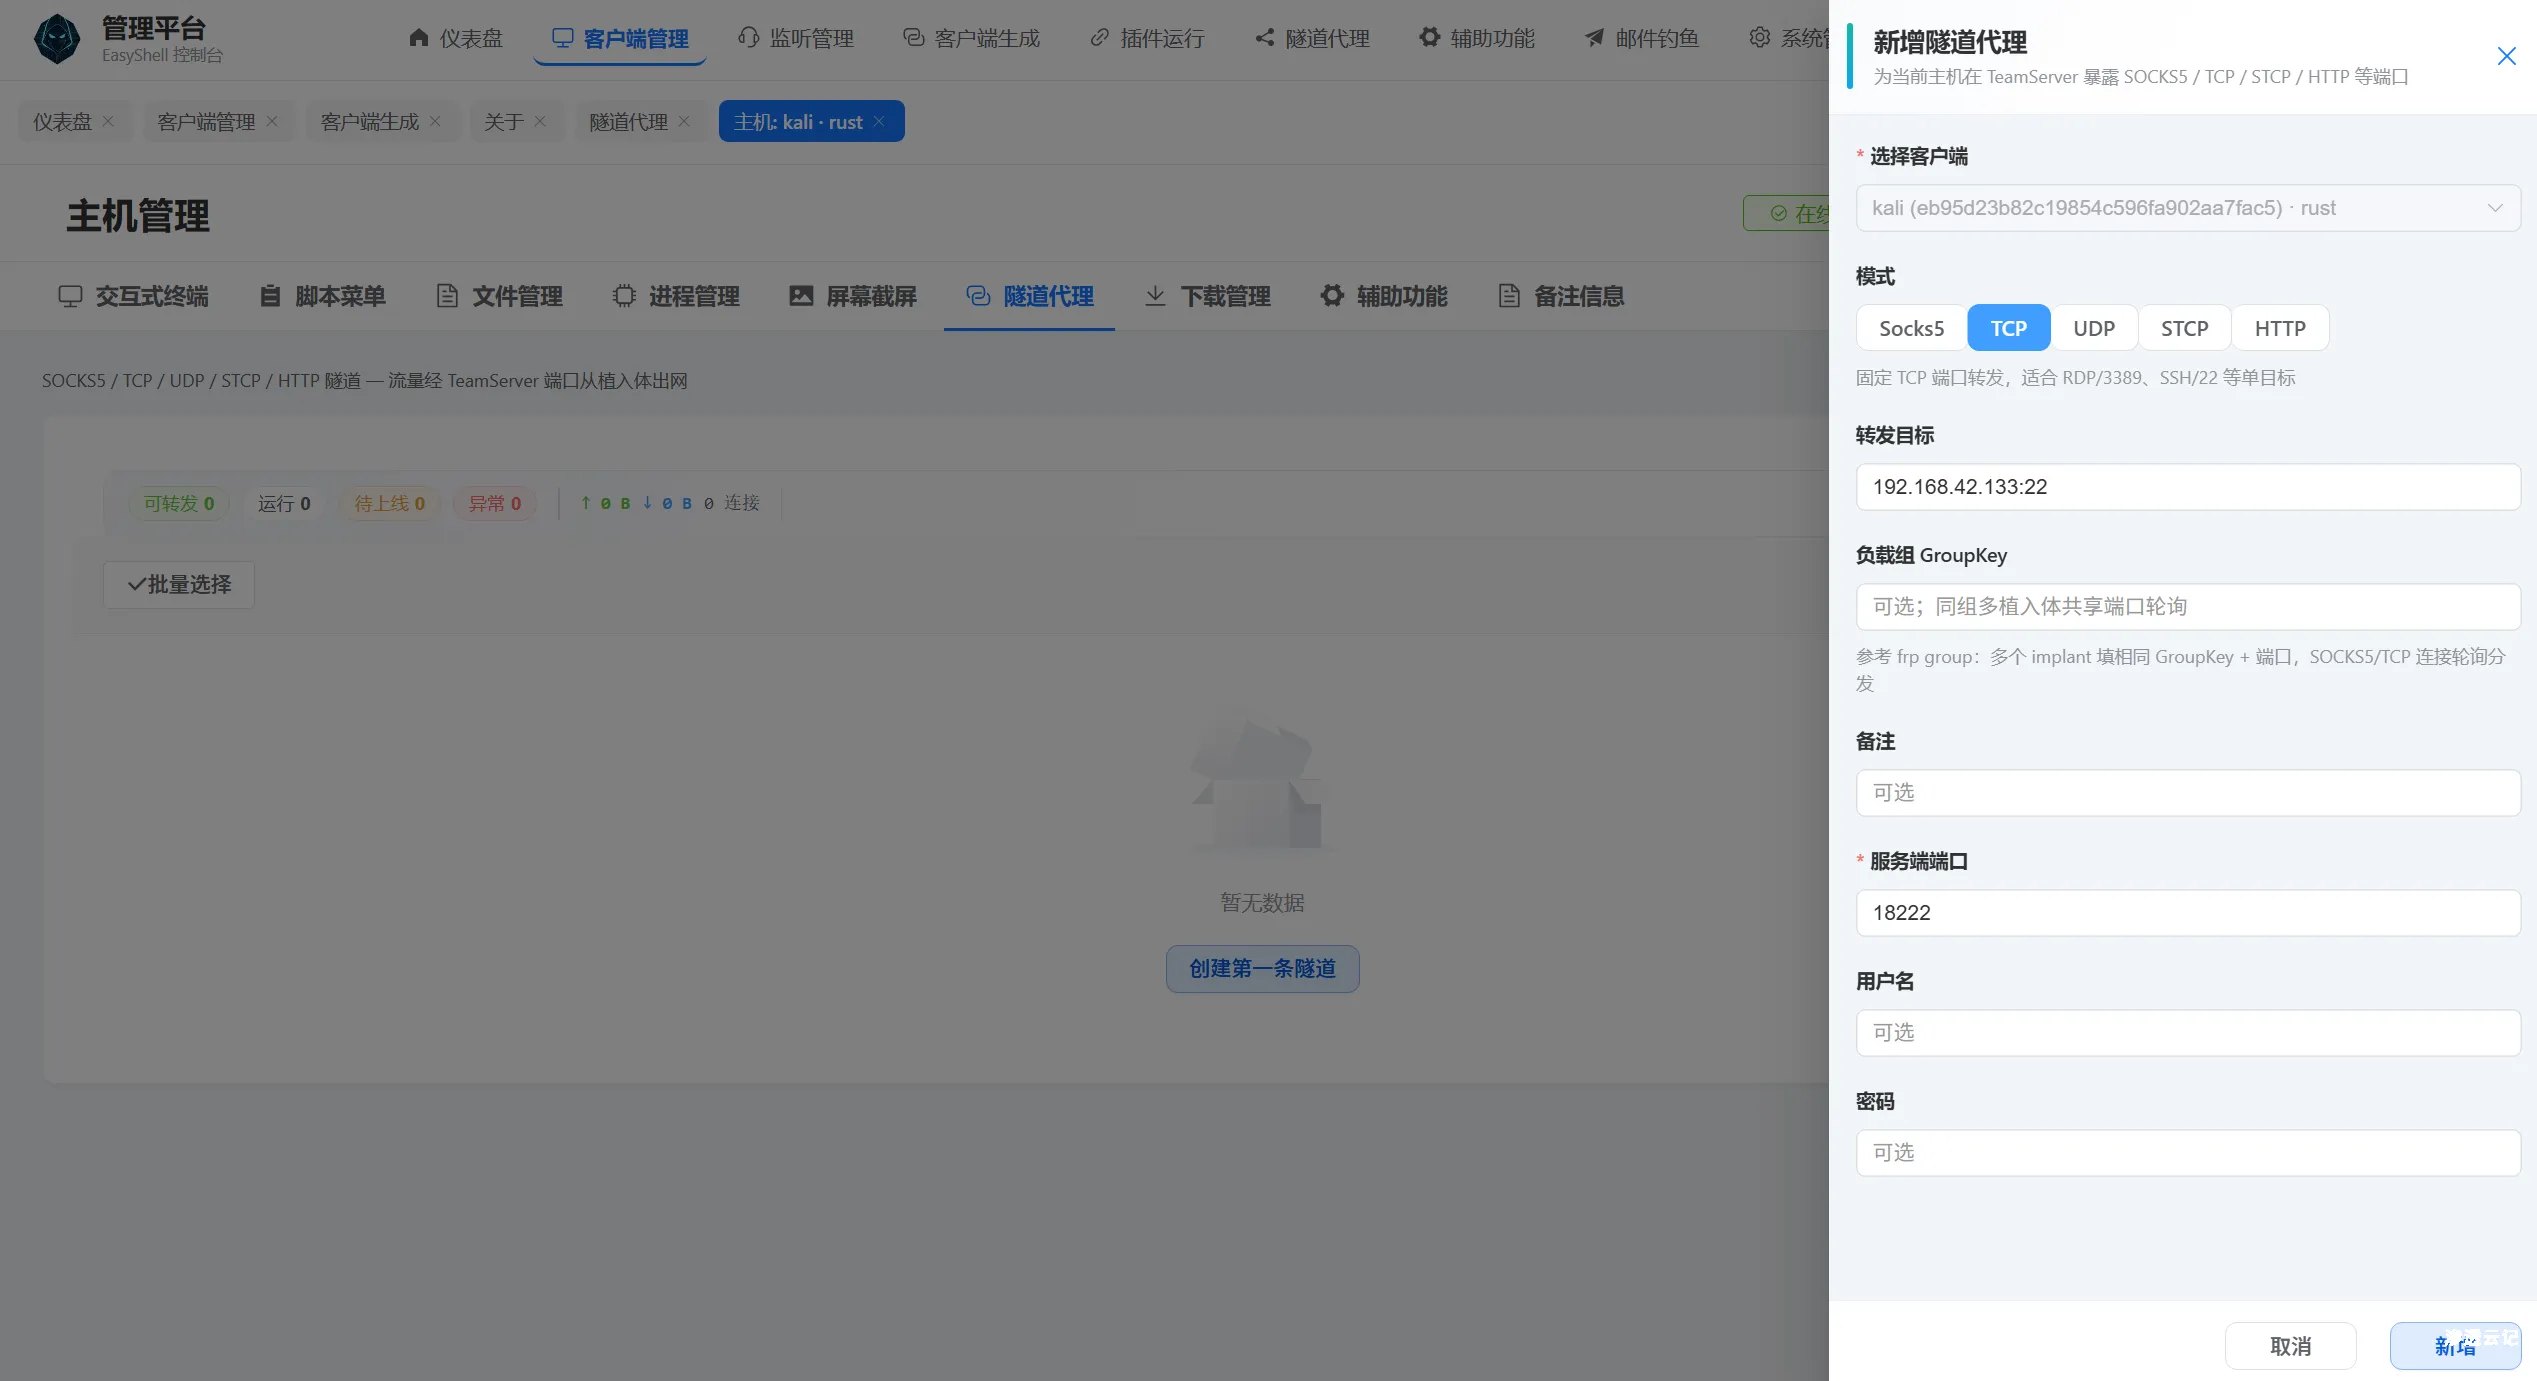
【工具更新】EasyShell v2.7 版本更新,新增tcp udp等端口转发协议,支持稳定实现ssh、rdp等协议的稳定连接
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复菜单标签刷新空白页面的bug 修复文件管理无法修改时间的bug 新增tcp stcp udp等协议隧道代理功能,支持rdp、ssh等...

 2026年8月16日 20:18
CVE-2018-20526: Roxy Fileman 1.4.5 – Unrestricted File Upload
漏洞标题 CVE-2018-20526: Roxy Fileman 1.4.5 - Unrestricted File Upload 漏洞描述 Roxy Fileman 1.4.5 is susceptible to unrestricted file upload via upload.php. An attacker can execut...
2018年10月1日 13:13CVE-2022-0150: WordPress Accessibility Helper <0.6.0.7 - Cross-Site Scripting
漏洞标题 CVE-2022-0150: WordPress Accessibility Helper <0.6.0.7 - Cross-Site Scripting 漏洞描述 WordPress Accessibility Helper plugin before 0.6.0.7 contains a cross-site script...
2022年1月26日 10:22CVE-2025-11749: WordPress AI Engine Plugin – Token Exposure
漏洞标题 CVE-2025-11749: WordPress AI Engine Plugin - Token Exposure 漏洞描述 Unauthenticated sensitive information exposure in AI Engine WordPress plugin <= 3.1.3 exposes beare...
2025年4月24日 17:46
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

