
最新发布第37页

CVE-2022-0788: WordPress WP Fundraising Donation and Crowdfunding Platform <1.5.0 - SQL Injection
漏洞标题 CVE-2022-0788: WordPress WP Fundraising Donation and Crowdfunding Platform <1.5.0 - SQL Injection 漏洞描述 WordPress WP Fundraising Donation and Crowdfunding Platform p...
 2022年12月19日 20:35
CVE-2024-31982: XWiki < 4.10.20 - Remote code execution
漏洞标题 CVE-2024-31982: XWiki < 4.10.20 - Remote code execution 漏洞描述 XWiki Platform is a generic wiki platform. Starting in version 2.4-milestone-1 and prior to versions 4....
2024年6月8日 06:12CVE-2021-24554: WordPress Paytm Donation <=1.3.2 - Authenticated SQL Injection
漏洞标题 CVE-2021-24554: WordPress Paytm Donation <=1.3.2 - Authenticated SQL Injection 漏洞描述 WordPress Paytm Donation plugin through 1.3.2 is susceptible to authenticated SQ...
2021年4月8日 23:25
Linux如何在Vim中更改颜色和主题_Linux
Vim 是一款免费、开源的文本编辑器,它的功能和许多其他的文本编辑器大致相同,比如 Sublime 和 Notepad++ 。这篇文章主要介绍了Linux如何在Vim中更改颜色和主题,需要的朋友可以参考下 Vim是我...
2023年10月31日 20:19CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection
漏洞标题 CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection 漏洞描述 The Themes Coder Ecommerce WordPress plugin through 1.3.4 does not properly sanitise and escape...
2024年9月5日 09:20CVE-2021-24862: WordPress RegistrationMagic <5.0.1.6 - Authenticated SQL Injection
漏洞标题 CVE-2021-24862: WordPress RegistrationMagic <5.0.1.6 - Authenticated SQL Injection 漏洞描述 WordPress RegistrationMagic plugin before 5.0.1.6 contains an authenticated ...
2021年4月15日 04:59CVE-2010-1470: Joomla! Component Web TV 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1470: Joomla! Component Web TV 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Web TV (com_webtv) component 1.0 for Joomla! allows ...
2010年3月15日 09:33CVE-2023-27641: L-Soft LISTSERV 16.5 – Cross-Site Scripting
漏洞标题 CVE-2023-27641: L-Soft LISTSERV 16.5 - Cross-Site Scripting 漏洞描述 The REPORT (after z but before a) parameter in wa.exe in L-Soft LISTSERV 16.5 before 17 allows an atta...
2023年7月25日 16:06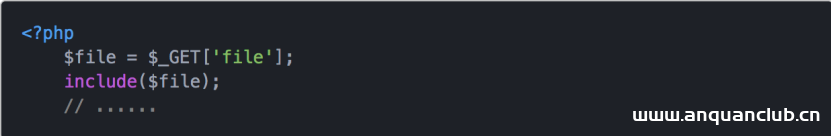
文件包含 & LFI-labs靶场
文件包含漏洞学习 好好学习,天天向上!!!! 知识与实践 Q:什么是文件包含?A:简单一句话,为了更好地使用代码的重用性,引入了文件包含函数,可以通过文件包含函数将文件包含进来,直接使...
2022年4月13日 19:43CVE-2023-34039: VMWare Aria Operations – Remote Code Execution
漏洞标题 CVE-2023-34039: VMWare Aria Operations - Remote Code Execution 漏洞描述 VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039) ...
2023年8月11日 16:00
为什么你的WordPress网站这么慢?教你怎么加速!
通常刚接触WordPress的朋友都会发现网站访问速度好慢啊,慢到令人发指,心里很奇怪,为什么这么垃圾的建站系统能在全球流行。网站慢先不用着急,下面就来说说怎么给你的WP网站加速。 wordpress...

 2022年3月9日 19:16
Apache Solr <= 8.8.1 SSRF(CVE-2021-27905)
漏洞标题 Apache Solr <= 8.8.1 SSRF(CVE-2021-27905) 漏洞描述 Apache Solr中的ReplicationHandler(通常注册在Solrcore下的“/replication”)有一个“masterUrl”(也称为“leaderUrl”别...
2021年7月11日 23:16CVE-2023-4174: mooSocial 3.1.6 – Reflected Cross Site Scripting
漏洞标题 CVE-2023-4174: mooSocial 3.1.6 - Reflected Cross Site Scripting 漏洞描述 A vulnerability has been found in mooSocial mooStore 3.1.6 and classified as problematic. Affected...
2023年5月4日 12:40CVE-2021-39350: FV Flowplayer Video Player WordPress plugin – Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-39350: FV Flowplayer Video Player WordPress plugin - Authenticated Cross-Site Scripting 漏洞描述 The FV Flowplayer Video Player WordPress plugin is vulnerable to ...
2021年5月14日 12:53(CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞
漏洞标题 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 漏洞描述 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 PoC代码 暂无
2025年5月9日 02:24
bugbounty技巧聚合20210917
热点跟踪 匿名黑客泄露数百 GB 的 Epik 数据 下载地址:http://ddosecrets.com/images/1/13/EpikFail.torrent 漏洞报告 Topcoder SSRF经典利用方式,读取aws元数据 http://hackerone.com/report...
2022年3月10日 23:34
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

