
最新发布第37页

Atlassian Jira 用户枚举(CVE-2019-3403)
漏洞标题 Atlassian Jira 用户枚举(CVE-2019-3403) 漏洞描述 8.1.1之前的Jira通过searchOwnerUserName参数中的ConfigurePortalPages.jspa资源包含跨站点脚本漏洞。 PoC代码 暂无
 2019年5月21日 06:08

bugbounty技巧聚合20211112
漏洞报告 【Judge.me 】The response shows the nginx version http://hackerone.com/reports/1395068 【Slack 250刀】Cross-site leak allows attacker to de-anonymize members of his team f...
2022年3月10日 23:39CVE-2023-32243: WordPress Elementor Lite 5.7.1 – Arbitrary Password Reset
漏洞标题 CVE-2023-32243: WordPress Elementor Lite 5.7.1 - Arbitrary Password Reset 漏洞描述 Improper Authentication vulnerability in WPDeveloper Essential Addons for Elementor allo...
2023年2月21日 15:04
多地疫情再起,健康码的“健康大考”如何过关?
自疫情伊始,健康码就成为了出行必需品。健康码能保障疫情防控工作的高效开展,让技术应用更好地为社会“加码”护航。在关键时期,若健康码出现访问慢或者无法访问,有可能影响整个城市的生产生...

 2022年3月10日 16:02
Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改)
漏洞标题 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 漏洞描述 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 日期: 2024-02-07 | 影响软件:...
2023年8月10日 02:36CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN – SQL Injection
漏洞标题 CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN - SQL Injection 漏洞描述 Citrix SD-WAN 10.2.x before 10.2.3 and NetScaler SD-WAN 10.0.x before 10.0.8 contain an SQL inj...
2019年6月6日 03:06
bugbounty技巧聚合20210806
热点直击-黑帽安全大会 HTTP2 相关攻击面 http://i.blackhat.com/USA21/Wednesday-Handouts/us-21-Kettle-HTTP-The-Sequel-Is-Always-Worse.pdf http://i.blackhat.com/USA21/Wednesday-Handout...
2022年3月10日 23:37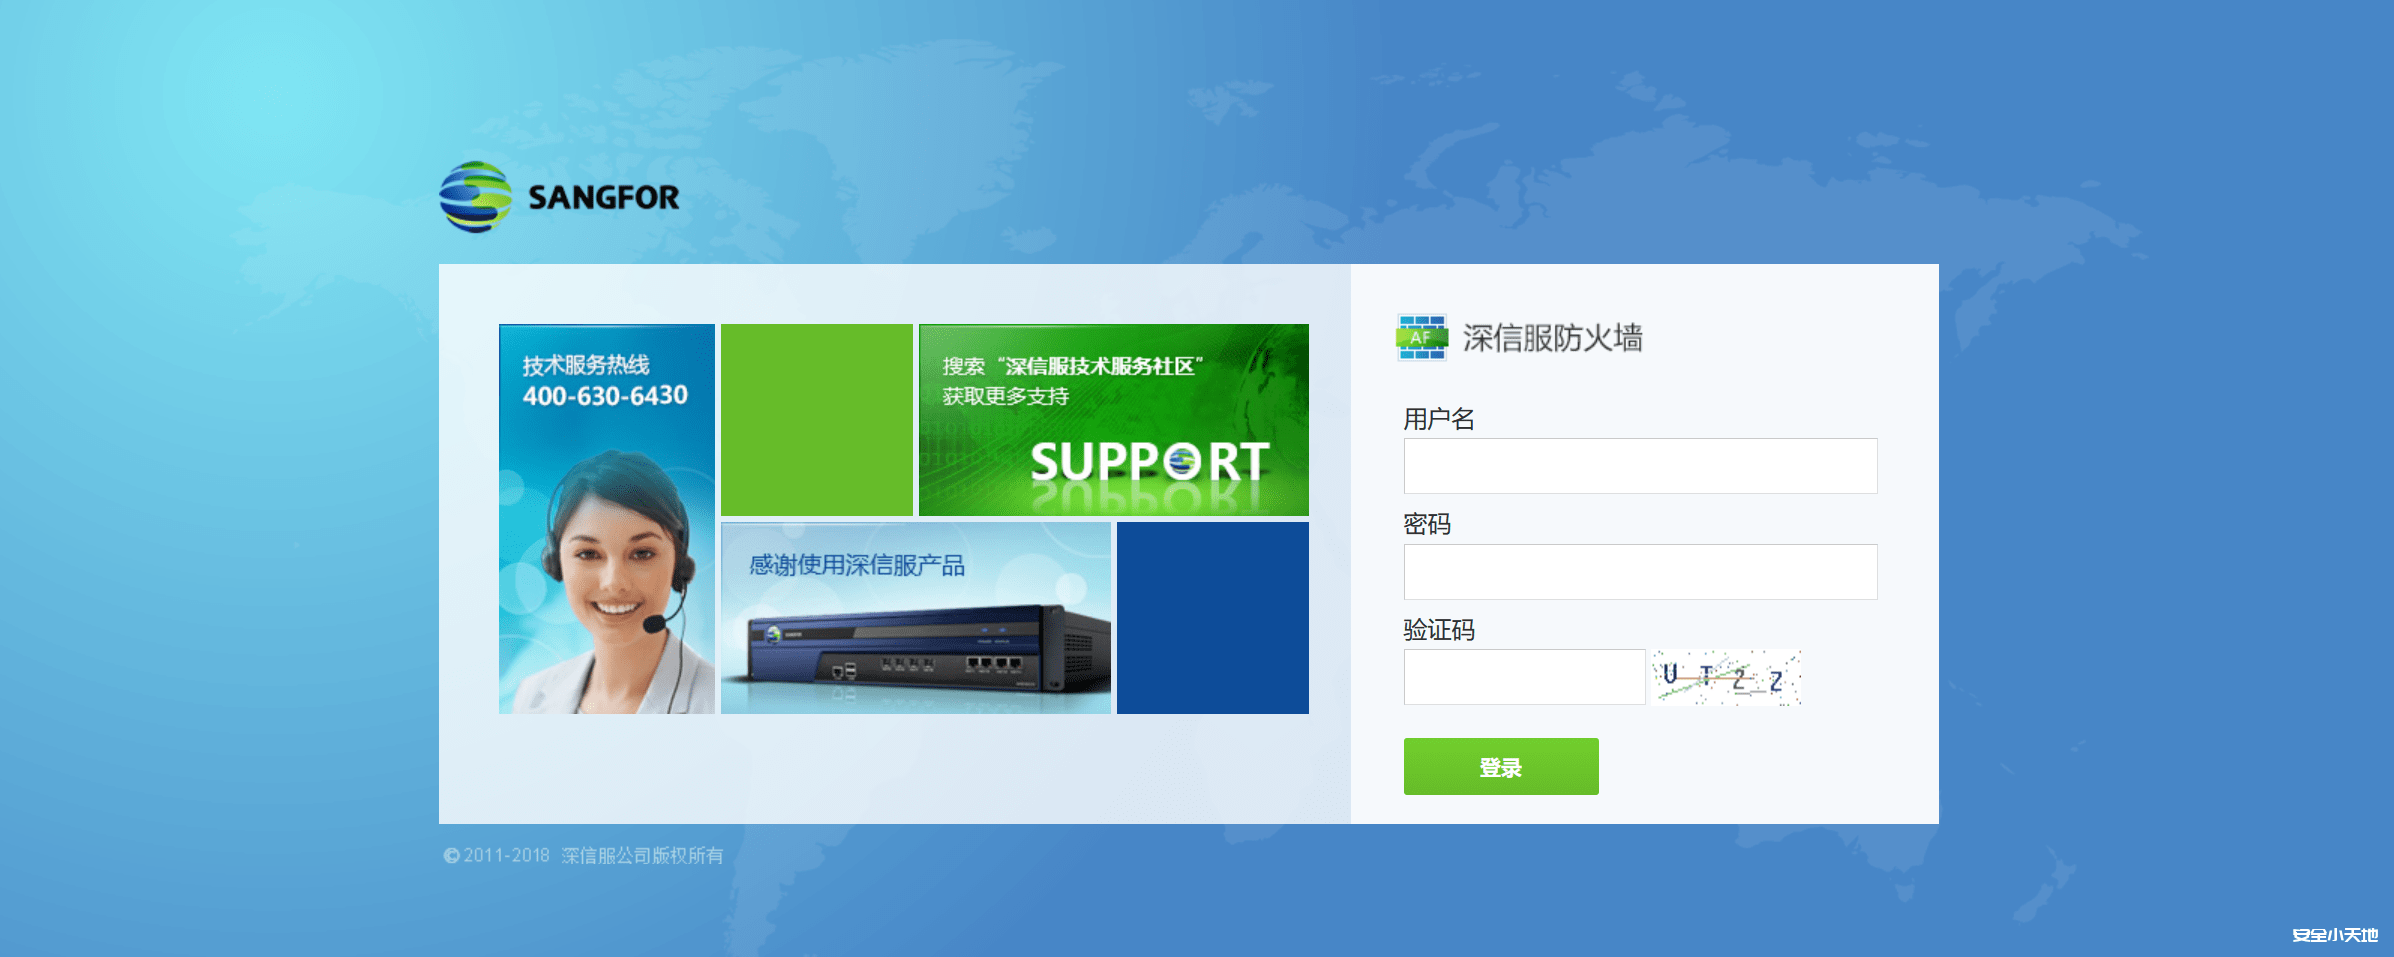
漏洞复现 深信服下一代防火墙NGAF login远程命令执行漏洞
免责申明 安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机...
2023年11月1日 20:01CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting
漏洞标题 CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Contact Form plugin before 1.7.15 contains a cross-site scr...
2021年6月10日 17:46解决Mac下 docker 无法 ping 通宿主机的问题_docker
这篇文章主要介绍了解决Mac下 docker 无法 ping 通宿主机的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 解决方案 抛弃docker for mac自带的linux虚拟机(尽管轻量,...
2023年1月5日 21:55
超星学习通刷课 自动化脚本工具 | 完成任务点
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们分享了大学慕课Mooc和智慧树的相关教程,可以参考下面的文章 图文教程 ...
2022年6月1日 21:30CraftCms 代码注入漏洞(CVE-2025-32432)
漏洞标题 CraftCms 代码注入漏洞(CVE-2025-32432) 漏洞描述 攻击者可构造恶意请求利用generate-transform端点触发反序列化,执行任意代码控制服务器,未经身份验证的攻击者可以通过该漏洞在目标...
2025年1月9日 10:31CVE-2022-0968: Microweber <1.2.12 - Integer Overflow
漏洞标题 CVE-2022-0968: Microweber <1.2.12 - Integer Overflow 漏洞描述 Microweber before 1.2.12 is susceptible to integer overflow. The application allows large characters to in...
2022年7月17日 04:00Atlassian Jira CVE-2022-0540认证绕过漏洞
漏洞标题 Atlassian Jira CVE-2022-0540认证绕过漏洞 漏洞描述 Atlassian Jira存在认证绕过漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年12月25日 06:26CVE-2023-0099: Simple URLs < 115 - Cross Site Scripting
漏洞标题 CVE-2023-0099: Simple URLs < 115 - Cross Site Scripting 漏洞描述 The plugin does not sanitise and escape some parameters before outputting them back in some pages, lead...
2023年7月20日 16:41CVE-2019-2588: Oracle Business Intelligence – Path Traversal
漏洞标题 CVE-2019-2588: Oracle Business Intelligence - Path Traversal 漏洞描述 Oracle Business Intelligence versions 11.1.1.9.0, 12.2.1.3.0 and 12.2.1.4.0 are vulnerable to path tr...
2019年12月2日 02:59
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

